Có backup không đồng nghĩa chắc chắn khôi phục được khi sự cố xảy ra. Một file backup có thể tồn tại nhưng thiếu thành phần, hỏng, mã hóa sai khóa, phụ thuộc phiên bản ứng dụng hoặc cần quy trình restore mà đội vận hành chưa từng thử. Vì vậy, cách đáng tin cậy hơn để đánh giá backup là thực hiện một bài tập restore có kiểm soát trên môi trường không ảnh hưởng hệ thống sản xuất, sau đó kiểm tra dữ liệu và ghi lại kết quả.
Bài viết này giải thích fsi dds kiểm tra backup restore theo góc nhìn phương pháp, dựa trên thông tin FSI DDS công khai về kiểm tra dữ liệu sau khôi phục và các hướng dẫn đáng tin cậy của NIST về thử restore. Do chưa có log lab cụ thể của FSI DDS được cung cấp để công bố, mọi tên bộ dữ liệu, thời gian, lỗi và kết quả trong phần demo đều là giả lập. Mục tiêu là cho doanh nghiệp một khung kiểm tra có thể thảo luận với kỹ sư, không tạo ra một case study không có bằng chứng.
Vì sao chỉ nhìn trạng thái “Backup successful” là chưa đủ?
Trạng thái job thành công chủ yếu chứng minh phần mềm backup đã hoàn tất một tác vụ theo điều kiện của nó. Nó chưa chứng minh rằng bản sao có đầy đủ dữ liệu doanh nghiệp quan tâm, có thể giải mã bằng khóa hiện có, tương thích với phiên bản ứng dụng đích hoặc phục hồi trong thời gian cho phép. Một lỗi có thể chỉ xuất hiện ở bước restore, chẳng hạn file archive đọc được nhưng database không mount, VM boot nhưng service không chạy, hoặc thư mục có đủ file count nhưng một nhóm file quan trọng bị lỗi.
NIST SP 1339 nêu rõ backup hiệu quả cần được tạo đều đặn, kiểm thử và xem xét trong các bài tập phục hồi. Tài liệu này còn khuyến nghị thực hiện recurring restoring tests trên hệ thống không sản xuất để xác thực độ tin cậy của media backup, luyện quy trình và kiểm tra tính toàn vẹn chức năng của hệ thống đã phục hồi. Với doanh nghiệp, điều đó chuyển câu hỏi từ “có bản sao không?” sang “bản sao có thể đưa dữ liệu về trạng thái sử dụng được hay không?”.
NIST SP 800-209 cũng khuyến nghị test restore định kỳ để bảo đảm quá trình hoàn tất thành công và đáp ứng RTO, đồng thời xác nhận các bản sao ở trạng thái tốt. Những nguyên tắc này có thể áp dụng cho nhiều môi trường ngoài OT/storage enterprise, nhưng bài viết không biến chúng thành cam kết của FSI DDS. Chúng được dùng như tiêu chí tham khảo để thiết kế một bài tập restore dữ liệu có kiểm soát.
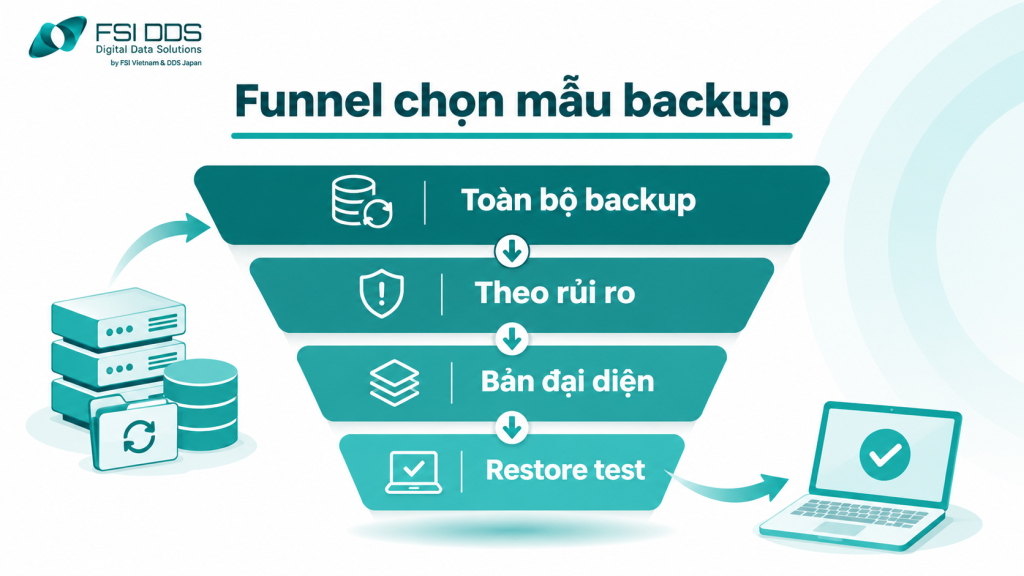
Funnel chọn mẫu backup – fsi dds kiểm tra backup restore
FSI DDS công khai gì về kiểm tra dữ liệu sau khôi phục?
Hướng dẫn mua hàng của FSI DDS mô tả sau khi phục hồi, khách hàng được cung cấp danh mục/đầu mục dữ liệu để kiểm tra: tên thư mục, định dạng, dung lượng và mức độ mở được theo khả năng thực tế. Bài “7 bước khôi phục dữ liệu an toàn” trên website cũng nhấn mạnh cần kiểm tra file có thể sử dụng bình thường sau khi phục hồi, đặc biệt với video, database hoặc file đồ họa. Hai điểm này cho thấy kiểm tra đầu ra là một phần quan trọng của quá trình recovery được FSI DDS công khai.
Tuy nhiên, nguồn công khai không mô tả một chương trình FSI DDS xác minh backup với lịch chạy, bộ dữ liệu chuẩn, RTO mục tiêu hay tỷ lệ pass. Vì vậy, bài này không đưa ra các số liệu kiểu “FSI DDS restore thành công X% backup trong Y phút”. Thay vào đó, phần demo restore dữ liệu FSI DDS bên dưới dùng dữ liệu giả lập để minh họa cách một bài test có thể được lập kế hoạch, thực hiện và báo cáo nếu được đội kỹ thuật/vận hành xác nhận.
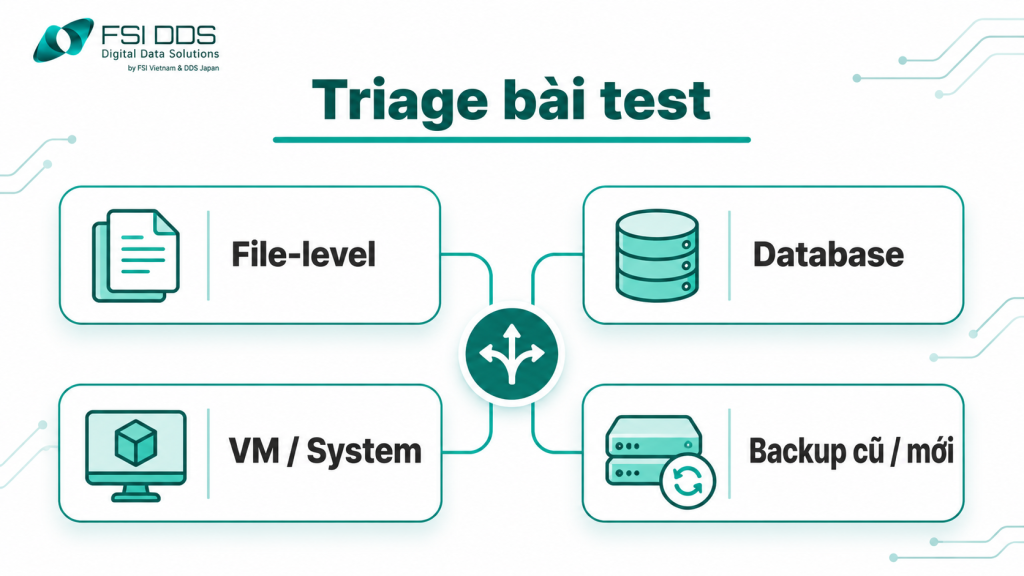
Triage bài test
Thiết kế bài tập restore dữ liệu: bắt đầu từ câu hỏi cần chứng minh
Một bài tập restore dữ liệu tốt không bắt đầu bằng nút “Restore”. Nó bắt đầu bằng một mục tiêu có thể kiểm tra. Ví dụ: “Khôi phục được thư mục hợp đồng tháng 9 từ bản backup ngày 30/09 vào môi trường tách biệt; mở được 10 file mẫu; hash của ba file tham chiếu khớp; hoàn thành trong cửa sổ thử nghiệm 90 phút.” Mục tiêu càng cụ thể, kết quả càng dễ đánh giá và giảm tranh luận sau thử nghiệm.
Nếu doanh nghiệp chỉ muốn kiểm tra khả năng phục hồi backup ở mức file, không cần dựng toàn bộ ứng dụng. Ngược lại, nếu backup phục vụ ERP, database hoặc VM, việc chỉ extract được file container có thể chưa đủ. Mục tiêu nên phản ánh cách dữ liệu sẽ được dùng khi có sự cố thật. Với dữ liệu quan trọng, nên chọn cả tiêu chí nội dung lẫn tiêu chí vận hành: đúng phiên bản, đúng quyền, đúng phụ thuộc, ứng dụng mở được và dữ liệu chủ chốt có thể truy vấn.
Bài test cũng cần xác định điều gì nằm ngoài phạm vi. Ví dụ không kiểm thử failover mạng, không benchmark hiệu năng production, không kiểm thử ransomware containment, hoặc không xác nhận toàn bộ 10 TB dữ liệu. Việc ghi rõ giới hạn giúp người đọc không diễn giải một bài restore nhỏ thành bằng chứng cho toàn bộ kế hoạch DR.
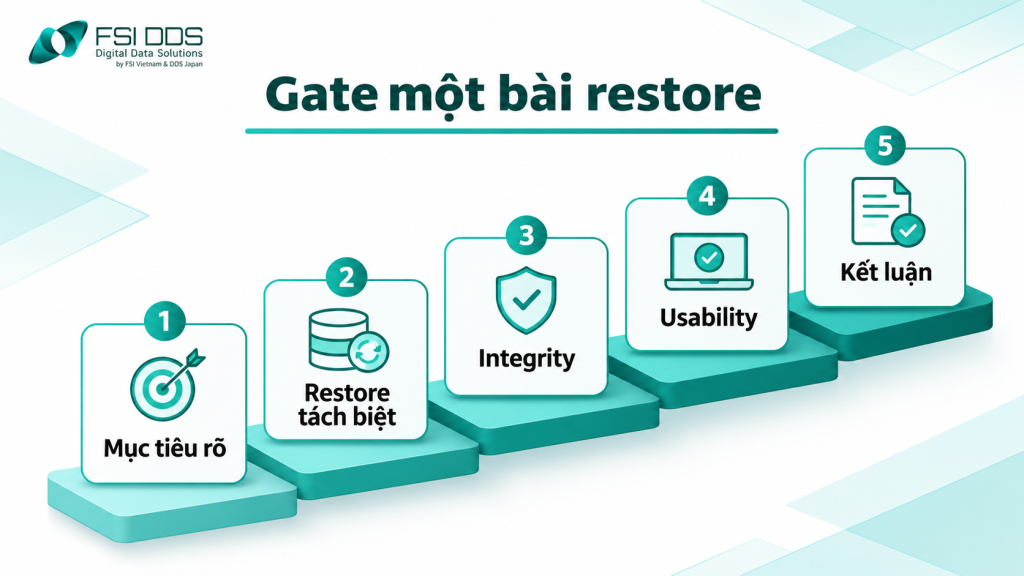
Gate một bài restore
Chọn backup mẫu như thế nào để bài test có ý nghĩa?
Không nên luôn chọn bản backup mới nhất và dễ phục hồi nhất. Một kế hoạch tốt có thể xoay vòng mẫu: bản gần nhất để kiểm tra RPO, bản cũ hơn để kiểm tra retention, một backup full, một incremental/differential tùy công nghệ, và một bộ dữ liệu chứa file lớn hoặc định dạng quan trọng. Với hệ thống có nhiều lớp, nên chọn bản đại diện cho các dependency chính thay vì chỉ chọn thư mục văn bản đơn giản.
Trong mô phỏng, giả sử doanh nghiệp có một bộ backup gồm thư mục dự án, một database nhỏ và 20 file tài liệu tham chiếu. Bài test chọn bản backup T-7 ngày, phục hồi vào môi trường sandbox, rồi kiểm tra ba nhóm: tính đầy đủ, khả năng mở và tính toàn vẹn. Đây chỉ là dữ liệu giả lập nhằm minh họa phương pháp; không phải bộ backup khách hàng hay thông số lab của FSI DDS.
Trước khi restore, cần ghi lại nguồn backup, timestamp, hệ thống tạo backup, khóa/mật khẩu cần thiết, phiên bản phần mềm và người phê duyệt thử nghiệm. Nếu backup nằm trên media vật lý, mã định danh media cũng nên được ghi. Việc này giúp kết quả có thể lặp lại: lần sau đội khác biết chính xác bản sao nào đã được dùng và điều kiện nào đã áp dụng.
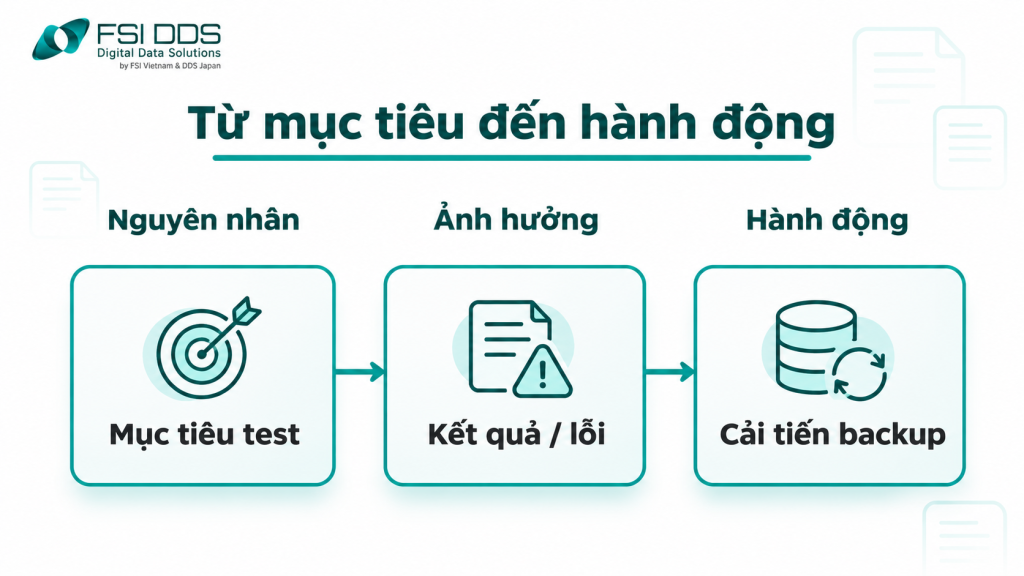
Từ mục tiêu đến hành động
Môi trường restore nên tách biệt khỏi production ra sao?
NIST SP 1339 khuyến nghị thử restore trên hệ thống không sản xuất. Mục tiêu là tránh ghi đè, phát tán dữ liệu thử nghiệm hoặc gây xung đột với dịch vụ đang chạy. Mức tách biệt có thể là máy ảo sandbox, network segment riêng, server lab hoặc thiết bị lưu trữ tạm, tùy loại dữ liệu. Nếu dữ liệu nhạy cảm được dùng trong bài test, kiểm soát truy cập và chính sách xóa bản tạm sau khi hoàn tất cần được xác định trước.
Với database, cần lưu ý tên instance, port, user và integration. Restore database vào cùng môi trường production nhưng đổi tên chưa chắc đã đủ nếu ứng dụng tự động kết nối hoặc job downstream có thể đọc dữ liệu. Với file share, cần tránh mount nhầm vào đường dẫn đang được người dùng sử dụng. Với VM, có thể cần tắt network adapter hoặc sử dụng isolated switch trong lần boot đầu.
Nếu mục tiêu là bài test quy trình chứ không phải hiệu năng, có thể dùng dữ liệu giả lập hoặc đã ẩn danh. Điều này phù hợp với nội dung SEO thương hiệu: minh họa phương pháp mà không đưa dữ liệu khách hàng vào hình ảnh hay tài liệu công khai. Chỉ khi có quyền sử dụng rõ ràng mới nên đưa screenshot/log thật vào bài viết. Trong thực tế, fsi dds kiểm tra backup restore chỉ nên được công bố như một quy trình cụ thể khi có log và phạm vi thử nghiệm được phép sử dụng.
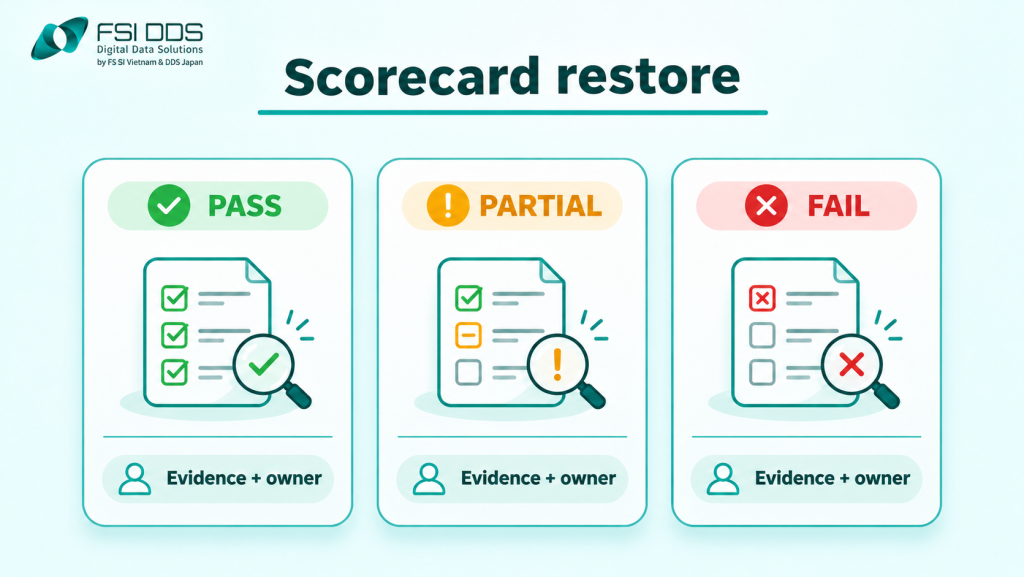
Scorecard restore
Bốn nhóm tiêu chí PASS cho một bài restore
Nhóm 1 là completeness: thư mục, bảng, VM hoặc đối tượng cần thiết có đủ theo phạm vi hay không. Có thể kiểm file count, dung lượng, danh sách object hoặc dữ liệu nghiệp vụ mẫu. Nhóm 2 là integrity: hash khớp khi có giá trị tham chiếu, database check không báo lỗi nghiêm trọng, archive giải nén đầy đủ hoặc phần mềm native xác nhận. Nhóm 3 là usability: file mở được, database truy vấn được, ứng dụng chạy chức năng đã định nghĩa. Nhóm 4 là operability: thời gian restore, số bước thủ công, dependency và lỗi phát sinh có nằm trong mức chấp nhận không.
FSI DDS kiểm tra backup restore trong một bài minh họa không nên gộp tất cả thành một tỷ lệ “thành công”. Một kết quả có thể là PASS về file recovery nhưng PARTIAL về ứng dụng vì thiếu license; PASS về integrity nhưng vượt RTO; hoặc FAIL vì khóa giải mã không có. Tách tiêu chí giúp đội vận hành biết phải sửa backup, tài liệu, quyền truy cập hay quy trình.
Với dữ liệu khôi phục từ sự cố thiết bị, tiêu chí cũng cần thực tế. Một file có thể được trích xuất nhưng đã hỏng trước khi backup được tạo; khi đó restore không thể làm nó trở lại nguyên vẹn. Báo cáo phải phân biệt lỗi của bản backup với dữ liệu nguồn vốn đã hỏng, tránh quy toàn bộ lỗi đầu ra cho cơ chế backup.
Heatmap rủi ro backup
Log thử nghiệm nên ghi gì?
Một log tối thiểu có thể gồm Test ID, backup ID/timestamp, phạm vi dữ liệu, môi trường đích, người thực hiện, thời điểm bắt đầu/kết thúc, bước chính, kết quả từng tiêu chí, lỗi/ảnh hưởng, workaround, quyết định PASS/PARTIAL/FAIL và action owner. Nếu có hash, lưu thuật toán và giá trị ở nơi phù hợp. Nếu có screenshot, gắn rõ nó chứng minh bước nào thay vì chụp cả màn hình không có ngữ cảnh.
FSI DDS xác minh backup trong nội dung công khai nên được diễn đạt thận trọng: website hiện chưa cung cấp log test cụ thể để chứng minh một bài lab nhất định. Do đó, mẫu log trong tài liệu SEO phải ghi “Dữ liệu giả lập”. Khi vận hành có log thật được phép công bố, đội nội dung có thể thay các trường giả lập bằng screenshot đã ẩn thông tin nhạy cảm và được người chịu trách nhiệm duyệt.
Sau bài test, action item quan trọng không kém trạng thái. Ví dụ “restore được nhưng thiếu hướng dẫn mount”, “hash tham chiếu không được lưu”, “quá trình cần tài khoản chỉ một người nắm”, hoặc “RTO vượt mục tiêu do tải dữ liệu qua WAN”. Một bài tập chỉ ghi PASS/FAIL mà không biến phát hiện thành cải tiến sẽ mất phần lớn giá trị.
Bốn lỗi thường chỉ lộ ra khi restore
Lỗi thứ nhất là backup chain không đầy đủ: file full tồn tại nhưng một incremental cần thiết bị mất. Lỗi thứ hai là dependency thiếu: database restore được nhưng key, certificate, cấu hình hoặc application version không còn. Lỗi thứ ba là dữ liệu không sử dụng được: archive đọc được nhưng file bên trong bị hỏng hoặc database có inconsistency. Lỗi thứ tư là quy trình không vận hành được trong thời gian yêu cầu: backup tốt nhưng thiếu băng thông, license, người có quyền hoặc tài liệu thao tác.
Những lỗi này giải thích vì sao kiểm tra khả năng phục hồi backup cần thực hành thay vì chỉ audit cấu hình. Không phải mọi tổ chức đều cần test toàn bộ hệ thống mỗi tháng; tần suất và độ sâu phụ thuộc rủi ro, thay đổi hệ thống, yêu cầu kinh doanh và nguồn lực. Điều quan trọng là có lịch, có mẫu đại diện và có bằng chứng để chứng minh bài test thực sự kiểm tra khả năng phục hồi. Vì vậy, fsi dds kiểm tra backup restore nên gắn với lịch kiểm thử, người chịu trách nhiệm và tiêu chí đóng action item.
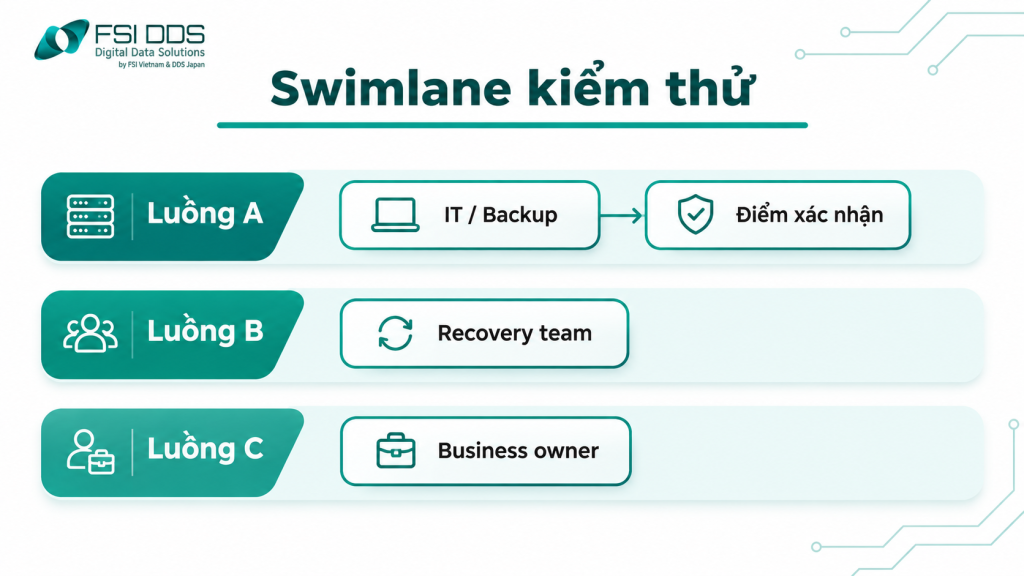
Swimlane kiểm thử
Từ kết quả thử nghiệm đến kế hoạch cải tiến
Nếu bài test FAIL vì backup hỏng, cần xử lý nguyên nhân tạo bản sao và tạo lại baseline. Nếu PARTIAL vì thiếu dependency, bổ sung vào checklist backup. Nếu vượt RTO, xem lại hạ tầng restore, vị trí lưu, băng thông hoặc thứ tự ưu tiên. Nếu toàn bộ bước chỉ một kỹ sư biết, cần chuyển tri thức vào runbook. Mỗi phát hiện nên có owner và deadline thay vì nằm trong báo cáo rồi bị quên.
Khi doanh nghiệp làm việc với F-DDR hoặc một đơn vị recovery, thông tin về backup đã test giúp kỹ sư hiểu rõ điểm phục hồi có sẵn và phần dữ liệu nào thực sự cần cứu từ media lỗi. Ngược lại, nếu backup chưa từng được restore, không nên mặc định nó là phương án chắc chắn. Bài tập restore dữ liệu có thể trở thành một phần của kế hoạch resilience chứ không chỉ là hoạt động sau sự cố.
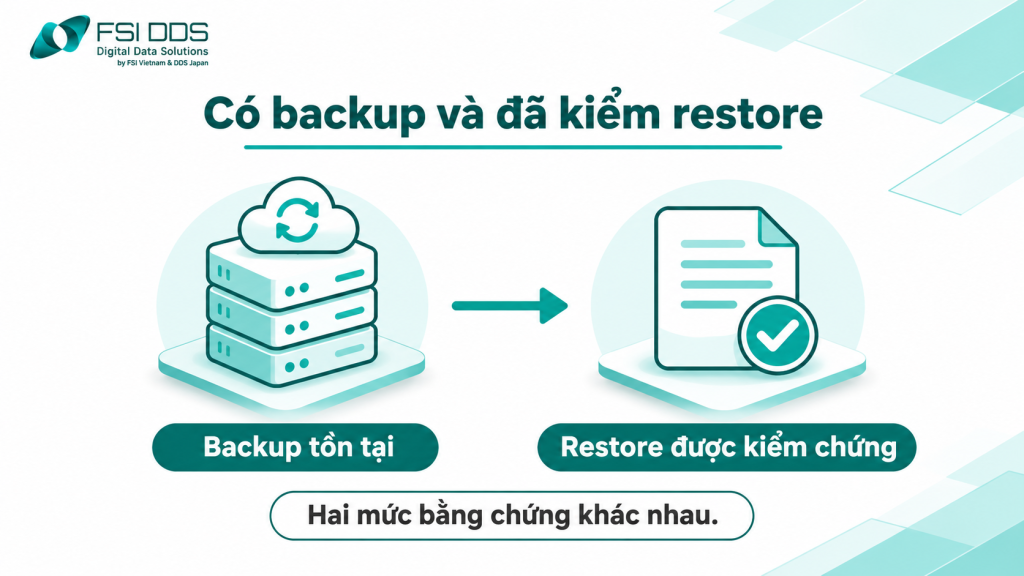
Có backup và đã kiểm restore
Kết luận
fsi dds kiểm tra backup restore là chủ đề nên được trình bày bằng phương pháp và bằng chứng thay vì lời khẳng định chung. Nguồn công khai của FSI DDS cho thấy dữ liệu sau phục hồi cần được khách hàng kiểm tra; NIST khuyến nghị test restore định kỳ trên môi trường không sản xuất và xác minh integrity. Hai nhóm nguồn tạo cơ sở tốt cho một khung thử nghiệm có kiểm soát.
Trong bài này, mọi dataset và kết quả đều là giả lập vì chưa có log lab FSI DDS được phép công bố. Nếu doanh nghiệp muốn đánh giá backup thực tế, hãy chọn một bản sao đại diện, xác định dữ liệu ưu tiên, restore trong môi trường an toàn, kiểm tra completeness/integrity/usability và ghi lại action item. Kết quả có giá trị nhất là kết quả có thể lặp lại và dẫn tới cải tiến cụ thể.
Nguồn tham khảo
- FSI DDS – Dịch vụ khôi phục dữ liệu F-DDR (kiểm tra nguồn hiện hành trước ngày xuất bản).
- FSI DDS – Hướng dẫn mua hàng (kiểm tra nguồn hiện hành trước ngày xuất bản).
- NIST SP 1339 – OT Backup Quick Start Guide (kiểm tra nguồn hiện hành trước ngày xuất bản).
- NIST SP 800-209 – Security Guidelines for Storage Infrastructure (kiểm tra nguồn hiện hành trước ngày xuất bản).
- NIST CSF 2.0 – Recovery integrity guidance (kiểm tra nguồn hiện hành trước ngày xuất bản).
- FSI DDS – Bài liên quan theo brief
Câu hỏi thường gặp
Một backup job báo Success có cần test restore nữa không?
Có. Job thành công không tự chứng minh dữ liệu có thể khôi phục và sử dụng đúng mục tiêu. Test restore giúp phát hiện lỗi chain, dependency và tính toàn vẹn.
Có cần restore toàn bộ hệ thống trong mỗi lần test không?
Không nhất thiết. Có thể dùng mẫu theo rủi ro, nhưng phạm vi phải đủ để trả lời mục tiêu đã đặt và không được diễn giải quá mức kết quả của một test nhỏ.
Nên test trên production không?
Thông thường nên dùng môi trường không sản xuất hoặc tách biệt để giảm rủi ro ghi đè và xung đột. Kiến trúc cụ thể cần do đội kỹ thuật phê duyệt.
Có thể dùng dữ liệu giả lập trong bài test không?
Có, nếu mục tiêu là kiểm tra quy trình hoặc công cụ. Nếu cần chứng minh khả năng phục hồi dữ liệu thực, bộ mẫu phải đại diện và tuân thủ chính sách bảo mật.
Bài này có phải kết quả lab thực tế của FSI DDS không?
Không. Nội dung sử dụng kịch bản giả lập vì nguồn công khai chưa có log thử nghiệm được phép công bố.