Cryptographic erase (CE) được nhiều tổ chức quan tâm vì có thể làm dữ liệu đã mã hóa trở nên không thể giải mã bằng cách xử lý khóa mật mã phù hợp. Tuy nhiên, quyết định không thể dựa vào câu “đã bật encryption”.
Cryptographic erase quản lý khóa là bài toán về vòng đời khóa, các bản sao khóa, dữ liệu từng tồn tại trước khi mã hóa và bằng chứng sau khi vô hiệu hóa hoặc xóa khóa. Bài viết tập trung vào những câu hỏi người quản trị phải trả lời trước khi áp dụng CE, không thay thế tài liệu của hệ thống KMS/HSM hoặc hướng dẫn kỹ thuật theo thiết bị.
TÓM TẮT NHANH
- Chứng minh dữ liệu nhạy cảm đã được mã hóa phù hợp trước khi đưa vào lưu trữ.
- Lập sơ đồ khóa dữ liệu, khóa bọc, KMS/HSM, bản backup và cơ chế phục hồi khóa.
- Không đồng nhất đổi mật khẩu, disable key, rotate key hay revoke quyền với zeroization.
- Chỉ chấp thuận CE sau khi xác minh kỹ thuật và chủ dữ liệu ký mức rủi ro còn lại.
Khi nào cần cryptographic erase quản lý khóa?
Nhu cầu phát sinh khi hệ thống đã mã hóa dữ liệu và muốn dùng kỹ thuật xử lý khóa làm phương án sanitization. Cần chứng minh điều kiện cấu hình và khả năng kiểm soát tất cả khóa mục tiêu.
Cryptographic erase là gì và phụ thuộc cơ chế mã hóa nào?
CE hướng đến làm ciphertext không còn thể giải mã do các khóa phù hợp đã bị xử lý theo phương pháp được chấp thuận. Điều kiện cơ bản là nội dung nhạy cảm thực sự được mã hóa bằng thuật toán và cách quản lý khóa đủ mạnh. Nếu từng có dữ liệu plaintext trên cùng phương tiện hoặc còn vùng không mã hóa, xử lý khóa không tự làm các vùng đó biến mất.
Không phải mọi ổ tự mã hóa, ứng dụng sử dụng TLS hoặc phần mềm có biểu tượng khóa đều đáp ứng điều kiện CE. Mã hóa truyền dữ liệu khác mã hóa dữ liệu lưu trữ; mã hóa một thư mục không đồng nghĩa phần còn lại của ổ được bảo vệ. Phải xác nhận sản phẩm, phiên bản và phạm vi bằng tài liệu hãng cùng cấu hình thực tế.
NIST SP 800-88 Rev. 2 dành hướng dẫn riêng cho CE, nêu yêu cầu về khóa mật mã, tính phù hợp của giải pháp và việc xử lý khóa theo vòng đời. Đối với hệ thống đang vận hành, người phê duyệt phải biết cách mã hóa được triển khai trước khi dữ liệu đầu tiên được ghi, không chỉ kiểm trạng thái “enabled” tại ngày thanh lý.
Ví dụ mô phỏng: một SSD có tính năng mã hóa phần cứng, nhưng dữ liệu khách hàng được chép lên trước khi bật chính sách và sau đó mới chuyển sang chế độ bảo vệ. Không đủ căn cứ để khẳng định CE giải quyết mọi vùng lưu; hồ sơ cần đánh giá rủi ro dữ liệu cũ và chọn biện pháp bổ sung.
Trọng tâm cryptographic erase quản lý khóa là chứng minh được điều kiện mã hóa trước khi phát sinh dữ liệu, không phải chỉ kích hoạt một chức năng xóa trong ngày thanh lý.
Đã mã hóa từ đầu? · Thuật toán phù hợp
Khóa DEK, KEK, key-wrapping và KMS: ai sở hữu?
Một hệ thống có thể dùng data-encryption key (DEK) để mã hóa dữ liệu, key-encrypting key (KEK) để bảo vệ khóa khác và dịch vụ KMS/HSM để lưu, luân chuyển hoặc kiểm soát truy cập. Xóa một đối tượng hiển thị trên giao diện chưa chắc làm mọi khóa cần thiết trở nên không thể khôi phục.
Bảng kiểm quản trị nên ghi key ID, vai trò khóa, phiên bản, hệ thống sở hữu, người có quyền xóa, vị trí lưu, số bản sao và đối tượng dữ liệu liên quan. Phải xác định rõ khóa đang được sử dụng chung cho nhiều dataset hay chỉ riêng phương tiện cần xử lý; xóa nhầm khóa dùng chung có thể gây mất dữ liệu hợp pháp khác.
Kiểm kê khóa mã hóa thiết bị không nên yêu cầu xuất khóa bí mật vào Excel hoặc email. Nhân sự chỉ thu metadata quản trị và bằng chứng cấu hình đã được che thông tin nhạy cảm. Việc truy xuất hoặc xóa khóa thực tế phải đi qua luồng phê duyệt có phân quyền phù hợp.
Ví dụ mô phỏng: ba ổ được bọc khóa dưới cùng một KEK tập trung. Nếu xóa KEK khi chỉ muốn thanh lý một ổ, các ổ còn dùng cũng có thể bị ảnh hưởng. Quy trình đúng là ánh xạ quan hệ khóa – dữ liệu và xác minh phạm vi trước khi cho phép hành động không đảo ngược.
DEK dữ liệu · KEK khóa bọc
Khóa chính, bản sao dự phòng và bản sao khóa ở đâu?
Khóa có thể tồn tại trong thiết bị, bản backup của KMS, kho dự phòng ở trung tâm dữ liệu khác, HSM replication, bản export được ủy quyền hoặc hệ thống khôi phục thảm họa. Nếu một bản sao còn tồn tại và đủ điều kiện khôi phục, việc vô hiệu hóa một đối tượng khóa duy nhất có thể chưa đáp ứng mục tiêu CE.
Khi rà soát bản sao khóa và KMS, người phụ trách phải hỏi nhà cung cấp khả năng phục hồi phiên bản, chính sách sao lưu, thời hạn giữ và quyền khôi phục của quản trị viên. Không suy đoán rằng nút Delete trong giao diện đã xử lý ngay bản backup bất biến hoặc các đối tượng đang trong thời gian chờ xóa.
NIST Rev. 2 nêu yêu cầu xác định và xử lý các khóa mục tiêu phù hợp, bao gồm các bản sao có liên quan. Đội vận hành cần làm rõ liệu zeroization khóa mã hóa áp dụng cho key material bên trong module, bản bọc khóa hoặc cả các bản replicate, rồi đối chiếu chứng cứ cho từng nơi.
Biểu mẫu nên có trạng thái “đã xác nhận không có”, “đã được xử lý”, “chờ xóa theo chính sách”, hoặc “chưa rõ”. Những trạng thái khác nhau không được gộp thành một cột Đạt, vì thời gian và khả năng khôi phục còn lại có thể ảnh hưởng quyết định cho thiết bị rời khỏi phạm vi kiểm soát.
Khi thiết kế cryptographic erase quản lý khóa, phải xác định rõ những bản sao nào cho phép khôi phục key material, ai có quyền sử dụng và bao lâu một lần chính sách sao lưu được thực thi.
Key chính · Backup KMS
Phân biệt xóa theo kỹ thuật và quản trị vòng đời key bằng cách tham khảo bài FSI DDS về xử lý dữ liệu doanh nghiệp; phần hiện tại chỉ phân tích điều kiện cryptographic erase.
Điều kiện mã hóa toàn bộ trước khi quyết định hủy khóa
Để xóa dữ liệu bằng hủy khóa có ý nghĩa, tổ chức phải xác minh ciphertext bao phủ các vùng có dữ liệu nhạy cảm và không tồn tại bản plaintext chưa kiểm soát trong phạm vi mục tiêu. Các thư mục tạm, phân vùng dịch vụ, vùng swap, crash dump hoặc ảnh cũ trên thiết bị khác có thể nằm ngoài phạm vi của cơ chế mã hóa đang xét.
Hồ sơ chứng minh bao gồm cấu hình mã hóa tại thời điểm tạo volume, nhật ký provision, trạng thái khi ghi dữ liệu, tài liệu kỹ thuật và bảng map giữa dataset – volume – physical media. Một ảnh chụp màn hình sau cùng chưa đủ nếu lịch sử cấu hình từng thay đổi qua nhiều lần di chuyển dữ liệu.
Phải kiểm tra sức mạnh thuật toán, sinh khóa, nguồn ngẫu nhiên và triển khai theo yêu cầu tổ chức. NIST SP 800-88 Rev. 2 có các điều kiện kỹ thuật cho CE; vì vậy đội bảo mật cần đọc bản hiện hành và tài liệu nhà sản xuất, không chỉ dựa trên một câu mô tả “AES encrypted”.
Tình huống mô phỏng: volume A mã hóa từ lúc tạo, còn volume B từng được import không mã hóa rồi bật policy sau. Hai volume cần quyết định khác nhau. Nếu không đủ log để kết luận, lựa chọn thận trọng là chuyển sang phương án sanitization khác được duyệt thay vì giả định tất cả đều đạt.
Encryption at rest · Lịch sử ghi
Rotate, revoke, disable và zeroization khác nhau ra sao?
Rotate key có thể tạo phiên bản khóa mới cho dữ liệu phát sinh nhưng vẫn giữ khóa cũ để đọc bản ghi lịch sử. Revoke quyền truy cập có thể chỉ chặn một danh tính trong khi người khác hoặc hệ thống DR vẫn giữ cách mở khóa. Disable key đôi khi có thể đảo ngược. Vì thế không hành động nào mặc định đồng nghĩa với CE.
Zeroization là quá trình xử lý vật liệu khóa theo cơ chế được thiết kế để không còn dùng được. Dù vậy, chứng minh hiệu lực còn phụ thuộc môi trường quản trị, bản backup, bản sao khóa bọc và trạng thái các hệ thống liên quan. Các thao tác này có thể không đảo ngược, cần quy trình được kiểm thử và duyệt trước.
Đội quản trị phải sử dụng thuật ngữ đúng của sản phẩm: delete, destroy, purge, schedule deletion, disable và revoke có ngữ nghĩa khác nhau giữa KMS. Cần đọc tài liệu phiên bản hiện hành để biết độ trễ, thời gian có thể khôi phục và phần nào được xóa thật. Không viết phiếu nghiệm thu bằng từ chung chung “đã khóa tài khoản”.
Ví dụ mô phỏng: khóa được lên lịch xóa sau 30 ngày. Tại ngày chuyển giao thiết bị, bản thân lịch xóa chưa chứng minh không thể dùng khóa ngay lúc đó. Hồ sơ cần tách “đã đặt lịch” với “đã xác nhận xử lý xong”, đồng thời xác định thiết bị có thể rời khỏi quyền kiểm soát hay chưa.
Rotate · Revoke
Snapshot, backup, replica và dữ liệu ngoài thiết bị có thuộc phạm vi?
CE trên một volume không tự xóa bản backup trên storage khác, snapshot ứng dụng, dữ liệu xuất ra laptop, ảnh container hoặc bản ghi trong hệ thống giám sát. Doanh nghiệp phải xác định câu hỏi mục tiêu: xóa dữ liệu trên một phương tiện cụ thể hay làm tất cả bản sao của một tập dữ liệu không thể khôi phục.
Một phương án quản trị tốt dùng sơ đồ ba tầng: dataset, vị trí lưu và chủ khóa. Snapshot có thể chia sẻ vật liệu khóa hoặc dùng khóa khác; bản backup ngoài site có thể có vòng đời riêng. Chỉ khi vẽ được quan hệ đó, người duyệt mới có cơ sở kết luận tiêu chí của phương án có bao phủ yêu cầu hay không.
Đối với hệ thống cloud, cần đọc hợp đồng và tài liệu nhà cung cấp về shared responsibility, bản sao nội bộ, xóa khóa và thời gian giữ. Không thể từ một lệnh CE ở tenant suy ra đã xử lý toàn bộ tầng vật lý của nhà cung cấp. Những điểm chưa xác minh phải được nêu là giới hạn của báo cáo.
Ví dụ mô phỏng: volume dự án đã xóa khóa cục bộ nhưng khóa backup còn trong HSM của trung tâm DR, và bản snapshot chưa hết thời hạn giữ. Báo cáo hợp lý ghi “đã xử lý một phần đường truy cập, chưa xác nhận mục tiêu toàn hệ thống”, chứ không kết luận tất cả bản sao đã mất.
Không thể nghiệm thu cryptographic erase quản lý khóa ở cấp một volume nếu mục tiêu của chủ dữ liệu bao gồm những snapshot và bản backup ngoài volume đó. Phạm vi hai mục tiêu phải được phân biệt.
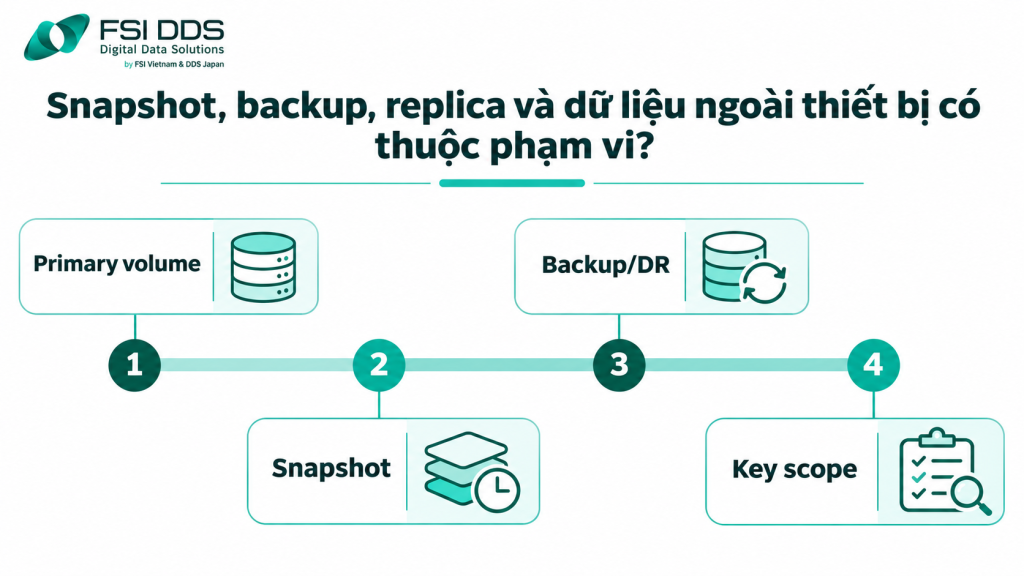
Primary volume · Snapshot
Ma trận phê duyệt cryptographic erase và ngoại lệ
Phiếu phê duyệt cần gắn từng quyết định với đơn vị dữ liệu cụ thể. Những trường tối thiểu gồm dataset ID, phân loại nhạy cảm, thiết bị/volume, phương pháp mã hóa, key ID rút gọn, người sở hữu, backup khóa, vùng plaintext và kết quả đánh giá rủi ro. Không điền khóa thực hoặc recovery secret vào biên bản.
Người thiết kế hệ thống xác nhận điều kiện kỹ thuật; người sở hữu dữ liệu xác nhận dữ liệu được phép xử lý; đội an toàn thông tin đánh giá bảo đảm; quản trị KMS thực thi dưới kiểm soát. Việc phân tách nhiệm vụ giúp tránh một người vừa tự tạo bằng chứng vừa tự phê duyệt kết quả không thể đảo ngược.
Các trường chưa đạt phải có hành động thay thế: tiếp tục giữ phương tiện, kiểm tra bản sao, hủy bằng phương pháp khác hoặc xin chấp thuận ngoại lệ. Không nên ép mọi hàng về Đạt chỉ để hoàn tất kế hoạch thanh lý. Mẫu kiểm bên dưới dành cho thảo luận nội bộ, cần sửa theo mô hình vận hành thực tế.
Một tiêu chí quan trọng là xóa khóa không ảnh hưởng dữ liệu hợp pháp khác. Nếu khóa được dùng chung, cần đánh giá tác động dây chuyền, kiểm thử trên môi trường phù hợp và có phương án dự phòng cho hệ thống không thuộc phạm vi hủy.
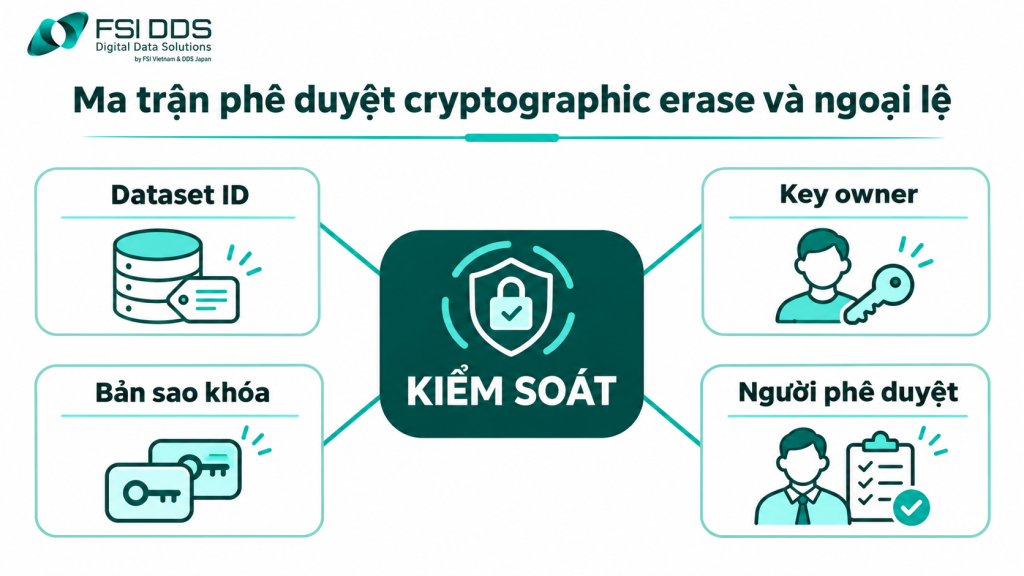
Dataset ID · Key owner
Nếu muốn kết hợp xử lý phương tiện với kiểm tra điều kiện khóa, tham khảo dịch vụ xóa dữ liệu an toàn F-DDC; trang công khai không đồng nghĩa khả năng vận hành KMS bên ngoài.
Bằng chứng sau CE: cần lưu gì để kiểm toán được?
Một bản log mô tả lệnh xóa khóa là cần thiết nhưng chưa luôn đủ. Báo cáo nên thể hiện key identifier, hành động thực hiện, thời điểm, actor, trạng thái hoàn tất, điều kiện hệ thống và cách xác minh theo chính sách. Nếu hệ thống có độ trễ xóa hoặc hoàn nguyên, cần ghi rõ khi nào kết quả trở nên có hiệu lực.
Kết quả verification về lệnh và kết quả validation ở cấp tổ chức là hai bước khác nhau. NIST Rev. 2 chú trọng kiểm soát chương trình media sanitization, vì vậy người phê duyệt cần đối chiếu mức nhạy dữ liệu, các bản sao còn lại và nghĩa vụ giữ thông tin trước khi xác nhận kết thúc.
Không tự thử giải mã dữ liệu thật nhiều lần như phép kiểm duy nhất nếu điều đó tăng rủi ro hoặc vi phạm quyền truy cập. Có thể áp dụng kiểm tra được nhà sản xuất hỗ trợ trong môi trường cô lập, log API, bằng chứng HSM hoặc báo cáo từ hệ thống quản trị với quyền cần thiết.
Phiếu hoàn tất nên có mục “giới hạn đã biết” và “người chấp nhận rủi ro còn lại”. Nếu chỉ chứng minh đã delete key trong KMS A nhưng chưa kiểm bản backup khóa ở B, chứng từ không nên sử dụng cách diễn đạt “dữ liệu không thể phục hồi trên mọi môi trường”.
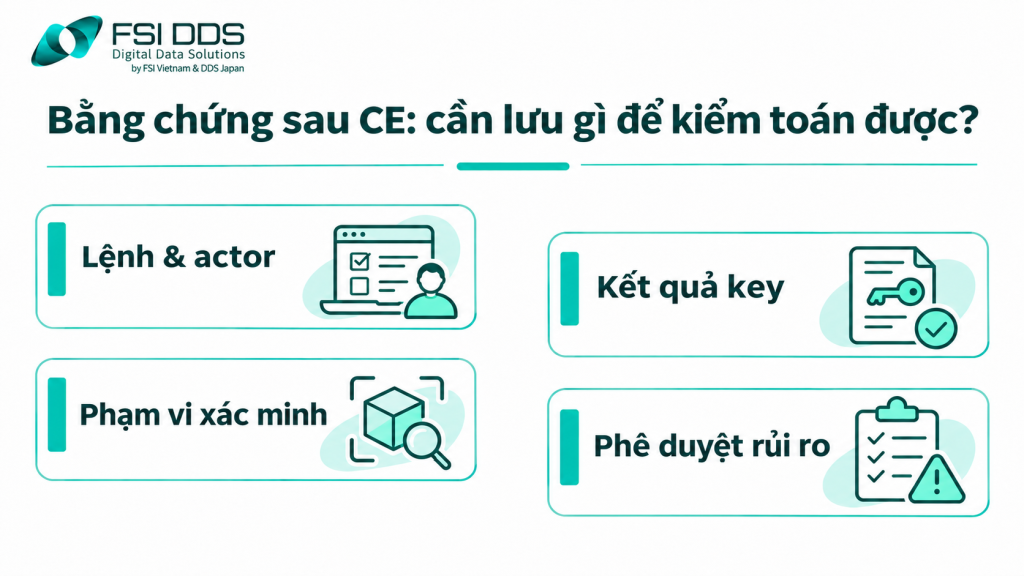
Lệnh & actor · Kết quả key
Khi nào cần chuyên gia và tư vấn F-DDC?
Đội vận hành nên yêu cầu thẩm định khi không chứng minh được lịch sử mã hóa, khóa dùng chung nhiều tài sản, bản backup tồn tại lâu năm, hoặc thiết bị phải thanh lý gấp. Cryptographic erase có thể phù hợp trong phạm vi được xác minh, nhưng một cách giải thích sai về vòng đời khóa có thể khiến báo cáo bảo mật thiếu cơ sở.
FSI DDS công bố dịch vụ xóa dữ liệu F-DDC trên nhiều nhóm thiết bị. Bài viết không khẳng định FSI DDS cung cấp vận hành KMS hoặc có quyền xóa khóa trong hạ tầng của khách hàng; phạm vi đó phải trao đổi và xác nhận trước. Dịch vụ có thể được hỏi ý kiến về lựa chọn phương tiện và chứng từ theo điều kiện thực tế.
Hồ sơ gửi tư vấn nên có danh sách thiết bị/volume, loại mã hóa, vị trí quản trị khóa, tình trạng nguồn và yêu cầu xuất chứng từ. Chỉ gửi metadata cần thiết, không gửi raw key, passphrase, recovery key hoặc bản sao thông tin mật qua kênh chưa được phê duyệt.
Lựa chọn có trách nhiệm là yêu cầu một kế hoạch cho biết điều kiện CE đã đạt, điều kiện chưa rõ, phương án khác nếu không đạt và cách nghiệm thu. Nếu không đủ bằng chứng, phải giữ phương tiện trong phạm vi kiểm soát hoặc chọn biện pháp phù hợp được tổ chức phê duyệt.
Trước khi triển khai cryptographic erase quản lý khóa, người duyệt cần nhận kế hoạch với điều kiện kỹ thuật, ngoại lệ và phương án thay thế khi CE không đáp ứng mức bảo đảm.
Bằng chứng mã hóa · Danh mục khóa
Bảng kiểm / biểu mẫu thực hành
Phiếu kiểm soát vòng đời khóa. Mã khóa phải ở dạng định danh quản trị; tuyệt đối không lưu vật liệu khóa thực trong file biên bản.
| Điều kiện cần xác minh | Bằng chứng mong đợi | Trạng thái mẫu | Chủ thể xác nhận |
| Mã hóa từ lúc ghi đầu tiên | Cấu hình + log provision | Chờ đối chiếu | Storage admin |
| DEK/KEK và bản sao | Key map + backup scope | Chưa đủ bằng chứng | KMS owner |
| Không ảnh hưởng dữ liệu khác | Dependency & thử tác động | Cần duyệt | Application owner |
| Xóa/zeroization hoàn tất | Audit log + validation | Chưa thực hiện | Security officer |
Không chuyển hàng “chờ đối chiếu” thành “đạt” chỉ vì có audit log của một lệnh. Người duyệt phải đánh giá các bản sao khóa cùng phạm vi dữ liệu liên quan trước khi ra kết luận.
Kết luận
Cryptographic erase quản lý khóa chỉ phù hợp khi dữ liệu được mã hóa đúng điều kiện, các bản sao khóa nằm trong phạm vi kiểm soát và bằng chứng zeroization đủ mạnh. Thiếu một tiền đề phải chuyển sang đánh giá biện pháp khác, không suy diễn từ lệnh Delete Key.
FSI DDS – F-DDC: Gửi sơ đồ dataset–volume–key ở mức metadata, loại thiết bị và mục tiêu bảo mật để trao đổi cách xử lý phù hợp. Không chuyển khóa bí mật; cần nhà quản trị KMS và chủ dữ liệu phê duyệt mọi thao tác.
Nguồn tham khảo và tài liệu kỹ thuật
Nguồn hãng và tiêu chuẩn dùng để đối chiếu các điều kiện kỹ thuật; không được hiểu là hãng đã thẩm định ca thực tế của FSI DDS.
- https://csrc.nist.gov/pubs/sp/800/88/r2/final
- https://csrc.nist.gov/news/2025/guidelines-for-media-sanitization-rev-2
- https://fsidds.com/dich-vu/xoa-du-lieu/
- https://fsidds.com/blog/xoa-du-lieu-an-toan-la-gi/
Câu hỏi thường gặp
Đổi mật khẩu có phải cryptographic erase không?
Không mặc định. Đổi mật khẩu hoặc rotate key không nhất thiết xóa tất cả vật liệu khóa có thể giải mã dữ liệu cũ.
Chỉ cần xóa khóa trong một KMS là đủ?
Chỉ khi toàn bộ điều kiện CE được chứng minh, gồm phạm vi mã hóa, các bản sao khóa liên quan, khả năng khôi phục và bằng chứng xử lý theo chính sách.
FSI DDS có thể trực tiếp hủy khóa cloud KMS không?
Không thể suy ra từ trang dịch vụ F-DDC. Quyền và năng lực hỗ trợ phải được hai bên xác nhận riêng trước khi triển khai.