Xóa dữ liệu an toàn là gì và vì sao nhấn Delete, Format hay Reset chưa chắc đã đủ? Dữ liệu có thể còn trên HDD, SSD, USB hoặc thiết bị di động sau thao tác thông thường. Bài viết phân biệt data erasure, sanitization và các lệnh xóa phổ biến. Bạn cũng sẽ biết cách chọn phương pháp, xác minh xóa dữ liệu và kiểm soát rủi ro trước khi tái sử dụng hoặc thanh lý thiết bị.
Xóa dữ liệu an toàn khác Delete, Format và Reset
Xóa dữ liệu an toàn là gì?
Xóa dữ liệu an toàn là gì? Theo NIST SP 800-88 Rev. 2, media sanitization làm cho việc truy cập dữ liệu mục tiêu trở nên không khả thi với mức nỗ lực xác định. Trọng tâm không nằm ở việc “không nhìn thấy file”, mà ở khả năng chống khôi phục sau xử lý. Vì vậy, data erasure phải xét loại thiết bị, độ nhạy dữ liệu và điểm đến tiếp theo của tài sản.
Nguồn kỹ thuật chính: NIST SP 800-88 Rev. 2 [1].
Xóa dữ liệu an toàn là gì khi so với Delete, Format, Reset?
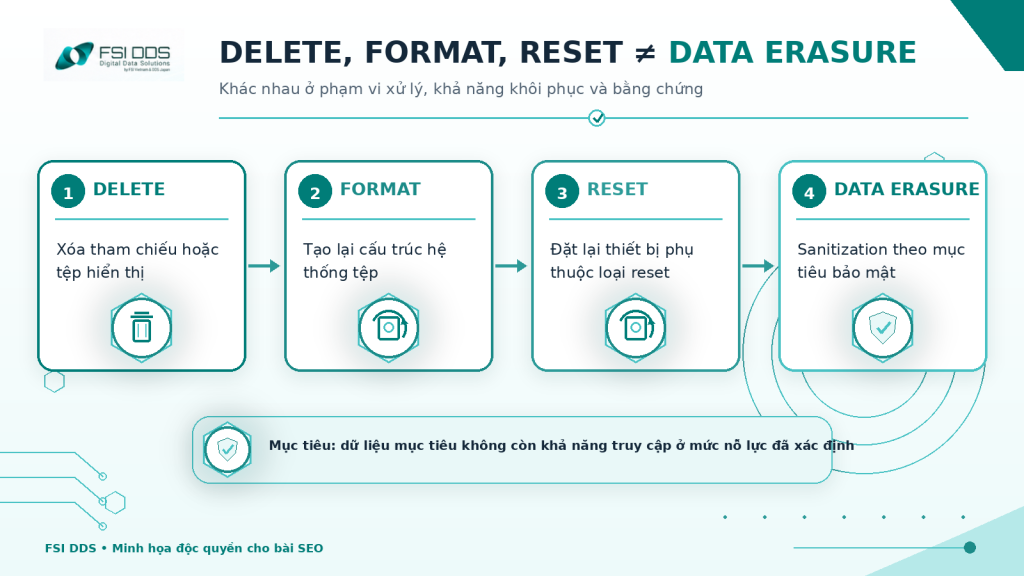
Muốn hiểu xóa dữ liệu an toàn là gì, cần tách bốn khái niệm thường bị dùng lẫn. Delete, Format và Reset là thao tác quản trị tệp, phân vùng hoặc thiết bị. Data erasure và sanitization hướng tới một mục tiêu bảo mật: giảm khả năng khôi phục dữ liệu xuống mức chấp nhận được. Sự khác nhau quan trọng nhất nằm ở phạm vi tác động, mức chống phục hồi và khả năng tạo bằng chứng kiểm soát.
| Thao tác | Điều gì thường xảy ra | Khả năng khôi phục | Phù hợp trước thanh lý? |
| Delete | Xóa tham chiếu hoặc chuyển tệp vào thùng rác | Có thể còn dữ liệu cho tới khi vùng lưu trữ bị ghi đè | Không nên xem là sanitization |
| Quick Format | Tạo lại cấu trúc hệ thống tệp | Có thể vẫn còn dữ liệu trong vùng chưa bị ghi đè | Không đủ nếu cần bảo đảm xóa |
| Reset | Phụ thuộc loại reset và thiết bị | Từ không xóa dữ liệu đến xóa toàn bộ nội dung | Phải xác minh cơ chế cụ thể |
| Data erasure / sanitization | Dùng kỹ thuật phù hợp với media và mục tiêu bảo mật | Hướng tới làm việc khôi phục không khả thi ở mức yêu cầu | Có, nếu được chọn và xác minh đúng |
Delete có xóa dữ liệu vĩnh viễn không?
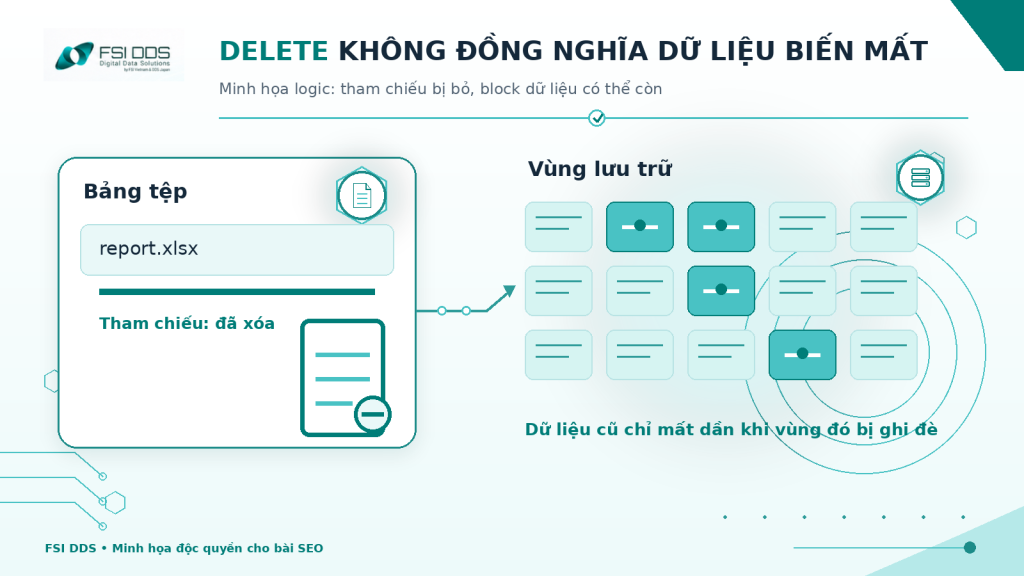
Delete giúp người dùng loại bỏ tệp khỏi giao diện và cấu trúc quản lý tệp. Trên Windows, tệp ở ổ cứng thường được chuyển vào Recycle Bin trước khi bị xóa khỏi đó. Sau khi tham chiếu bị loại bỏ, các khối lưu trữ cũ có thể được đánh dấu là chỗ trống để hệ thống tái sử dụng. Điều này không đồng nghĩa dữ liệu đã bị ghi đè ngay lập tức. Vì vậy, Delete không đồng nghĩa với xóa dữ liệu vĩnh viễn.
Format có an toàn hơn Delete không?
Format có nhiều chế độ và cách triển khai. Microsoft cho biết Quick Format xóa bảng tệp và thư mục gốc của volume, nhưng không thực hiện quét từng sector. Một Full Format có thể ghi tới mọi sector của volume trên một số công cụ Windows. Tuy nhiên, hành vi đó vẫn chưa tự động chứng minh toàn bộ thiết bị đã được sanitization theo mục tiêu bảo mật của tổ chức.
Reset có phải là xóa dữ liệu an toàn không?
Reset là từ rất rộng. Apple phân biệt rõ “Reset All Settings” với “Erase All Content and Settings”. Thao tác đầu đặt lại cài đặt nhưng không xóa ảnh, tin nhắn, ứng dụng hoặc tài liệu. Trên Android, factory data reset thường reformat phân vùng userdata và cache, nhưng nhà sản xuất có thể có vùng dữ liệu khác cần xử lý. Vì thế, kết quả phụ thuộc thiết kế thiết bị và loại reset được chọn.
Data erasure khác thao tác xóa thông thường ở đâu?
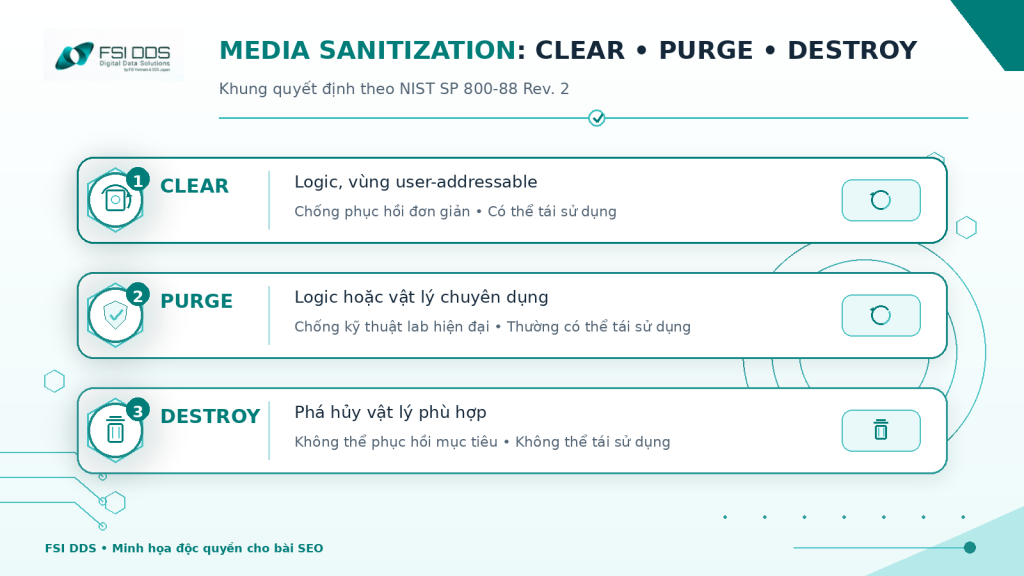
Data erasure được thiết kế theo kết quả bảo mật, không chỉ theo cảm giác thiết bị “trống”. Quy trình có thể dùng overwrite, block erase, cryptographic erase hoặc kỹ thuật vật lý phù hợp. NIST SP 800-88 Rev. 2 nhóm mục tiêu sanitization thành Clear, Purge và Destroy. Mỗi nhóm có mức chống khôi phục và ảnh hưởng tới khả năng tái sử dụng khác nhau.
Delete bỏ tham chiếu, dữ liệu có thể vẫn còn trên media
Xóa dữ liệu an toàn là gì trong vòng đời thiết bị?
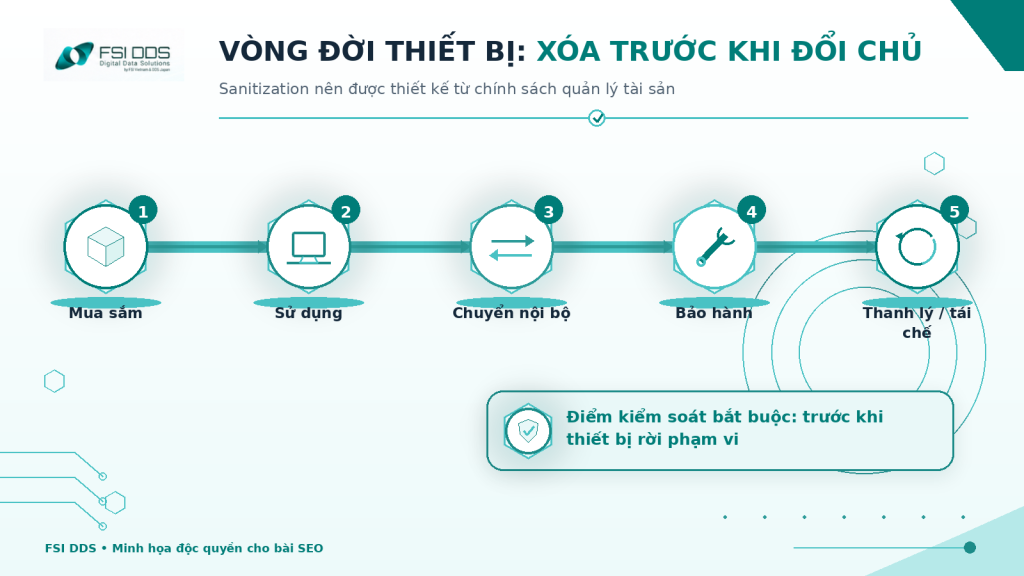
Rủi ro thường xuất hiện ở thời điểm thiết bị đổi chủ. Trong vòng đời thiết bị, laptop, server, HDD, SSD hoặc điện thoại có thể được chuyển phòng ban, bảo hành, trả thuê, bán lại, tái chế hoặc tiêu hủy. Nếu dữ liệu cũ vẫn tồn tại, quyền kiểm soát vật lý có thể chuyển sang người khác trước khi quyền truy cập logic bị vô hiệu hóa. Đây là khoảng trống mà sanitization cần xử lý.
Vòng đời thiết bị và thời điểm cần data erasure
Xóa dữ liệu an toàn là gì theo NIST? Clear, Purge hay Destroy?
Để trả lời xóa dữ liệu an toàn là gì theo chuẩn hiện hành, NIST SP 800-88 Rev. 2 là mốc tham khảo quan trọng. Bản Rev. 2 công bố tháng 9/2025 đã chuyển trọng tâm từ danh sách thao tác xóa chi tiết sang xây dựng chương trình media sanitization. NIST cũng hướng tổ chức tham khảo IEEE 2883, NSA hoặc tiêu chuẩn được tổ chức phê duyệt cho kỹ thuật theo từng loại lưu trữ.
Clear phù hợp khi nào?
Clear dùng kỹ thuật logic cho các vùng lưu trữ mà người dùng có thể truy cập. Mục tiêu là chống các cách phục hồi đơn giản, không xâm lấn. Ví dụ có thể là ghi đè bằng dữ liệu không nhạy cảm hoặc thực hiện quy trình reset của thiết bị khi ghi đè không được hỗ trợ. Clear thường giữ khả năng sử dụng của thiết bị sau xử lý.
Purge khác Clear ở điểm nào?
Purge dùng kỹ thuật logic hoặc vật lý để chống khôi phục bằng kỹ thuật phòng thí nghiệm hiện đại. Media vẫn có thể được tái sử dụng sau xử lý. NIST nêu các kỹ thuật logic như overwrite, block erase và cryptographic erase bằng lệnh sanitize chuyên dụng, tùy loại thiết bị và tiêu chuẩn kỹ thuật áp dụng.
Destroy nên dùng trong trường hợp nào?
Destroy làm cho việc khôi phục dữ liệu không khả thi và khiến media không còn dùng được để lưu trữ. NIST nêu các kỹ thuật phá hủy vật lý như disintegrate hoặc incinerate. Thiết bị chỉ được coi là Destroy khi khả năng khôi phục bằng kỹ thuật phòng thí nghiệm hiện đại không còn khả thi. Phá hỏng cơ học đơn giản chưa chắc đạt mục tiêu này.
Clear, Purge, Destroy trong media sanitization
Xóa dữ liệu an toàn là gì nếu chưa verification và validation?
Một thay đổi đáng chú ý của NIST Rev. 2 là tách rõ verification và validation. Xác minh xóa dữ liệu kiểm tra kỹ thuật sanitization đã hoàn tất như dự kiến. Việc kiểm tra tập trung vào trạng thái công cụ, lỗi, bất thường và sức khỏe media. Validation đi xa hơn, đánh giá kết quả có đủ bảo vệ tính bí mật của dữ liệu hay không. Hai bước này tạo thành sanitization assurance.
Vì vậy, khi doanh nghiệp đặt câu hỏi xóa dữ liệu an toàn là gì, câu trả lời không nên kết thúc ở màn hình “Success”. Nếu công cụ báo lỗi, vùng lưu trữ không được bao phủ hoặc phạm vi dữ liệu xác định quá hẹp, kết quả có thể bị từ chối. NIST khuyến nghị lặp lại sanitization, đổi kỹ thuật hoặc nâng lên phương pháp mạnh hơn khi rủi ro còn không chấp nhận được.
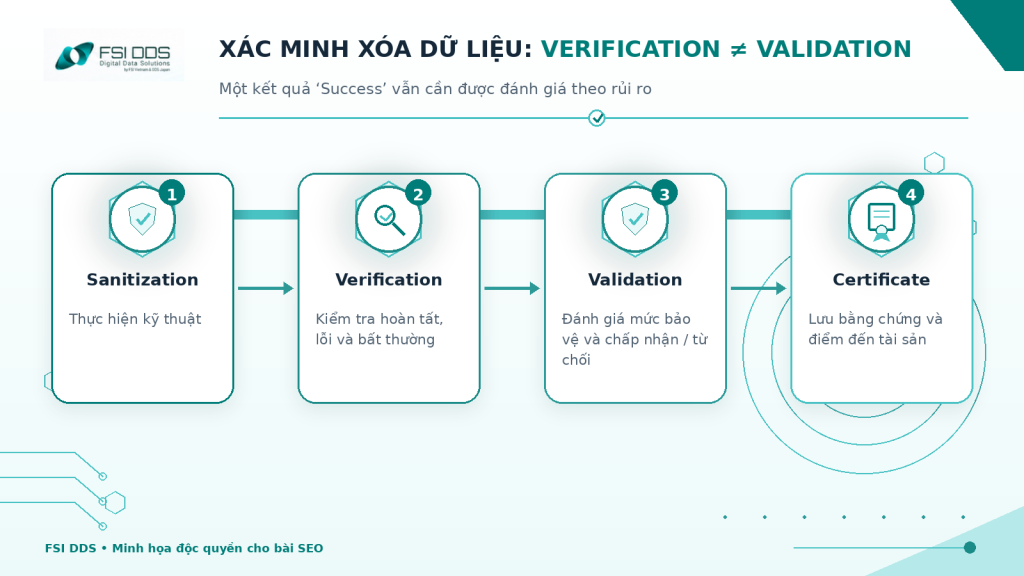
Verification và validation trong xác minh xóa dữ liệu
Xóa dữ liệu an toàn là gì với HDD, SSD, NVMe, USB, điện thoại?
Không có một lệnh chung phù hợp cho mọi media. Xóa dữ liệu an toàn là gì phụ thuộc cấu trúc lưu trữ và khả năng của thiết bị. HDD, SSD/NVMe, USB, thẻ nhớ và điện thoại có cơ chế quản lý khác nhau. Doanh nghiệp nên ưu tiên tài liệu nhà sản xuất, IEEE 2883 và chính sách nội bộ. Không nên áp dụng cùng một số vòng ghi đè cho mọi thiết bị.
| Loại media | Điểm cần chú ý | Hướng lựa chọn |
| HDD | Giao diện host thường truy cập tuyến tính vùng người dùng | Clear bằng overwrite có thể phù hợp; Purge/Destroy khi rủi ro cao |
| SSD/NVMe | Wear leveling, overprovisioning và flash translation layer | Ưu tiên sanitize command, block erase hoặc crypto erase phù hợp |
| USB/thẻ nhớ | Bộ điều khiển và vùng dự phòng khác nhau giữa thiết bị | Đánh giá khả năng sanitize; Destroy nếu không đủ bảo đảm |
| Điện thoại/tablet | Mã hóa, secure element và nhiều loại reset | Dùng quy trình xóa toàn bộ của nhà sản xuất; xác minh phạm vi |
| Cloud/virtual storage | Không kiểm soát trực tiếp media vật lý | Đánh giá cơ chế purge của nhà cung cấp, khóa mã hóa và bằng chứng |
Vì sao ghi đè nhiều lần không phải lúc nào cũng tốt hơn?
NIST Rev. 2 cho biết Clear có thể dùng overwrite, nhưng không coi số vòng ghi đè là thước đo duy nhất. Với media hiện đại, lệnh sanitize chuyên dụng có thể tiếp cận các vùng mà lệnh đọc/ghi thông thường không chạm tới. Đặc biệt trên SSD, wear leveling có thể khiến dữ liệu cũ nằm ở block vật lý khác dù địa chỉ logic đã được ghi lại.
Xóa dữ liệu an toàn là gì với cryptographic erase?
Cryptographic erase làm dữ liệu đã mã hóa trở nên không thể đọc bằng cách xử lý khóa mã hóa phù hợp. NIST đánh giá đây là kỹ thuật đáng chú ý vì tốc độ xử lý, nhất là với lưu trữ ảo. Tuy nhiên, hiệu quả phụ thuộc chất lượng mật mã, phạm vi dữ liệu đã được mã hóa và cách quản lý khóa. Vì vậy, không nên chọn crypto erase chỉ vì thao tác nhanh.
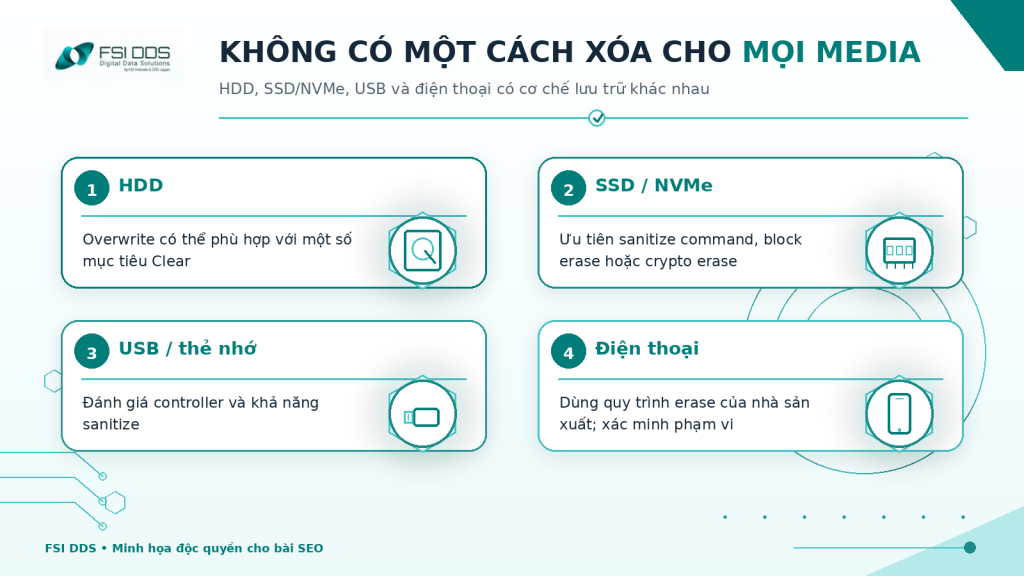
Chọn sanitization theo HDD, SSD, NVMe và thiết bị di động
Xóa dữ liệu an toàn là gì trước thanh lý thiết bị?
Một quy trình tốt bắt đầu trước thao tác xóa. Nếu chỉ cắm ổ đĩa vào phần mềm và nhấn Start, doanh nghiệp có thể bỏ sót nhiều kiểm soát. Ví dụ gồm yêu cầu lưu giữ, danh sách tài sản, dữ liệu cloud và bằng chứng kiểm toán. Quy trình dưới đây giúp biến câu hỏi xóa dữ liệu an toàn là gì thành một chuỗi kiểm soát có thể lặp lại cho từng tài sản.
- 1. Xác định phạm vi: lập danh sách thiết bị, serial, mã tài sản, chủ sở hữu dữ liệu và vị trí lưu trữ liên quan.
- 2. Kiểm tra nghĩa vụ lưu giữ: xác nhận dữ liệu được phép xóa, không còn yêu cầu nghiệp vụ, điều tra, hợp đồng hoặc lưu trữ bắt buộc.
- 3. Phân loại độ nhạy: xác định dữ liệu công khai, nội bộ, bí mật, dữ liệu cá nhân hoặc tài sản trí tuệ để chọn mức bảo vệ.
- 4. Chọn Clear, Purge hoặc Destroy: cân nhắc loại media, khả năng tái sử dụng, điểm đến tài sản và tiêu chuẩn kỹ thuật được phê duyệt.
- 5. Kiểm soát chain of custody: niêm phong, bàn giao, quét mã và giới hạn người tiếp cận trong suốt quá trình xử lý.
- 6. Thực hiện sanitization: dùng công cụ, thiết bị và cấu hình phù hợp; lưu log, lỗi và mã nhận diện của từng media.
- 7. Verification và validation: kiểm tra kết quả kỹ thuật, đánh giá rủi ro còn lại; lặp lại hoặc nâng mức nếu kết quả không đạt.
- 8. Lập chứng nhận và disposition: lưu bằng chứng, xác nhận điểm đến cuối cùng rồi mới tái sử dụng, bán, trả thuê, tái chế hoặc tiêu hủy.
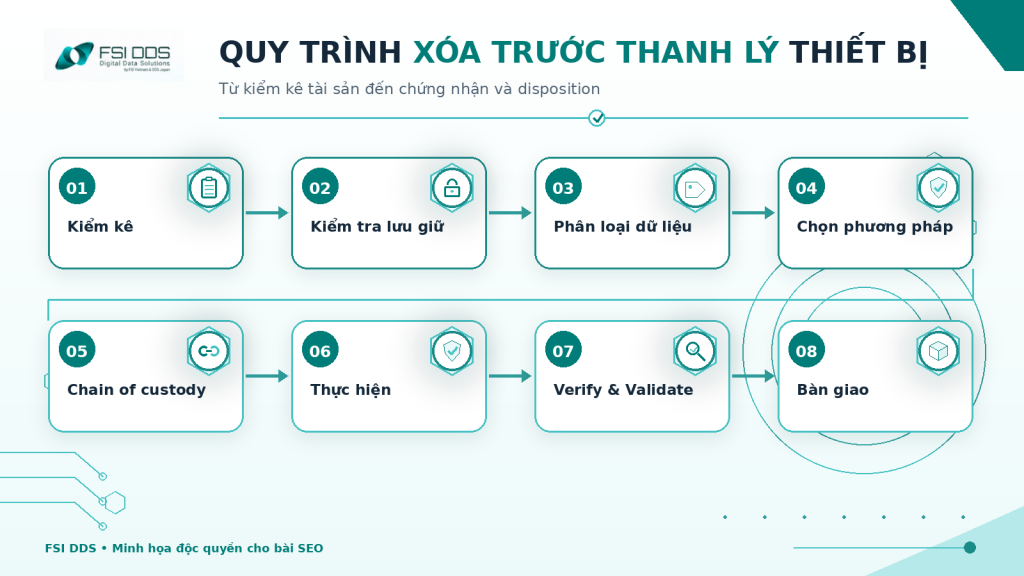
Quy trình xóa dữ liệu an toàn trước thanh lý thiết bị
Xóa dữ liệu an toàn là gì? 5 hiểu lầm cần tránh
Hiểu lầm đầu tiên là “không mở được file nghĩa là dữ liệu đã biến mất”. Thực tế, khả năng truy cập qua giao diện người dùng khác với khả năng phục hồi bằng công cụ kỹ thuật. Hiểu lầm thứ hai là “càng nhiều lần ghi đè càng an toàn”. Với lưu trữ hiện đại, phạm vi và cơ chế sanitize quan trọng không kém số pass.
Hiểu lầm thứ ba là “factory reset luôn tương đương media sanitization”. Tài liệu Apple cho thấy một số reset chỉ đặt lại cài đặt và giữ nguyên dữ liệu. Hiểu lầm thứ tư là “có certificate thì chắc chắn an toàn”. Chứng nhận chỉ có giá trị khi gắn với thiết bị, phương pháp, log và validation thực tế. Xóa dữ liệu an toàn là gì vì thế luôn là câu hỏi về kỹ thuật lẫn quản trị.
Xem thêm: Giải pháp ngăn rò rỉ dữ liệu đầu ra F-DDH BOX
Xóa dữ liệu an toàn là gì khi cần dịch vụ chuyên nghiệp?
Doanh nghiệp nên cân nhắc dịch vụ chuyên nghiệp khi có nhiều tài sản cần thanh lý, dữ liệu nhạy cảm hoặc media đa dạng. Điều này càng quan trọng với thiết bị lỗi và dự án cần chứng từ theo serial. Đơn vị xử lý nên mô tả rõ phương pháp, phạm vi, kiểm soát thiết bị, verification, validation và loại chứng nhận. Các tiêu chí này cụ thể hơn một cam kết chung rằng dữ liệu “không thể khôi phục”.
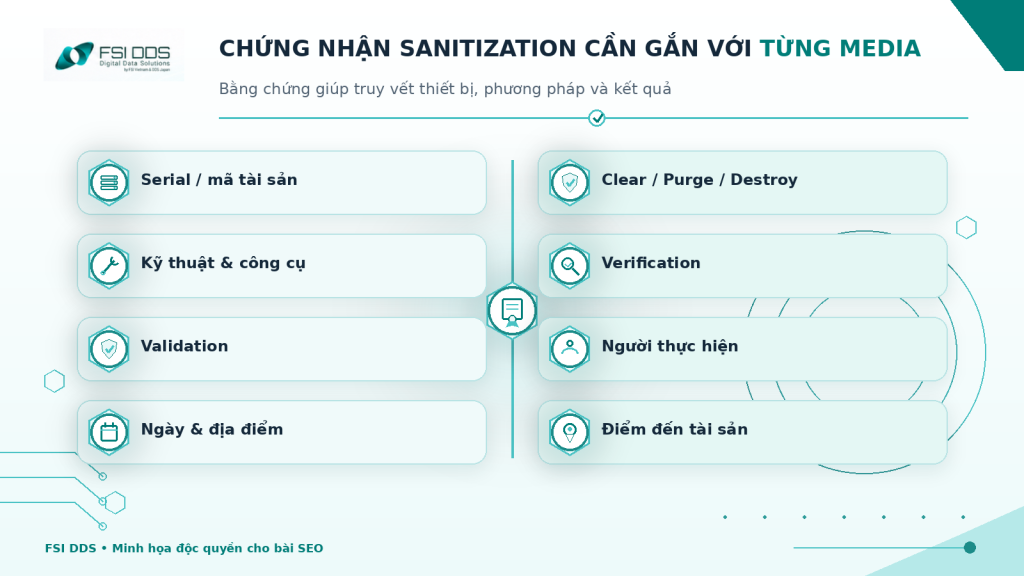
Hồ sơ chứng nhận giúp truy vết quá trình data erasure
Kết luận: xóa đúng dữ liệu trước khi thiết bị đổi chủ
Xóa dữ liệu an toàn là gì? Đó là việc làm cho dữ liệu mục tiêu không còn khả năng truy cập hoặc khôi phục ở mức nỗ lực đã xác định. Phương pháp phải phù hợp với media và có bằng chứng kiểm soát. Delete, Format và Reset có thể hữu ích trong vận hành thường ngày, nhưng không nên tự động được xem là data erasure đáp ứng mục tiêu bảo mật.
Trước khi tái sử dụng hoặc thanh lý thiết bị, hãy phân loại dữ liệu, chọn Clear, Purge hoặc Destroy và hoàn tất verification cùng validation. Nếu cần xử lý nhiều HDD, SSD, server, NAS hoặc điện thoại, doanh nghiệp có thể trao đổi với FSI DDS. Hãy làm rõ phạm vi, phương pháp và chứng nhận phù hợp. Quy trình rõ ràng giúp giảm rủi ro rò rỉ và giữ giá trị tài sản khi có thể.
Nguồn tham khảo (Harvard)
[1] Chandramouli, R. & Hibbard, E. (2025). Guidelines for Media Sanitization, NIST SP 800-88 Rev. 2. National Institute of Standards and Technology. https://csrc.nist.gov/pubs/sp/800/88/r2/final
[2] IEEE Standards Association (2022). IEEE 2883-2022: IEEE Standard for Sanitizing Storage. https://standards.ieee.org/ieee/2883/10277/
[3] IEEE Standards Association (2025). IEEE 2883.1-2025: Recommended Practice for Use of Storage Sanitization Methods. https://standards.ieee.org/ieee/2883.1/11015/
[4] Microsoft (2023). format — Windows Commands. Microsoft Learn. https://learn.microsoft.com/en-us/windows-server/administration/windows-commands/format
Câu hỏi thường gặp?
Xóa dữ liệu an toàn là gì, có giống secure erase không?
Xóa dữ liệu an toàn là gì có phạm vi rộng hơn một lệnh Secure Erase. Đây là quá trình chọn và thực hiện kỹ thuật sanitization phù hợp, sau đó xác minh và đánh giá kết quả. Secure Erase có thể là một lệnh hoặc cơ chế của thiết bị. Hiệu quả phụ thuộc media, triển khai của nhà sản xuất và mục tiêu Clear hay Purge cần đạt.
Xóa dữ liệu an toàn là gì khi dùng Quick Format?
Không nên mặc định là đủ. Microsoft mô tả Quick Format chủ yếu xóa bảng tệp và thư mục gốc. Nếu ổ đĩa sắp rời khỏi phạm vi kiểm soát, tổ chức nên áp dụng phương pháp sanitization phù hợp với độ nhạy dữ liệu. Xóa dữ liệu an toàn là gì trong trường hợp này? Mục tiêu là bảo đảm dữ liệu không còn khả năng khôi phục ở mức rủi ro chấp nhận được.
Xóa dữ liệu an toàn là gì khi Factory Reset điện thoại?
Tùy thiết bị và loại reset. Apple cho biết Reset All Settings không xóa nội dung, trong khi Erase All Content and Settings dùng để xóa thông tin và đưa thiết bị về cài đặt gốc. Với điện thoại doanh nghiệp, cần theo hướng dẫn nhà sản xuất, xử lý eSIM/tài khoản liên quan và lưu bằng chứng. Không nên dùng từ “reset” chung chung trong biên bản thanh lý thiết bị.
Xóa dữ liệu an toàn là gì nếu ghi đè 3 hoặc 7 lần?
Không có một con số áp dụng cho mọi media. NIST SP 800-88 Rev. 2 hướng tổ chức dùng kỹ thuật phù hợp với công nghệ và dẫn chiếu IEEE 2883. Trên SSD/NVMe, lệnh sanitize hoặc cryptographic erase có thể quan trọng hơn số vòng ghi đè. Vì vậy, xóa dữ liệu an toàn là gì phải được xác định bằng hiệu quả và phạm vi, không chỉ bằng số pass.
Xóa dữ liệu an toàn là gì sau khi đã chạy công cụ?
Nên lưu thông tin media, serial/mã tài sản, phương pháp Clear/Purge/Destroy, kỹ thuật, công cụ và phiên bản. Hồ sơ cũng cần verification, validation, người thực hiện, ngày giờ và điểm đến cuối cùng. Đây là nền tảng để chứng minh quy trình data erasure. Với dự án lớn, nên liên kết log và certificate với danh sách tài sản để tránh nhầm lẫn.