Vì sao chọn FSI DDS là câu hỏi không nên chỉ trả lời bằng tốc độ khôi phục hay tỷ lệ thành công. Với dữ liệu doanh nghiệp, yếu tố quan trọng hơn là cách thiết bị được kiểm soát. Thông tin cũng cần được bảo vệ xuyên suốt quá trình xử lý.
FSI DDS công bố quy trình vận hành theo ISO/IEC 27001, đồng thời áp dụng nhiều lớp kiểm soát vật lý và nhân sự. Website dịch vụ còn mô tả camera giám sát, quản lý thiết bị bằng mã vạch và hạn chế ra vào khu vực xử lý.
Doanh nghiệp có thể xem tổng quan tại hệ sinh thái dịch vụ dữ liệu FSI DDS. Bài viết này tập trung phân tích giá trị của ISO/IEC 27001 và các biện pháp bảo mật FSI DDS đang công bố.
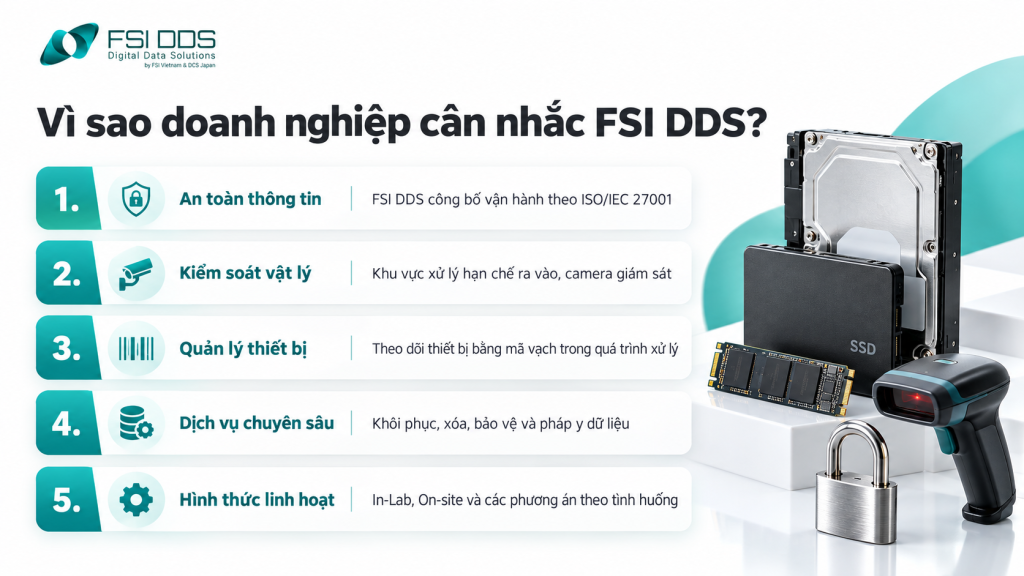
Vì sao chọn FSI DDS cần được đánh giá trên cả kỹ thuật, quy trình và kiểm soát bảo mật.
Vì sao chọn FSI DDS khi dữ liệu doanh nghiệp có tính nhạy cảm?
Khôi phục, xóa hoặc phân tích dữ liệu đều yêu cầu bên cung cấp dịch vụ tiếp xúc với thiết bị của khách hàng. Thiết bị có thể chứa dữ liệu tài chính, thông tin khách hàng, tài liệu R&D hoặc thông tin nhân sự.
Vì vậy, doanh nghiệp cần đánh giá không chỉ khả năng kỹ thuật. Cần biết ai được tiếp cận thiết bị và khu vực xử lý được kiểm soát thế nào. Cũng cần hỏi về nguy cơ sao chép ngoài phạm vi.
FSI DDS định vị dịch vụ theo hướng kết hợp công nghệ và quản lý an toàn thông tin. Trang F-DDR nêu quy trình bảo mật được xây dựng theo ISO/IEC 27001.
Website cũng mô tả các biện pháp như hạn chế ra vào, camera 24/7 và quản lý mã vạch từng thiết bị. Đây là các điểm doanh nghiệp có thể yêu cầu xác nhận cụ thể trước khi bàn giao.
ISO/IEC 27001 là gì và liên quan thế nào tới FSI DDS?
ISO/IEC 27001 là tiêu chuẩn cho hệ thống quản lý an toàn thông tin
ISO xác định ISO/IEC 27001:2022 là tiêu chuẩn về Information Security Management System, thường viết tắt là ISMS. Tiêu chuẩn đưa ra yêu cầu để tổ chức thiết lập và vận hành hệ thống quản lý an toàn thông tin. Hệ thống này cần được duy trì và cải tiến.
ISMS không chỉ nói về firewall hay phần mềm bảo mật. ISO nhấn mạnh cách tiếp cận tổng thể gồm con người, chính sách, quy trình và công nghệ.
Ba mục tiêu nền tảng là tính bí mật, tính toàn vẹn và tính sẵn sàng của thông tin. Doanh nghiệp thường gọi đây là bộ ba Confidentiality, Integrity và Availability.
ISO 27001 không có nghĩa là không bao giờ xảy ra sự cố
Điểm này cần được hiểu đúng khi đánh giá vì sao chọn FSI DDS. ISO/IEC 27001 là khung quản trị rủi ro, không phải lời bảo đảm rằng sự cố an ninh sẽ không bao giờ xảy ra.
ISO cho biết tổ chức phù hợp với tiêu chuẩn phải có hệ thống quản lý rủi ro liên quan tới dữ liệu. Hệ thống đó cần được duy trì và cải tiến theo yêu cầu của tiêu chuẩn.
Do đó, giá trị thực tế nằm ở việc có quy trình nhận diện rủi ro, phân quyền, kiểm soát và giám sát. Khách hàng vẫn nên hỏi rõ phạm vi áp dụng đối với dịch vụ mình sử dụng.
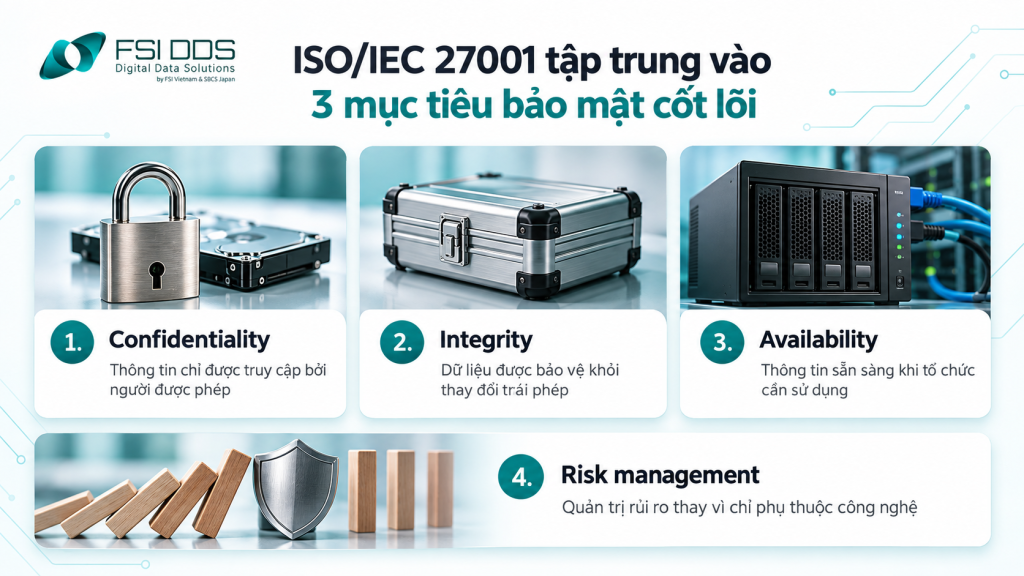
ISO/IEC 27001 hướng tới bảo vệ tính bí mật, toàn vẹn và sẵn sàng của thông tin.
FSI DDS công bố những kiểm soát bảo mật nào?
Hạn chế ra vào khu vực xử lý thiết bị
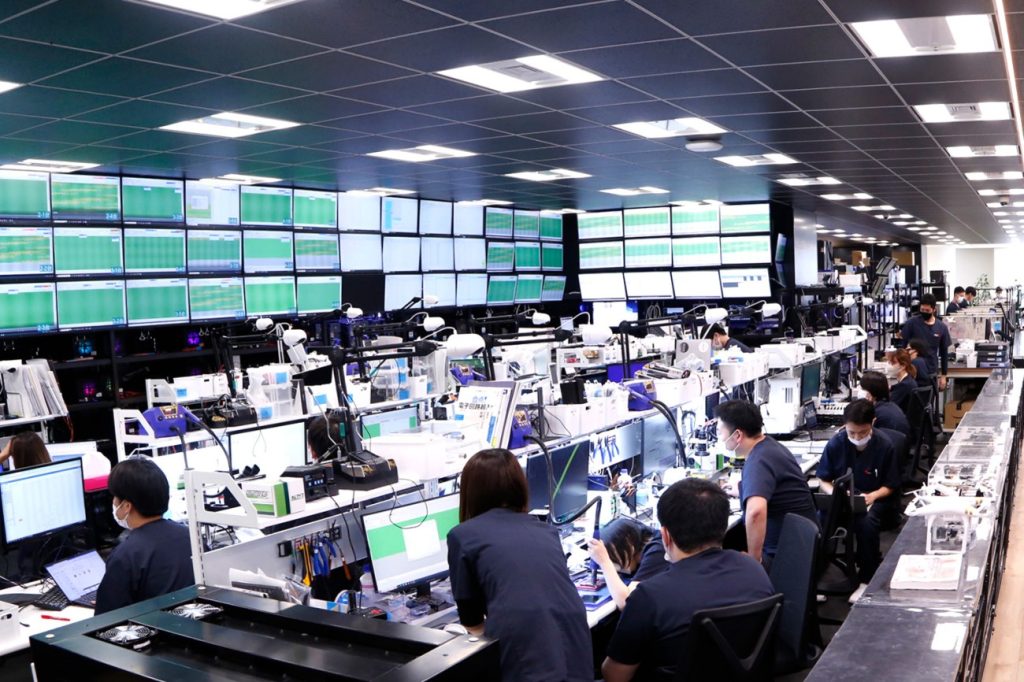
Trang F-DDR nêu khu vực xử lý được hạn chế người ra vào. Bài giới thiệu trung tâm FSI DDS mô tả khu vực xử lý tách biệt. Chỉ nhân sự được cấp quyền mới được tiếp cận.
Kiểm soát này có ý nghĩa với dữ liệu nhạy cảm. Nó giảm số người có thể tiếp xúc trực tiếp với thiết bị trong quá trình phục hồi hoặc xử lý.
Camera giám sát và cơ chế an ninh vật lý
FSI DDS công bố camera giám sát hoạt động 24/7 tại trung tâm phục hồi. Website cũng mô tả cổng an ninh và thẻ từ nhận diện cá nhân.
Camera không tự động ngăn mọi rủi ro. Tuy nhiên, nó bổ sung khả năng giám sát và truy vết hoạt động tại khu vực xử lý.
Quản lý từng thiết bị bằng mã vạch
Theo FSI DDS, thiết bị khách hàng gửi được quản lý bằng mã vạch riêng. Cách làm này giúp theo dõi thiết bị trong quy trình tiếp nhận, xử lý và bàn giao.
Với doanh nghiệp có nhiều ổ cứng, server hoặc thiết bị cùng lúc, mã nhận diện giúp giảm nguy cơ nhầm lẫn. Đây cũng là nền tảng để đối soát hồ sơ.
Phân quyền nhân sự và kiểm soát thiết bị cá nhân
Trang cứu dữ liệu Server/NAS/SAN của FSI DDS nêu nhân viên không mang thiết bị điện tử vào khu vực khôi phục. Trang này cũng mô tả kiểm soát ra vào bằng cổng từ.
Biện pháp này hướng tới giảm nguy cơ sao chép dữ liệu ngoài quy trình. Doanh nghiệp nên hỏi rõ chính sách áp dụng với từng loại dịch vụ.
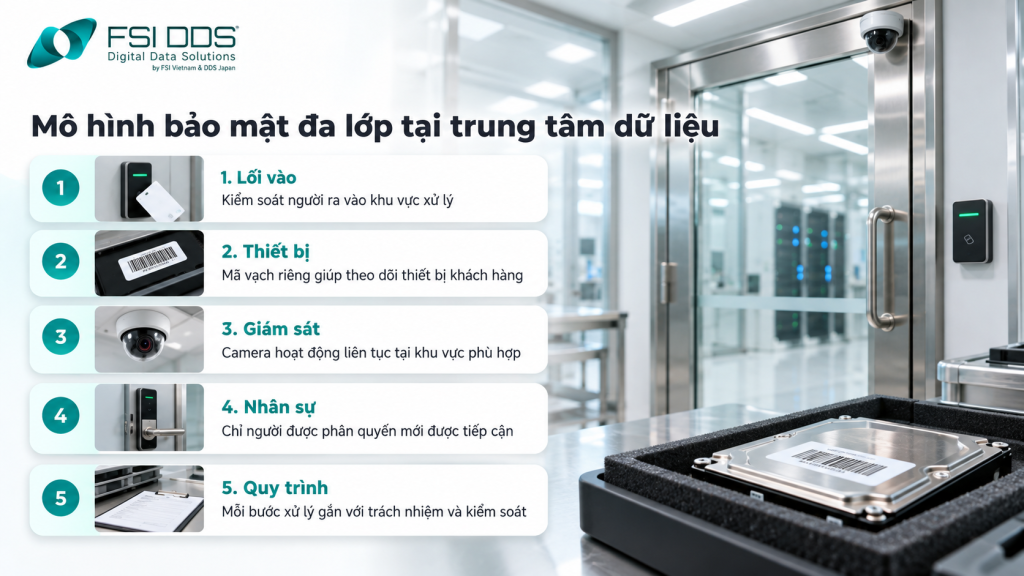
Bảo mật dữ liệu cần kết hợp kiểm soát vật lý, thiết bị, nhân sự và quy trình.
Doanh nghiệp nên kiểm chứng cam kết bảo mật bằng gì?
Khi đánh giá FSI DDS, doanh nghiệp không nên dừng ở câu “có ISO 27001”. Cần yêu cầu thông tin cụ thể về phạm vi kiểm soát liên quan tới dịch vụ sẽ sử dụng.
Ví dụ, với khôi phục server hoặc RAID, nên hỏi thiết bị được tiếp nhận ra sao. Với dữ liệu đặc biệt nhạy cảm, cần hỏi ai có quyền truy cập và có thể triển khai On-site hay không.
Doanh nghiệp cũng có thể yêu cầu làm rõ cách lưu bản sao làm việc. Nếu quá trình khôi phục cần tạo image hoặc bản copy, thời hạn lưu và cách xóa sau bàn giao nên được thống nhất.
Một cam kết bảo mật tốt cần chuyển thành điều khoản, quy trình và bằng chứng kiểm soát. Đây là cách giúp bên mua dịch vụ đánh giá rủi ro thay vì chỉ dựa vào thông điệp quảng cáo.
Quản lý thiết bị khách hàng giúp giảm rủi ro như thế nào?
Một ổ cứng hoặc server không chỉ là tài sản vật lý. Thiết bị có thể chứa dữ liệu nhận dạng cá nhân, hợp đồng, cơ sở dữ liệu hoặc tài liệu nội bộ.
Khi bàn giao cho đơn vị dịch vụ, doanh nghiệp cần biết thiết bị ở đâu và ai đang xử lý. Việc gắn mã riêng giúp kết nối thiết bị với hồ sơ tiếp nhận.
Trong quá trình xử lý, phân quyền giúp giới hạn nhân sự liên quan. Khi bàn giao, mã thiết bị hỗ trợ đối chiếu với khách hàng.
Đây là lý do vì sao chọn FSI DDS không nên chỉ nhìn vào công nghệ phục hồi. Quản trị chuỗi bàn giao cũng là một phần của rủi ro dữ liệu.
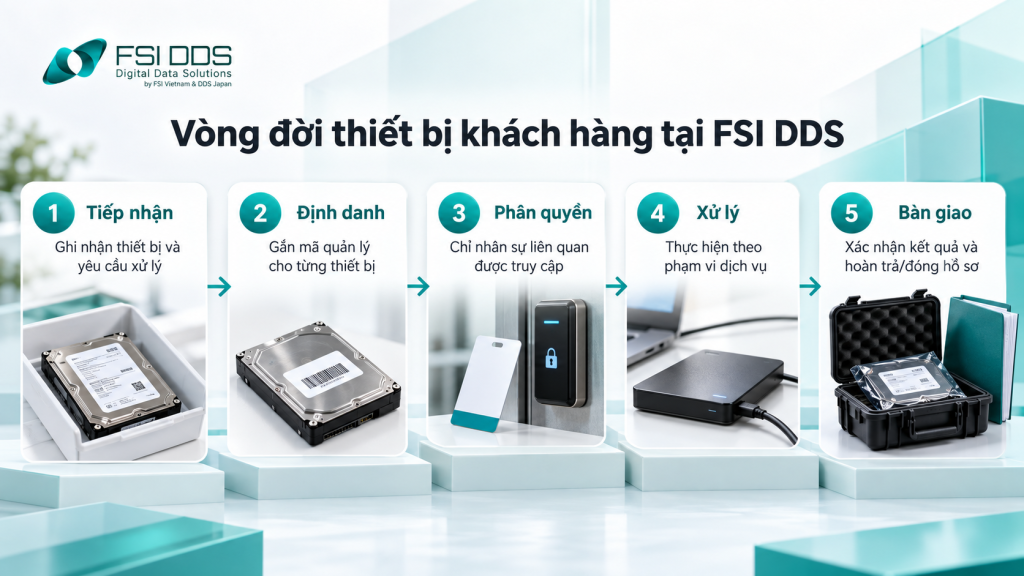
Quản lý thiết bị theo vòng đời giúp giảm nguy cơ thất lạc và nhầm lẫn trong quá trình xử lý.
NDA và cam kết bảo mật có vai trò gì?
FSI DDS công bố khả năng ký NDA trong trang dịch vụ cứu dữ liệu Server/NAS/SAN. NDA là thỏa thuận giúp xác định nghĩa vụ bảo mật giữa các bên.
NDA không thay thế kiểm soát kỹ thuật. Giá trị của thỏa thuận nằm ở việc bổ sung trách nhiệm pháp lý và phạm vi sử dụng thông tin.
Với dữ liệu đặc biệt nhạy cảm, doanh nghiệp nên yêu cầu NDA trước khi bàn giao. Phạm vi nên làm rõ dữ liệu nào được xử lý, ai có thể truy cập và thời gian lưu bản sao.
Cũng nên quy định cách xử lý dữ liệu tạm sau khi hoàn tất dịch vụ. Đây là điểm quan trọng với các ca khôi phục có tạo bản sao làm việc.
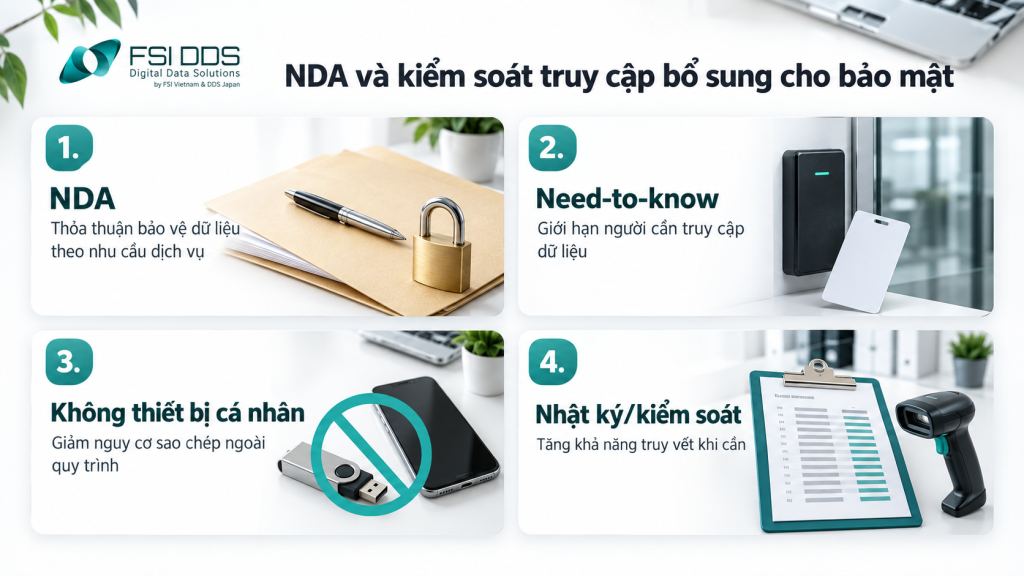
NDA có thể bổ sung lớp cam kết trách nhiệm bên cạnh kiểm soát kỹ thuật và vật lý.
In-Lab và On-site khác nhau thế nào về bảo mật?
In-Lab phù hợp khi cần hạ tầng chuyên dụng
F-DDR cung cấp hình thức In-Lab tại trung tâm FSI DDS. Hình thức này phù hợp khi thiết bị cần phòng sạch, thiết bị chuyên dụng hoặc phân tích sâu.
Khi chọn In-Lab, doanh nghiệp nên quan tâm quy trình vận chuyển và tiếp nhận. Mã thiết bị, hồ sơ giao nhận và phân quyền là các điểm cần kiểm tra.
On-site giảm nhu cầu di chuyển hệ thống lớn
FSI DDS công bố hình thức On-site cho RAID, NAS, Server và hệ thống khó di chuyển. Kỹ thuật viên đến địa điểm khách hàng để chẩn đoán hoặc xử lý phù hợp.
On-site có thể phù hợp khi chính sách không cho phép thiết bị rời cơ sở. Tuy nhiên, doanh nghiệp vẫn cần thống nhất phạm vi truy cập và môi trường làm việc tại chỗ.
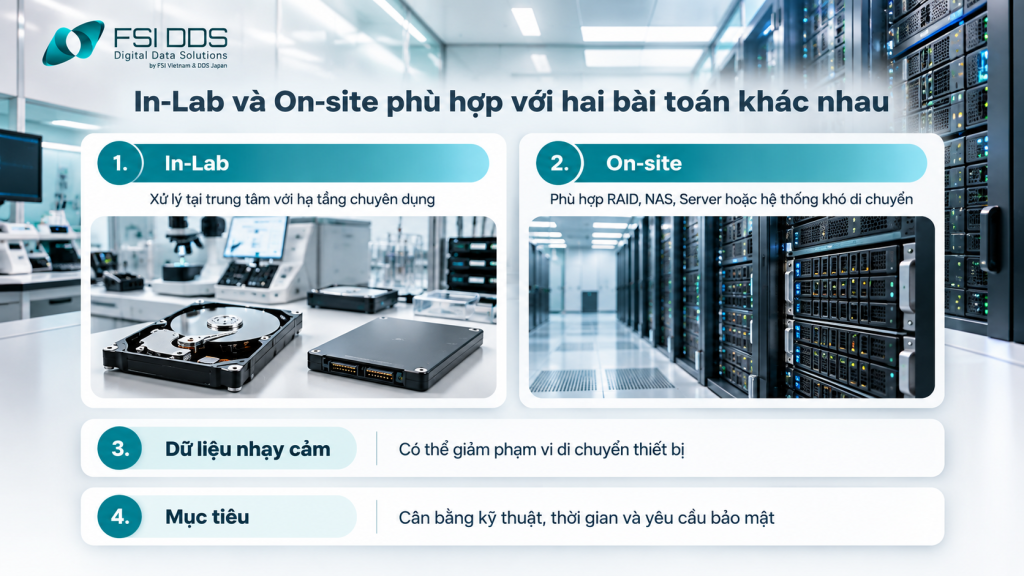
In-Lab và On-site giúp doanh nghiệp cân bằng yêu cầu kỹ thuật với chính sách bảo mật.
Hệ sinh thái dịch vụ có tạo lợi thế cho doanh nghiệp không?
FSI DDS hiện công bố nhiều nhóm dịch vụ thay vì chỉ khôi phục dữ liệu. Hệ sinh thái gồm F-DDR, F-DDC, F-DDW, F-DDF và F-DDH Box.
F-DDR tập trung khôi phục dữ liệu. F-DDC tập trung xóa dữ liệu vĩnh viễn. F-DDW hướng tới bảo vệ dữ liệu chủ động.
F-DDF phục vụ pháp y dữ liệu. F-DDH Box được giới thiệu cho bài toán chống mất cắp dữ liệu. Việc có nhiều nhóm dịch vụ giúp doanh nghiệp xử lý vòng đời dữ liệu rộng hơn.
Tuy nhiên, không phải doanh nghiệp nào cũng cần toàn bộ hệ sinh thái. Nên chọn dịch vụ dựa trên rủi ro và mục tiêu thực tế.
Có thể xem thêm dịch vụ khôi phục dữ liệu F-DDR. Xem thêm dịch vụ xóa dữ liệu F-DDC. Ngoài ra, tham khảo giải pháp bảo vệ dữ liệu chủ động. Các trang này giúp so sánh phạm vi từng dịch vụ.
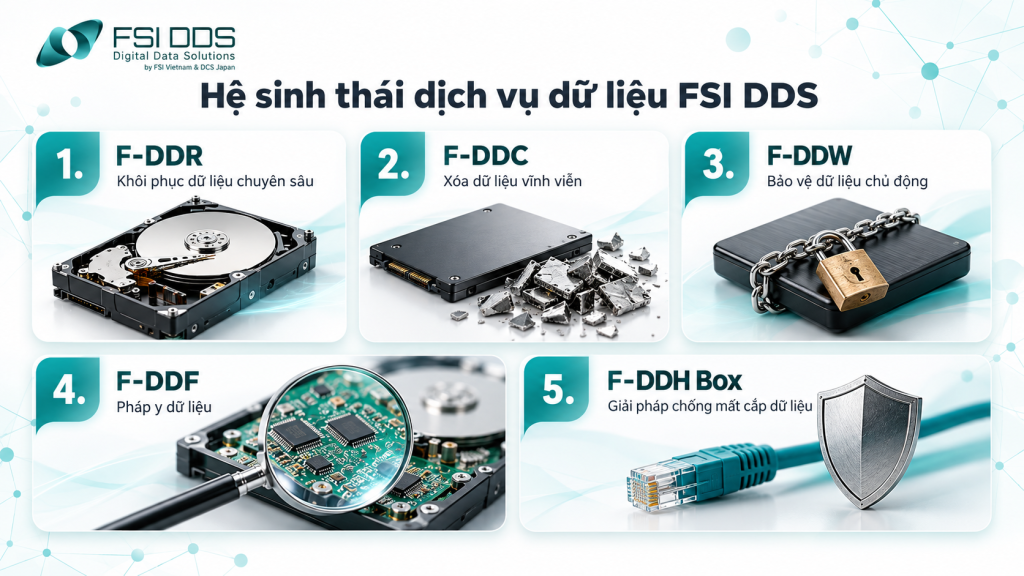
Hệ sinh thái FSI DDS bao phủ nhiều giai đoạn từ khôi phục, xóa đến bảo vệ và pháp y dữ liệu.
Khi nói “bảo mật theo ISO 27001”, doanh nghiệp nên hiểu thế nào?
FSI DDS dùng thông điệp bảo mật theo ISO/IEC 27001 trên nhiều trang dịch vụ. Bài viết này không nên chuyển thông điệp đó thành lời hứa rằng dữ liệu không thể xảy ra sự cố.
ISO nêu rõ tiêu chuẩn tập trung vào ISMS và quản trị rủi ro. Chứng nhận ISO/IEC 27001 là một cách thể hiện với khách hàng rằng tổ chức có năng lực quản lý thông tin theo hệ thống.
Doanh nghiệp vẫn cần đánh giá phạm vi chứng nhận, phạm vi dịch vụ và yêu cầu hợp đồng. Điều này đặc biệt quan trọng khi dữ liệu chịu quy định ngành riêng.
Cách hiểu phù hợp là ISO/IEC 27001 cung cấp khung quản trị. Các biện pháp thực tế cho thấy khung ISO được triển khai ra sao. Ví dụ gồm phân quyền, camera, mã vạch, NDA và kiểm soát khu vực.
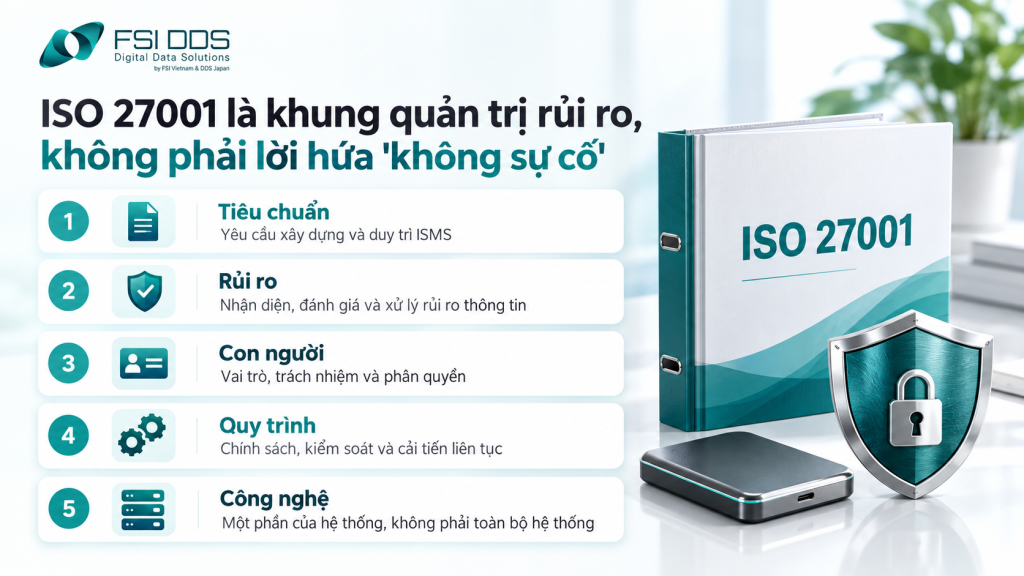
ISO/IEC 27001 là hệ thống quản trị rủi ro, không phải bảo đảm tuyệt đối rằng sự cố sẽ không xảy ra.
Vì sao chọn FSI DDS: 6 tiêu chí nên đối chiếu trước khi quyết định
- Xác định dịch vụ cần dùng: khôi phục, xóa, bảo vệ hay pháp y dữ liệu.
- Hỏi rõ phạm vi kiểm soát theo ISO/IEC 27001 áp dụng cho dịch vụ cụ thể.
- Kiểm tra cách quản lý thiết bị, mã nhận diện và chuỗi bàn giao.
- Xác nhận ai được truy cập dữ liệu và khu vực xử lý.
- Cân nhắc On-site nếu hệ thống lớn hoặc chính sách không cho phép di chuyển.
- Yêu cầu NDA hoặc điều khoản bảo mật riêng nếu dữ liệu có độ nhạy cao.
Các tiêu chí này giúp doanh nghiệp biến thông điệp marketing thành câu hỏi kiểm chứng. Mục tiêu là xác định dịch vụ có phù hợp với chính sách nội bộ hay không.
Doanh nghiệp cũng nên hỏi về cách bàn giao dữ liệu phục hồi và thời hạn lưu bản sao. Quy trình xóa dữ liệu làm việc sau khi hoàn tất cũng cần rõ ràng.
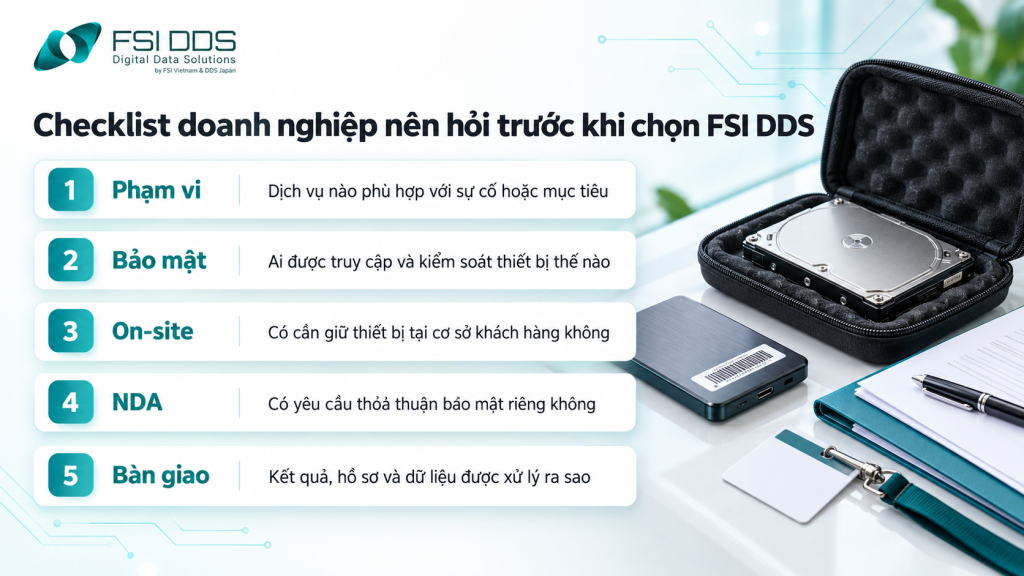
Checklist giúp doanh nghiệp đánh giá FSI DDS theo nhu cầu và chính sách bảo mật thực tế.
FSI DDS phù hợp hơn với nhóm khách hàng nào?
FSI DDS phù hợp với cá nhân có dữ liệu quan trọng và doanh nghiệp cần quy trình kiểm soát rõ ràng. Nhu cầu thường gặp gồm khôi phục ổ cứng, RAID, NAS, Server, xóa dữ liệu và xử lý sự cố dữ liệu.
Với doanh nghiệp, giá trị đáng chú ý nằm ở khả năng kết hợp kỹ thuật với kiểm soát bảo mật. On-site cũng có thể hữu ích khi hệ thống lớn hoặc chính sách không cho phép di chuyển thiết bị.
Tuy nhiên, lựa chọn cuối cùng vẫn nên dựa trên phạm vi dịch vụ, SLA, yêu cầu bảo mật và hồ sơ hợp đồng. Không nên dùng một tiêu chí duy nhất để quyết định.
Kết luận: Vì sao chọn FSI DDS cần nhìn vào hệ thống kiểm soát
Vì sao chọn FSI DDS không nên được trả lời bằng một tiêu chuẩn hay một con số duy nhất. Doanh nghiệp cần nhìn vào hệ thống quản lý, kiểm soát vật lý và cách thiết bị được theo dõi.
FSI DDS công bố vận hành theo ISO/IEC 27001. Website cũng nêu camera, hạn chế ra vào, mã vạch thiết bị và phân quyền nhân sự.
ISO/IEC 27001 giúp tạo khung quản trị rủi ro. Giá trị thực tế đến từ cách các kiểm soát được áp dụng vào từng dịch vụ và từng loại dữ liệu.
Nếu cần đánh giá phạm vi dịch vụ, doanh nghiệp có thể liên hệ FSI DDS. Nên trao đổi trước về loại dữ liệu, thiết bị, On-site và NDA.
Nguồn tham khảo
- FSI DDS – Tổng quan dịch vụ
- FSI DDS – F-DDR, Dịch vụ khôi phục dữ liệu chuyên sâu
- FSI DDS – F-DDC, Dịch vụ xóa dữ liệu vĩnh viễn
- FSI DDS – Trung tâm khôi phục dữ liệu số đạt chuẩn quốc tế
- FSI DDS – Dịch vụ cứu dữ liệu Server/NAS/SAN
- ISO – ISO/IEC 27001:2022 Information Security Management Systems
- ISO – ISO/IEC 27000 family
Câu hỏi thường gặp về FSI DDS và ISO 27001
ISO 27001 có phải chứng nhận sản phẩm khôi phục dữ liệu không?
Không. ISO/IEC 27001 là tiêu chuẩn cho hệ thống quản lý an toàn thông tin. Nó không chứng nhận riêng một phần mềm hay tỷ lệ phục hồi dữ liệu.
ISO 27001 có đảm bảo dữ liệu không bao giờ bị lộ không?
Không nên hiểu như vậy. Tiêu chuẩn yêu cầu tổ chức quản trị rủi ro và áp dụng kiểm soát phù hợp. Rủi ro an ninh không thể được loại bỏ tuyệt đối.
FSI DDS công bố những kiểm soát nào tại trung tâm?
Website FSI DDS nêu hạn chế ra vào, camera 24/7, quản lý thiết bị bằng mã vạch và phân quyền nhân sự. Một số trang dịch vụ còn nêu NDA
Khi nào nên yêu cầu On-site?
On-site đáng cân nhắc với RAID, NAS, Server lớn hoặc dữ liệu không được phép rời cơ sở. Phạm vi cụ thể cần trao đổi trước với nhà cung cấp.
Vì sao NDA vẫn cần khi đã có ISO 27001?
ISO/IEC 27001 là khung quản trị. NDA bổ sung nghĩa vụ cụ thể giữa khách hàng và nhà cung cấp. Hai lớp này có vai trò khác nhau.