
Khi laptop nghỉ vòng đời, được cấp lại hoặc đem thanh lý, Delete hay Format không đủ để kết luận dữ liệu đã biến mất.
Xóa dữ liệu trên máy tính công ty cần là một quy trình bảo mật: xác định đúng thiết bị, phân loại dữ liệu, chọn phương pháp phù hợp HDD/SSD, xác minh kết quả và lưu bằng chứng.
Rủi ro khi xóa dữ liệu trên máy tính công ty không chỉ nằm ở file tài liệu. Máy tính doanh nghiệp có thể chứa thông tin khách hàng, bảng lương, hợp đồng, mã nguồn, tài khoản nội bộ, khóa truy cập, cache trình duyệt và dữ liệu đồng bộ. Nếu thiết bị rời khỏi quyền kiểm soát khi chưa được sanitization đúng mức, dữ liệu còn sót lại có thể trở thành điểm rò rỉ thông tin.
Bài viết này xây dựng quy trình xóa dữ liệu trên máy tính công ty dựa trên thông tin công khai của FSI DDS, NIST SP 800-88 Rev.2, hướng dẫn NCSC và quy định bảo vệ dữ liệu tại Việt Nam. Mục tiêu là giúp doanh nghiệp thiết kế quy trình có thể kiểm chứng, thay vì dựa vào một thao tác xóa đơn lẻ.
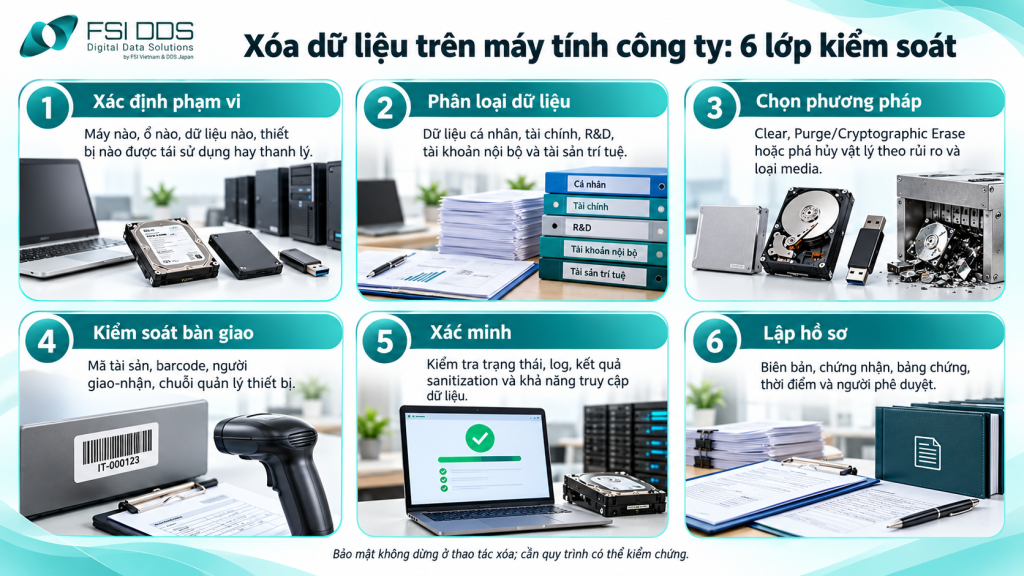
Sáu lớp kiểm soát trong quy trình xóa dữ liệu trên máy tính công ty
Vì sao Delete và Format chưa đủ cho môi trường doanh nghiệp?
NCSC định nghĩa sanitization là quá trình xử lý dữ liệu trên media nhằm giảm khả năng truy xuất hoặc tái dựng. Hướng dẫn này nhấn mạnh các tình huống cần sanitization như tái sử dụng, bán/tặng, gửi sửa chữa và thải bỏ. Điểm chung là thiết bị chuẩn bị rời khỏi trạng thái sử dụng ban đầu hoặc rời quyền kiểm soát của tổ chức.
Với xóa dữ liệu trên máy tính công ty, câu hỏi đúng không phải “đã xóa file chưa?” mà là “mức độ nỗ lực nào vẫn có thể truy cập lại dữ liệu?”. NIST SP 800-88 Rev.2 mô tả media sanitization là làm cho việc truy cập dữ liệu mục tiêu trở nên bất khả thi ở mức nỗ lực xác định, đồng thời chuyển trọng tâm sang chương trình sanitization cấp doanh nghiệp.
Tại Việt Nam, Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân đề cập các biện pháp bảo vệ và việc xóa không thể khôi phục hoặc hủy thiết bị chứa dữ liệu cá nhân.
Luật Dữ liệu 60/2024/QH15 có hiệu lực từ 01/07/2025. Doanh nghiệp nên phối hợp pháp chế để xác định nghĩa vụ cụ thể theo ngành và loại dữ liệu.
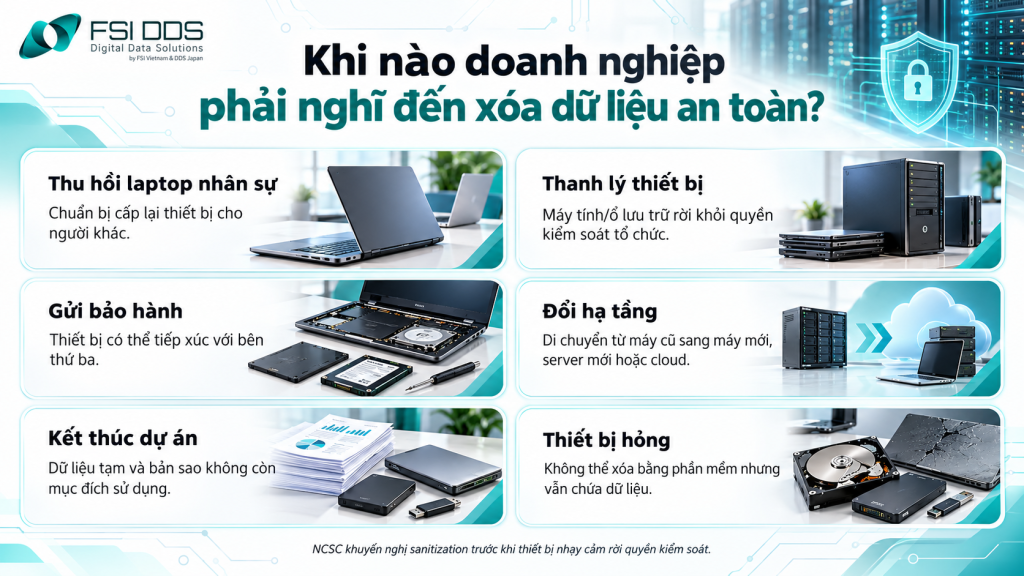
Những thời điểm doanh nghiệp cần sanitization thiết bị.
Kiểm kê thiết bị và xác định phạm vi xóa
Bước đầu tiên khi xóa dữ liệu trên máy tính công ty là lập phạm vi.
Ngoài laptop và desktop, cần tính đến HDD/SSD tháo rời, USB, thẻ nhớ, NAS, server, thiết bị di động và media tạm dùng trong hỗ trợ kỹ thuật.
Bỏ sót media khiến quy trình không đầy đủ dù ổ chính đã được xử lý đúng.
Khi xóa dữ liệu trên máy tính công ty, mỗi thiết bị nên có asset ID, model, serial, dung lượng, người sử dụng gần nhất, đơn vị sở hữu và trạng thái dự kiến: cấp lại nội bộ, gửi bảo hành, bán/thanh lý hay tiêu hủy. Các trường này tạo nền cho chain of custody và ngăn rủi ro xóa nhầm thiết bị.
Trước khi xóa dữ liệu trên máy tính công ty, doanh nghiệp cũng cần xác định dữ liệu phải giữ theo retention policy. Backup phục vụ lưu trữ hồ sơ khác với bản sao tạm trên laptop. Nếu có nghĩa vụ lưu hồ sơ kế toán, hợp đồng, log hoặc dữ liệu phục vụ điều tra, việc xóa trước thời hạn có thể tạo rủi ro ngược lại. Chính sách xóa vì thế phải đi cùng retention policy.
Phân loại dữ liệu và yêu cầu bảo mật
Khi xóa dữ liệu trên máy tính công ty, không nên áp một mức xóa cho mọi máy. Một máy kiosk chỉ chứa dữ liệu công khai có hồ sơ rủi ro khác laptop của giám đốc tài chính. Xóa dữ liệu trên máy tính công ty nên bắt đầu bằng phân loại dữ liệu: công khai, nội bộ, nhạy cảm và bí mật kinh doanh hoặc mức tương đương trong chính sách của tổ chức.
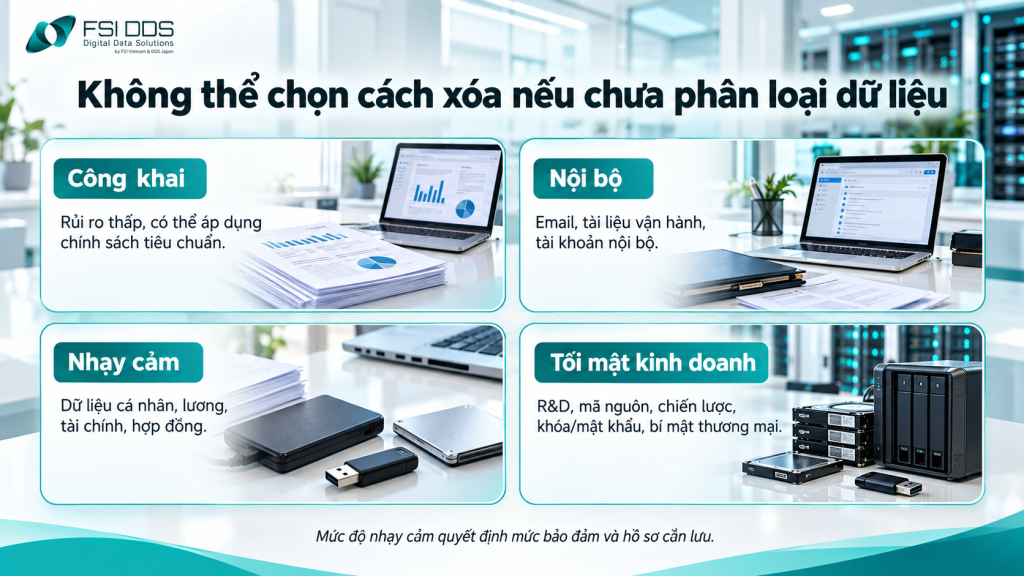
Phân loại dữ liệu trước khi lựa chọn mức bảo đảm.
Khi xóa dữ liệu trên máy tính công ty, nhóm dữ liệu cá nhân cần chú ý đặc biệt. Nghị định 13/2023/NĐ-CP xác định dữ liệu cá nhân là thông tin gắn với hoặc giúp xác định một con người cụ thể. Máy tính nhân sự có thể chứa hồ sơ tuyển dụng, bảng lương, đánh giá hiệu suất, CCCD scan, email và thông tin liên hệ. Khi thiết bị hết vòng đời, những bản sao này không nên bị bỏ quên.
FSI DDS liệt kê trong nhóm dữ liệu xóa vĩnh viễn các loại như thông tin khách hàng, ID và mật khẩu nội bộ, dữ liệu nhân sự, dữ liệu tài chính và R&D. Đây là ví dụ phù hợp để xây taxonomy nội bộ, nhưng doanh nghiệp vẫn cần tự xác định mức độ nhạy cảm và yêu cầu pháp lý của mình.
Chọn phương pháp Clear, Purge hay Destroy
Đối với xóa dữ liệu trên máy tính công ty, NIST SP 800-88 Rev.2 chuyển trọng tâm từ “một danh sách thủ thuật xóa” sang chương trình sanitization dựa trên độ nhạy, loại media và mức bảo đảm. Tài liệu đề cập các khái niệm Clear, Purge và Destroy, đồng thời nhấn mạnh xác minh và các chuẩn hiện hành như IEEE 2883 hoặc phương pháp được tổ chức phê duyệt.
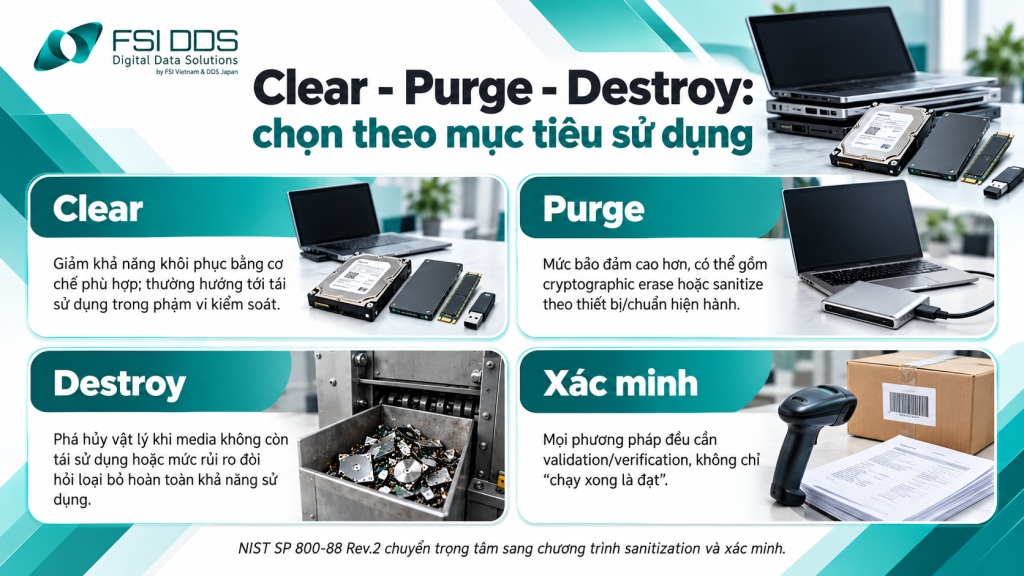
Clear – Purge – Destroy và lớp xác minh đi kèm.
Trong quy trình xóa dữ liệu trên máy tính công ty, Clear thường phù hợp khi thiết bị tiếp tục được tái sử dụng trong phạm vi kiểm soát phù hợp.
Purge hướng tới mức bảo đảm cao hơn; cryptographic erase có thể phù hợp với media đã mã hóa nếu vòng đời khóa được kiểm soát.
Destroy áp dụng khi media không cần tái sử dụng hoặc mức rủi ro yêu cầu phá hủy.
Khi xóa dữ liệu trên máy tính công ty, doanh nghiệp không nên biến “ghi đè nhiều lần” thành quy tắc bất biến.
Phương pháp phải theo loại thiết bị, firmware, hướng dẫn nhà sản xuất và tiêu chuẩn tổ chức phê duyệt.
FSI DDS công bố F-DDC sử dụng DoD 5220.22-M và ba lớp ghi đè; chính sách nội bộ vẫn nên đối chiếu NIST SP 800-88 Rev.2 và chuẩn hiện hành.
Chọn phương pháp phù hợp HDD, SSD và NVMe
Khi xóa dữ liệu trên máy tính công ty, HDD và SSD khác nhau về cách lưu dữ liệu. Trên HDD, ghi đè có thể là một phương án phù hợp trong bối cảnh nhất định. Với SSD/NVMe, wear leveling, over-provisioning và controller khiến thao tác ghi file thông thường không bảo đảm chạm tới mọi vùng flash đã từng chứa dữ liệu.
Vì vậy, xóa dữ liệu trên máy tính công ty dùng SSD cần ưu tiên tính năng sanitize/secure erase của thiết bị hoặc cryptographic erase khi kiến trúc mã hóa đáp ứng yêu cầu. Không nên chỉ format nhanh rồi kết luận ổ đã sạch. Đối với SSD lỗi, không còn nhận lệnh tin cậy, phương án có thể phải chuyển sang phá hủy vật lý hoặc dịch vụ có quy trình phù hợp.
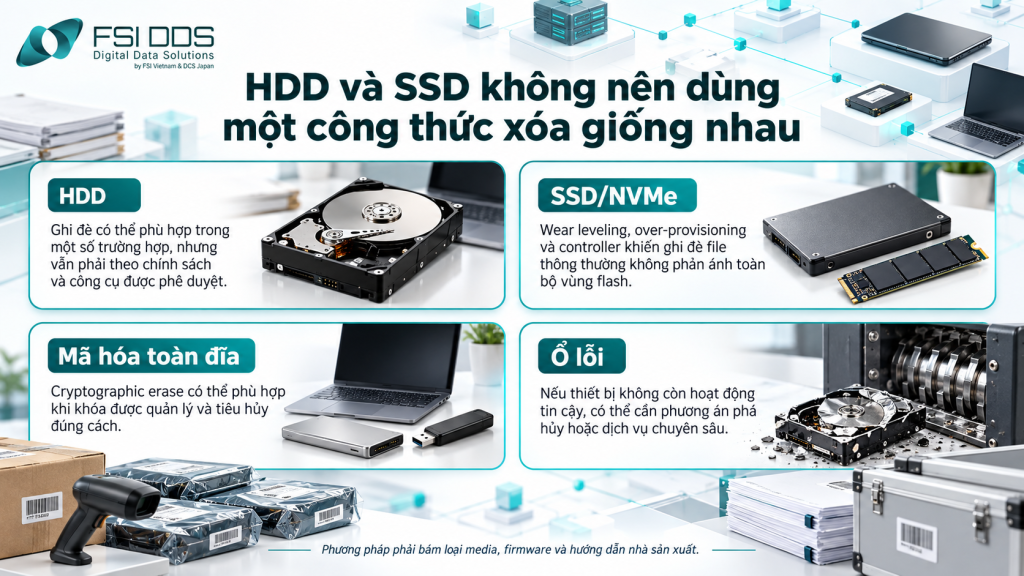
HDD và SSD không nên dùng một công thức xóa giống nhau.
Khi xóa dữ liệu trên máy tính công ty, thiết bị mã hóa toàn đĩa vẫn cần kiểm tra quản lý khóa.
Cryptographic erase chỉ có ý nghĩa khi khóa giải mã bị loại bỏ đáng tin cậy và không còn bản sao ở nơi khác.
Nếu khóa được escrow hoặc quản lý bên ngoài, chính sách phải bao quát các bản sao đó.
Kiểm soát chain of custody và khu vực xử lý
Xóa dữ liệu trên máy tính công ty có thể thất bại nếu thiết bị bị thất lạc trên đường xử lý. Chain of custody phải ghi nhận người giao, người nhận, thời gian, mã tài sản, serial và trạng thái niêm phong. Khi dùng bên thứ ba, doanh nghiệp cần quy định trách nhiệm vận chuyển, lưu kho, truy cập và xử lý sự cố.
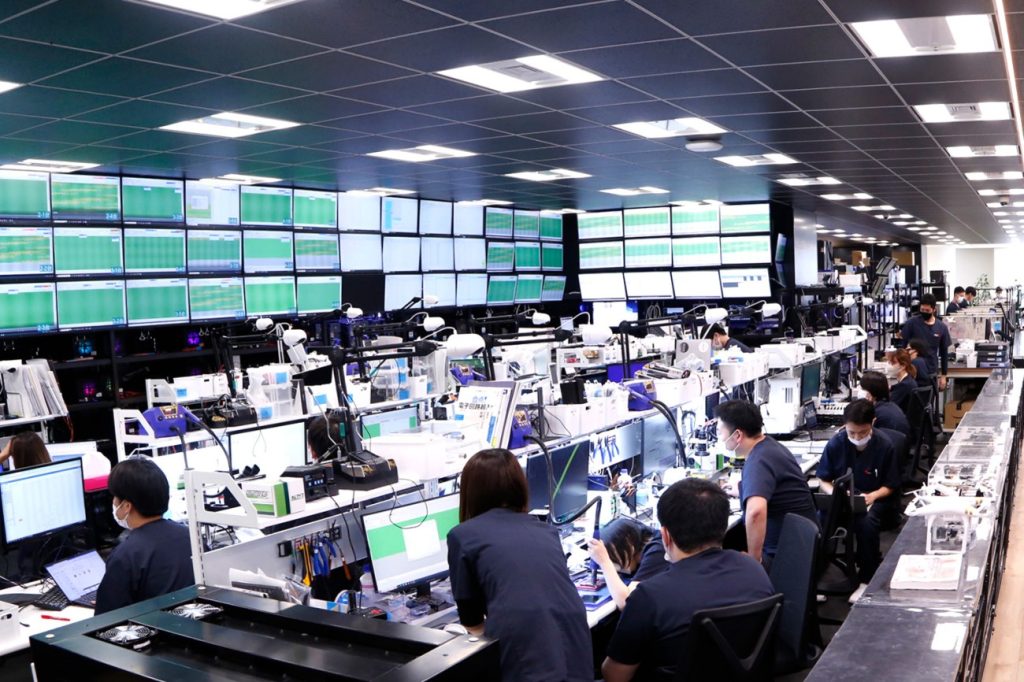
FSI DDS công bố khu vực xử lý F-DDC có camera giám sát 24/7, cổng an ninh, kiểm soát ra vào, hạn chế thiết bị cá nhân và quản lý thiết bị khách hàng bằng barcode. Các biện pháp này cho thấy bảo mật vật lý là một phần của xóa dữ liệu trên máy tính công ty, không phải phần phụ.
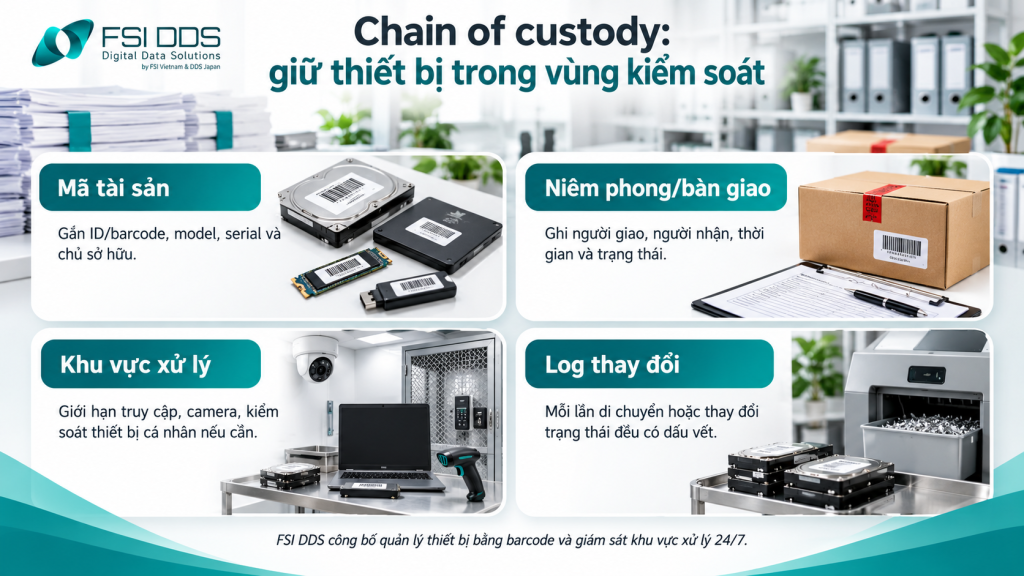
Chain of custody giúp thiết bị không rời vùng kiểm soát.
Nếu cần xử lý số lượng lớn hoặc dữ liệu không được phép rời trụ sở, mô hình on-site có thể phù hợp hơn. FSI DDS cho biết có hỗ trợ on-site tùy tính chất và tình trạng khách hàng. Doanh nghiệp nên xác nhận phạm vi thiết bị, SLA, trách nhiệm giám sát và đầu ra chứng nhận trước khi ký hợp đồng.
Thực hiện xóa theo lệnh công việc đã phê duyệt
Trước khi xóa dữ liệu trên máy tính công ty, kỹ thuật viên nên xác nhận hai lần asset ID và serial, đối chiếu lệnh công việc và trạng thái backup. Với quy trình quan trọng, nguyên tắc bốn mắt — một người thực hiện, một người xác nhận — giúp giảm lỗi xóa nhầm thiết bị.
Khi xóa dữ liệu trên máy tính công ty, chỉ chạy phương pháp đã được phê duyệt trên đúng media.
Công cụ nên ghi log hoặc trạng thái kết quả. Nếu có lỗi, timeout, bad block hoặc thiết bị mất kết nối, ca đó không nên tự động được đánh dấu “đạt”; cần chuyển sang nhánh xử lý ngoại lệ.
Xóa dữ liệu trên máy tính công ty cũng phải bao quát các bản sao cục bộ phụ: thư mục đồng bộ offline, cache trình duyệt, phân vùng recovery tùy biến, ổ thứ hai trong máy và media tháo rời. Asset inventory tốt giúp tránh tình trạng chỉ xóa volume C: trong khi dữ liệu nhạy cảm nằm ở ổ D: hoặc SSD phụ.
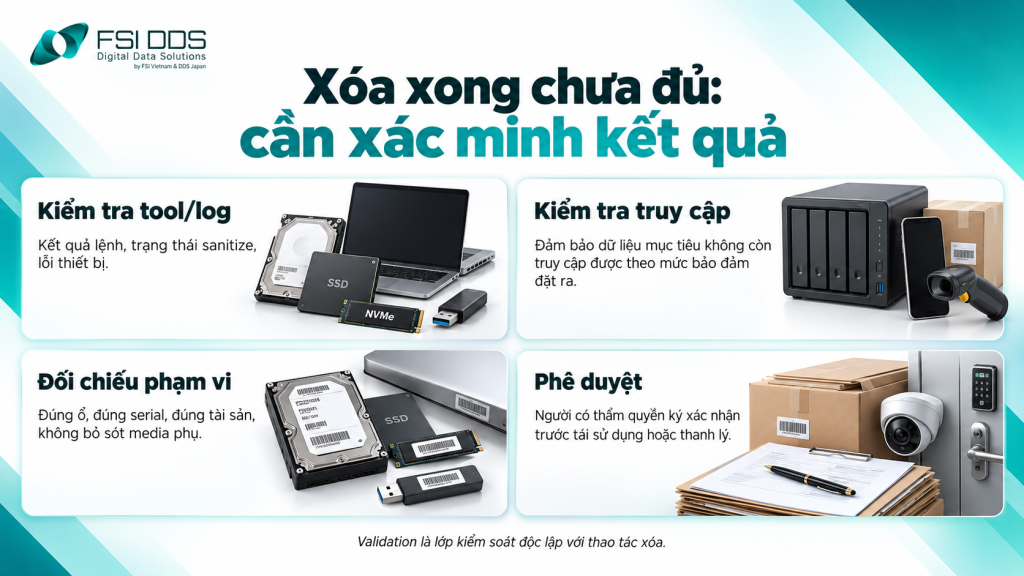
Xác minh kết quả là lớp kiểm soát độc lập với thao tác xóa.
Xác minh kết quả trước khi tái sử dụng hoặc thanh lý
Trong xóa dữ liệu trên máy tính công ty, NIST SP 800-88 Rev.2 nhấn mạnh sanitization validation: đánh giá hiệu quả của thao tác từ góc độ bảo mật và độ nhạy. Vì vậy, “tool báo completed” là dữ liệu đầu vào cho bước xác minh, không phải bằng chứng duy nhất.
Doanh nghiệp có thể xây checklist xác minh gồm đúng thiết bị, đúng phương pháp, kết quả pass/fail, log, lỗi phát sinh và kiểm tra khả năng truy cập dữ liệu theo mức bảo đảm đặt ra. Sau khi xác minh, người có thẩm quyền phê duyệt thiết bị chuyển sang trạng thái tái sử dụng, thanh lý hoặc tiêu hủy.
Với dịch vụ bên thứ ba, chứng nhận xóa dữ liệu là đầu ra quan trọng. FSI DDS công bố khách hàng nhận chứng nhận sau khi hủy dữ liệu. Khi xây hợp đồng, doanh nghiệp nên quy định chứng nhận phải liên kết được với asset ID/serial, phương pháp, ngày xử lý và kết quả để phục vụ kiểm toán.
Lập biên bản và lưu hồ sơ xóa dữ liệu
Sau khi xóa dữ liệu trên máy tính công ty, hồ sơ nên được giữ theo chính sách lưu trữ của doanh nghiệp. Các trường tối thiểu gồm asset ID, serial, loại media, dung lượng, chủ sở hữu, dữ liệu phân loại ở mức nào, phương pháp sanitization, công cụ/thiết bị thực hiện, người xử lý, thời gian, kết quả và người phê duyệt.
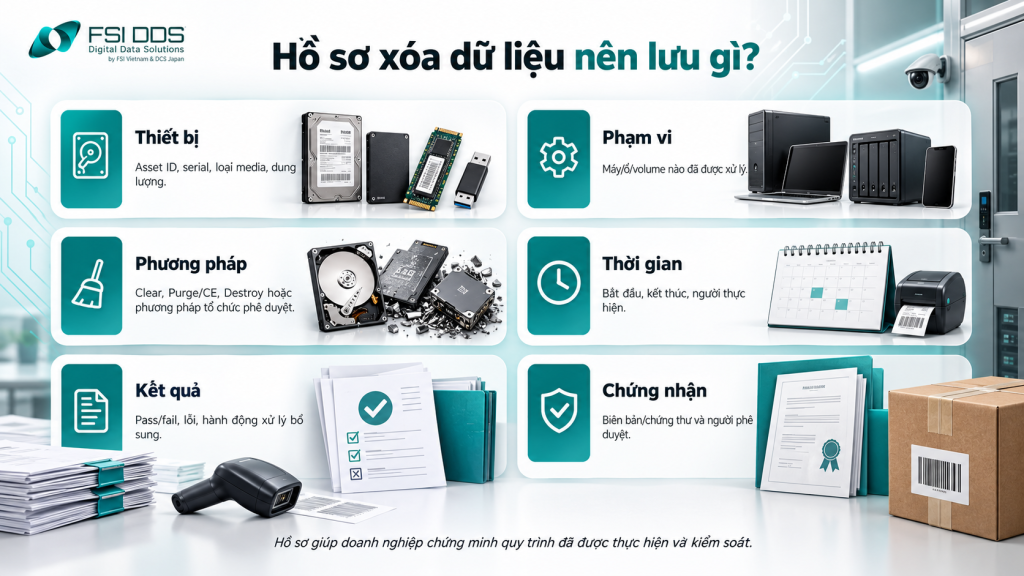
Các trường thông tin nên có trong hồ sơ xóa dữ liệu.
Với xóa dữ liệu trên máy tính công ty số lượng lớn, bảng theo dõi theo lô giúp đối chiếu thiết bị trước và sau xử lý. Barcode hoặc QR có thể giảm lỗi nhập tay. Tuy nhiên, tự động hóa không thay thế bước kiểm soát ngoại lệ; mọi thiết bị báo fail phải được tách khỏi luồng “đã sạch”.
Hồ sơ không nên lưu lại chính nội dung nhạy cảm đã xóa. Mục tiêu là chứng minh quy trình và nhận dạng media, không tái tạo dữ liệu cần tiêu hủy trong tài liệu kiểm toán. Nếu log kỹ thuật chứa tên file hoặc dữ liệu cá nhân, chính log cũng phải được bảo vệ và có thời hạn lưu phù hợp.
FSI DDS triển khai F-DDC theo thông tin doanh nghiệp công bố
Với nhu cầu xóa dữ liệu trên máy tính công ty, trang dịch vụ FSI DDS công bố F-DDC cho máy tính để bàn/laptop, HDD, SSD, NVMe, USB, NAS, server và điện thoại. Doanh nghiệp công bố quy trình gồm đăng ký/tư vấn, gửi thiết bị, báo giá, ký hợp đồng, thanh toán, thực hiện xóa và cấp chứng nhận/hoàn trả thiết bị.
FSI DDS cũng công bố áp dụng ISO/IEC 27001 trong quản lý bảo mật, camera giám sát 24/7, barcode và các kiểm soát ra vào. Trang F-DDC nêu phương pháp DoD 5220.22-M và ghi đè ba lớp. Khi đưa các thông tin này vào tiêu chí lựa chọn nhà cung cấp, doanh nghiệp nên yêu cầu mô tả phương pháp áp dụng cho từng loại media, đặc biệt SSD/NVMe.
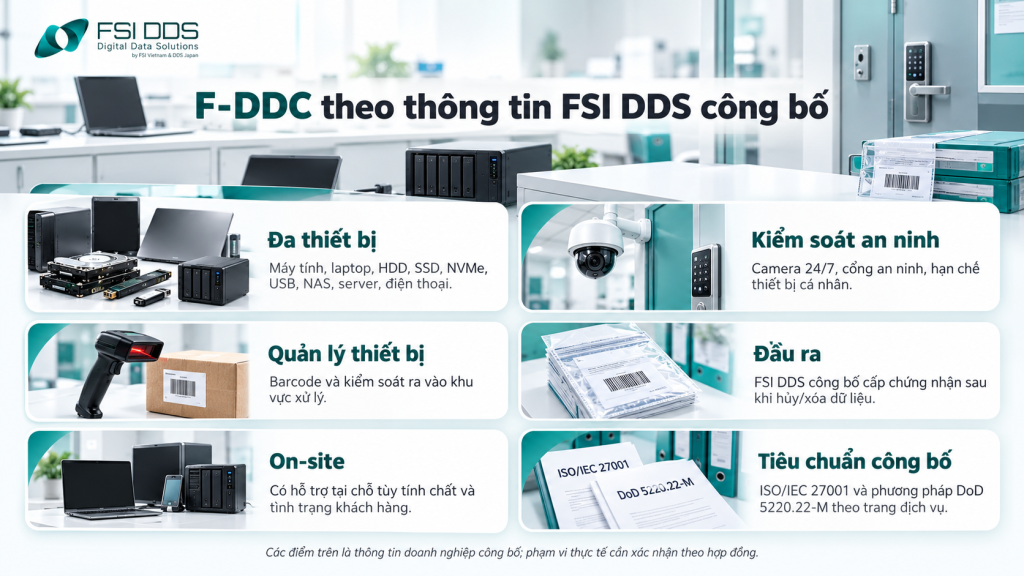
Các lớp kiểm soát F-DDC được FSI DDS công bố.
Một nhà cung cấp phù hợp cần trả lời được bốn nhóm câu hỏi: thiết bị được quản lý thế nào, phương pháp sanitization theo media nào, kết quả được xác minh ra sao và chứng nhận chứa thông tin gì. Đây là cách biến xóa dữ liệu trên máy tính công ty từ dịch vụ “xóa file” thành một kiểm soát an ninh có thể đánh giá.
Những sai lầm thường gặp khi xóa dữ liệu doanh nghiệp
Sai lầm đầu tiên khi xóa dữ liệu trên máy tính công ty là dùng Delete, Empty Recycle Bin hoặc Quick Format làm bằng chứng sanitization.
Sai lầm thứ hai là dùng một script ghi đè giống nhau cho HDD, SSD, USB và NAS mà không xét controller hay loại media.
Sai lầm thứ ba khi xóa dữ liệu trên máy tính công ty là bỏ qua backup và retention. Xóa quá sớm có thể vi phạm nghĩa vụ lưu trữ; xóa quá muộn lại tăng bề mặt rủi ro. Sai lầm thứ tư là không có chain of custody khi thuê bên thứ ba. Nếu thiết bị mất kiểm soát trước khi được xóa, chứng nhận cuối cùng không giải quyết được rủi ro đã phát sinh.
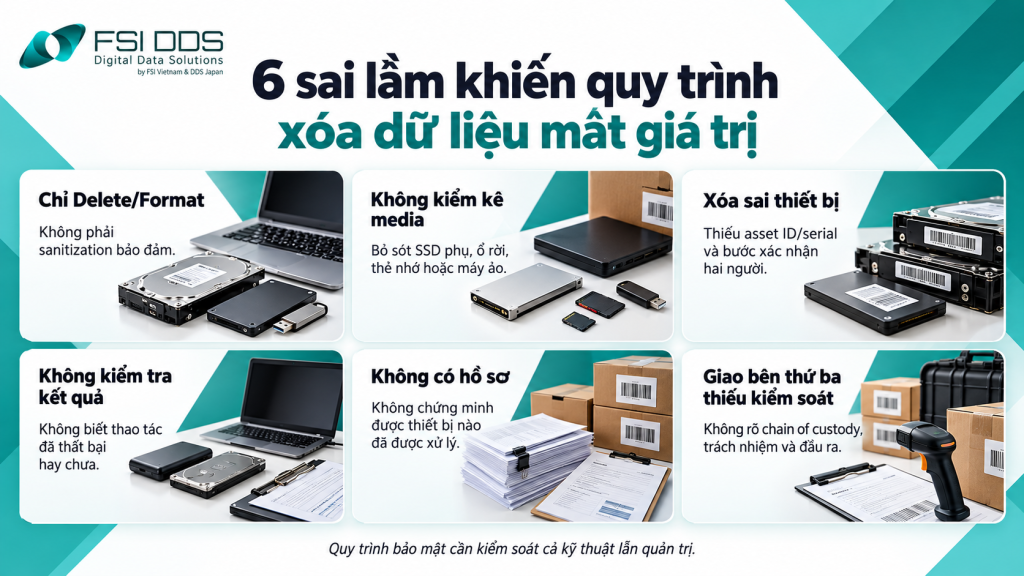
Sáu sai lầm làm giảm giá trị của quy trình sanitization
Sai lầm cuối cùng là không xác minh và không lưu hồ sơ. Quy trình xóa dữ liệu trên máy tính công ty chỉ có giá trị khi doanh nghiệp biết thiết bị nào đã được xử lý, phương pháp gì, kết quả ra sao và ai phê duyệt cho thiết bị rời tổ chức.
Kết luận: xóa dữ liệu phải có thể chứng minh và kiểm chứng
Xóa dữ liệu trên máy tính công ty là một quy trình quản trị rủi ro, không phải thao tác kỹ thuật đơn lẻ. Doanh nghiệp cần biết mình đang xóa dữ liệu gì, trên loại media nào, thiết bị sẽ đi đâu và mức bảo đảm nào cần đạt.
Một quy trình tốt gồm kiểm kê, phân loại, backup/retention, lựa chọn Clear–Purge–Destroy hoặc phương pháp được phê duyệt, kiểm soát chain of custody, thực hiện, xác minh và lập hồ sơ. Với SSD/NVMe hoặc thiết bị lỗi, lựa chọn phương pháp càng cần bám vào đặc tính phần cứng và hướng dẫn hiện hành.
Nếu doanh nghiệp không có công cụ, môi trường xử lý hoặc năng lực xác minh phù hợp, có thể tham khảo dịch vụ xóa dữ liệu vĩnh viễn F-DDC của FSI DDS. Trước khi triển khai, nên yêu cầu xác nhận phạm vi, phương pháp cho từng loại thiết bị, hình thức on-site/off-site, chain of custody và nội dung chứng nhận đầu ra.
Nguồn tham khảo
- FSI DDS – F-DDC, Dịch vụ xóa dữ liệu vĩnh viễn
- FSI DDS – Tổng quan hệ sinh thái dịch vụ dữ liệu
- NIST SP 800-88 Rev.2 – Guidelines for Media Sanitization
- NCSC – Secure sanitisation and disposal of storage media
- Chính phủ – Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân
- Quốc hội – Luật Dữ liệu số 60/2024/QH15
Câu hỏi thường gặp
Chỉ format ổ cứng trước khi bán máy công ty có đủ không?
Không nên xem format thông thường là bằng chứng sanitization. Doanh nghiệp cần chọn phương pháp theo loại media và mức độ nhạy cảm, sau đó xác minh kết quả trước khi thiết bị rời quyền kiểm soát.
SSD có thể xóa bằng cách ghi đè nhiều lần như HDD không?
Không nên áp dụng máy móc. SSD có wear leveling và vùng over-provisioning; nên dùng cơ chế sanitize/secure erase được thiết bị hỗ trợ hoặc cryptographic erase khi đáp ứng điều kiện quản lý khóa.
Có cần chứng nhận xóa dữ liệu không?
Với quy trình doanh nghiệp, chứng nhận hoặc biên bản giúp chứng minh thiết bị cụ thể đã được xử lý theo phương pháp xác định. FSI DDS công bố cấp chứng nhận sau khi xóa/hủy dữ liệu.
Máy tính gửi bảo hành có cần xóa dữ liệu không?
Nếu có thể và không ảnh hưởng yêu cầu bảo hành, doanh nghiệp nên sanitization trước khi thiết bị rời quyền kiểm soát. Nếu thiết bị hỏng không thể xóa, cần đánh giá rủi ro và quy định rõ cách nhà cung cấp xử lý media.
Nên giữ hồ sơ xóa dữ liệu bao lâu?
Không có một thời hạn duy nhất cho mọi doanh nghiệp. Thời gian lưu phụ thuộc chính sách, nghĩa vụ pháp lý, ngành nghề và mục đích kiểm toán. Nên thống nhất với pháp chế và bộ phận quản trị hồ sơ.