
NIST SP 800-88 Rev.2 là bản cập nhật năm 2025 của hướng dẫn Media Sanitization do National Institute of Standards and Technology (NIST) ban hành. Tài liệu thay thế Rev.1 năm 2014 và vẫn duy trì ba sanitization method quen thuộc: Clear, Purge và Destroy. Điểm mới quan trọng không nằm ở việc đổi tên ba method, mà ở cách NIST chuyển trọng tâm từ “chọn thao tác xóa nào” sang xây dựng một chương trình sanitization cấp cơ quan hoặc doanh nghiệp.
Vì vậy, đọc NIST SP 800-88 Rev.2 chỉ như một bảng “ghi đè mấy lần” sẽ bỏ lỡ phần quan trọng nhất. Rev.2 đưa vào logical storage, nhấn mạnh sanitization validation, vendor trust, cryptographic erase và khuyến nghị dùng IEEE 2883, NSA/CSS hoặc tiêu chuẩn được tổ chức phê duyệt cho chi tiết kỹ thuật theo media. Đây là thay đổi đáng kể với các doanh nghiệp vẫn đang vận hành SOP dựa trực tiếp vào bảng kỹ thuật của Rev.1.
Bài viết giải thích Clear, Purge, Destroy theo đúng thuật ngữ NIST; so sánh Rev.2 với Rev.1; và liên hệ với bối cảnh xóa dữ liệu doanh nghiệp tại FSI DDS. Thông tin F-DDC được ghi rõ là nội dung FSI DDS công bố, không được dùng để suy ra rằng một dịch vụ tự động “tuân thủ toàn bộ NIST SP 800-88 Rev.2” nếu chưa có mapping cụ thể theo method, technique, verification và validation.
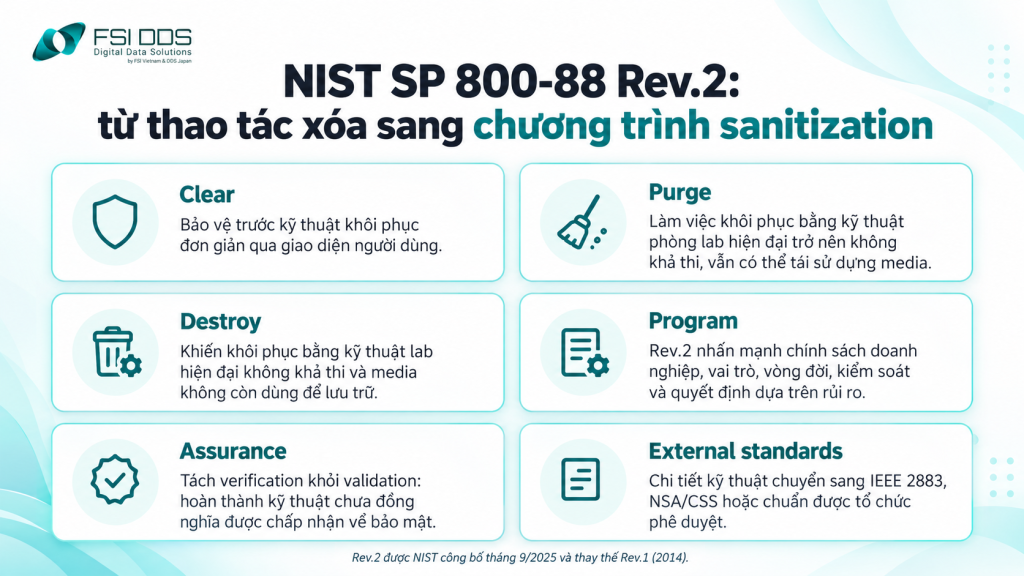
NIST SP 800-88 Rev.2 chuyển từ hướng dẫn thao tác sang chương trình media sanitization.
NIST SP 800-88 Rev.2 là gì?
Theo NIST, media sanitization là quá trình khiến việc truy cập dữ liệu mục tiêu trên media trở nên không khả thi với một mức nỗ lực xác định. NIST SP 800-88 Rev.2 được xuất bản tháng 9/2025, supersede Rev.1 ngày 17/12/2014 và hướng tới hỗ trợ tổ chức xây chương trình sanitization dựa trên độ nhạy thông tin, loại media, kế hoạch tái sử dụng và rủi ro bảo mật.
Rev.2 dùng thuật ngữ Information Storage Media (ISM) thay cho cách gọi electronic/soft-copy media trong nhiều đoạn cũ. Thay đổi này không chỉ mang tính biên tập. NIST muốn bao quát cả logical storage như cloud, cùng các công nghệ lưu trữ mới mà một tài liệu tập trung vào ổ đĩa vật lý khó theo kịp.
NIST SP 800-88 Rev.2 còn mở rộng phạm vi bằng thuật ngữ Information Storage Media (ISM), bao quát cả logical/virtual storage như cloud. Doanh nghiệp vì thế phải đưa snapshot, virtual disk và các lớp storage trừu tượng vào policy, thay vì chỉ quản lý ổ vật lý.
NIST SP 800-88 Rev.2 cũng phân biệt “sanitization method” và “sanitization technique”. Clear, Purge và Destroy là method – mục tiêu bảo vệ. Overwrite, block erase, cryptographic erase, degauss hay disintegrate là technique – cách kỹ thuật cụ thể. Technique phải được chọn theo media và standard hiện hành, không thể suy từ tên method sang một lệnh duy nhất.
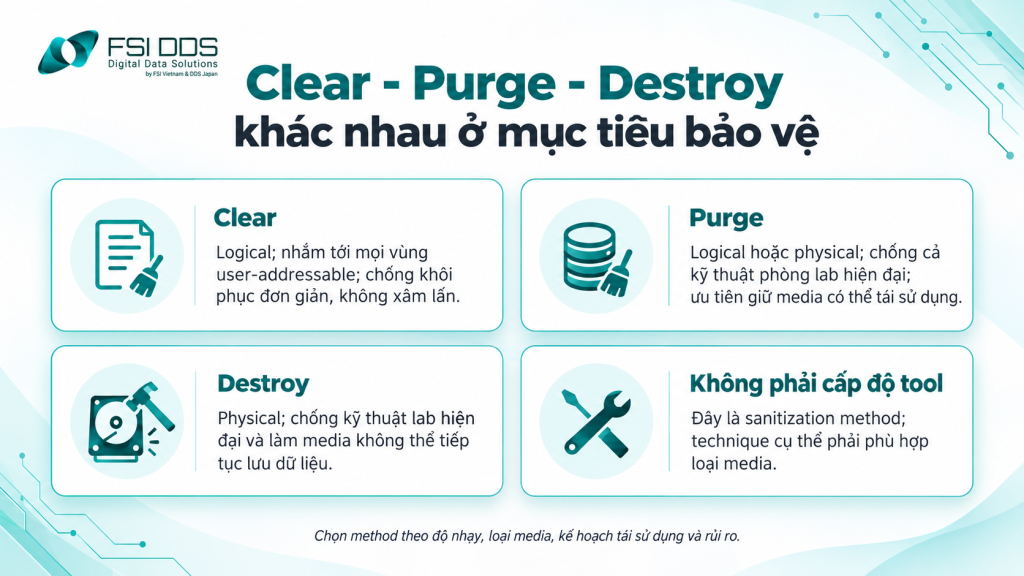
Clear, Purge và Destroy là ba sanitization method khác nhau.
Clear trong Rev.2: không còn tư duy “càng nhiều pass càng tốt”
NIST SP 800-88 Rev.2 đặt nội dung này trong một khung quản trị rõ hơn. Clear áp dụng logical technique lên toàn bộ vùng lưu trữ mà người dùng có thể truy cập nhằm bảo vệ trước các kỹ thuật khôi phục đơn giản, không xâm lấn, sử dụng cùng giao diện có sẵn cho người dùng. Trong nhiều trường hợp, Clear có thể dùng read/write command tiêu chuẩn để ghi dữ liệu không nhạy cảm lên vùng user-addressable hoặc dùng chức năng factory reset phù hợp.
Điểm đáng chú ý trong NIST SP 800-88 Rev.2 là NIST làm rõ multi-pass overwrite không cần thiết cho Clear. Appendix D nói thay đổi này nhằm phản bác tư duy cũ gắn với số lần ghi đè và pattern của DoD 5220.22-M. Điều doanh nghiệp cần chứng minh là Clear đạt mục tiêu bảo mật trong bối cảnh media cụ thể, không phải số pass càng nhiều càng “chuẩn NIST”.
NIST SP 800-88 Rev.2 vì thế chuyển câu hỏi từ “ghi đè bao nhiêu lần?” sang “Clear đã đạt mục tiêu bảo vệ trên loại media này chưa?”. Với HDD truyền thống, overwrite có thể là một technique hợp lý; với flash storage, cùng technique đó có thể không bao phủ vùng spare hoặc over-provisioned. Chính sách tốt phải bám đặc tính media thay vì số pass cố định.
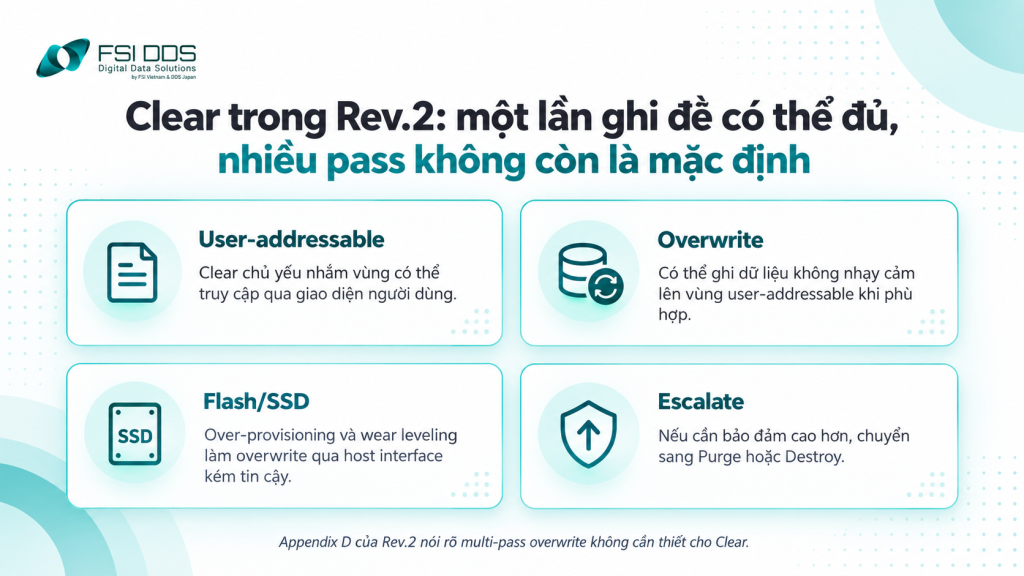
Clear và lý do multi-pass overwrite không còn là yêu cầu mặc định.
SSD là ví dụ cho lý do này. Rev.2 cảnh báo overwrite qua host interface có thể không chạm tới mọi vùng đã từng chứa dữ liệu vì over-provisioning, spare cells và wear leveling. Nếu yêu cầu bảo đảm cao hơn, tài liệu hướng tổ chức cân nhắc Purge hoặc Destroy thay vì tiếp tục tăng số vòng ghi đè.
Purge: mức bảo đảm cao hơn nhưng vẫn hướng tới tái sử dụng
Purge áp dụng logical hoặc physical technique để khiến việc khôi phục dữ liệu mục tiêu bằng kỹ thuật phòng lab hiện đại trở nên không khả thi, trong khi media vẫn có khả năng được tái sử dụng. NIST SP 800-88 Rev.2 nói rằng khi có thể, Purge nên được dùng thay Clear nếu tổ chức cần mức bảo vệ cao hơn mà vẫn muốn giữ thiết bị.
Các technique Purge logic có thể gồm overwrite, block erase hoặc cryptographic erase qua dedicated standardized sanitize command, tùy loại ISM và tiêu chuẩn kỹ thuật liên quan. Rev.2 chuyển chi tiết lựa chọn sang IEEE 2883 thay vì tự duy trì bảng command theo từng công nghệ như Rev.1 từng làm.
Cryptographic Erase (CE) được Rev.2 dành nhiều nội dung hơn. CE là một Purge technique trong đó tổ chức sanitization các khóa cung cấp tính bí mật cho dữ liệu đã mã hóa. Hiệu quả của CE phụ thuộc sức mạnh mã hóa, kiến trúc khóa, implementation và việc các bản sao khóa có thực sự được xử lý. Vì vậy, “ổ có mã hóa” chưa đủ để kết luận CE hợp lệ.
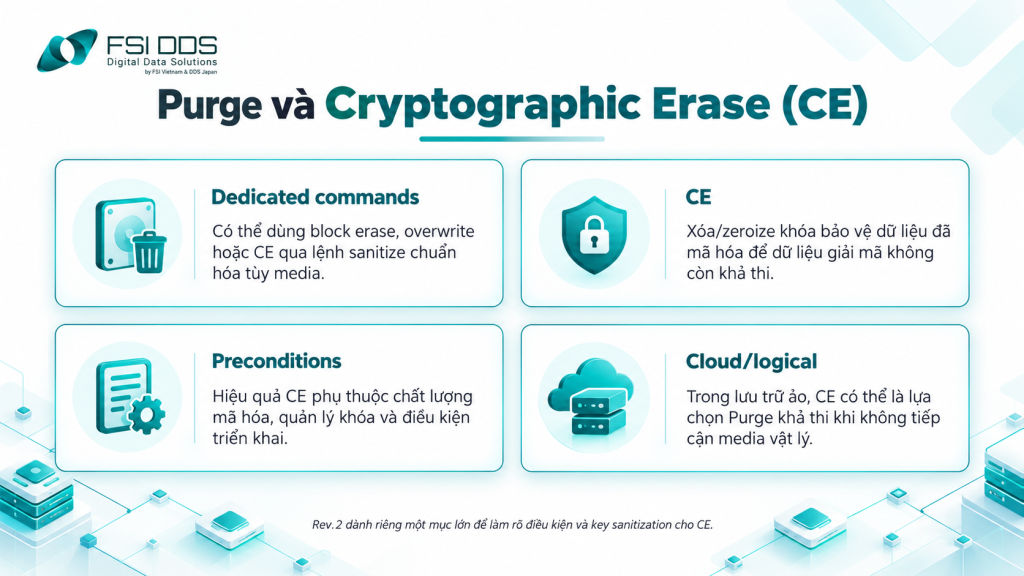
Purge và vai trò của Cryptographic Erase trong Rev.2.
NIST SP 800-88 Rev.2 còn làm rõ rằng CE không phải thao tác “xóa khóa là xong” trong mọi trường hợp. Tổ chức phải xem loại khóa nào thực sự bảo vệ target data, có key-encryption key hay external key manager hay không, và việc sanitization khóa có theo cơ chế zeroization phù hợp. Nếu một bản sao khóa vẫn tồn tại, assurance của CE có thể không đạt.
Destroy: khi media không còn được dùng để lưu dữ liệu
NIST SP 800-88 Rev.2 đặt nội dung này trong một khung quản trị rõ hơn. Destroy khiến khôi phục dữ liệu mục tiêu bằng kỹ thuật phòng lab hiện đại trở nên không khả thi và làm media không thể tiếp tục dùng để lưu dữ liệu. Rev.2 xem Destroy phù hợp cho hard copy và phần lớn ISM vật lý, nhưng không phù hợp trực tiếp cho logical/virtual storage vì người dùng không có media vật lý để phá hủy.
NIST SP 800-88 Rev.2 liệt kê các nhóm technique vật lý như disintegrate, incinerate và melt. Destroy đặc biệt hữu ích khi thiết bị hỏng, quá cũ hoặc không còn giao diện để Clear/Purge có thể được thực hiện và xác minh hiệu quả.
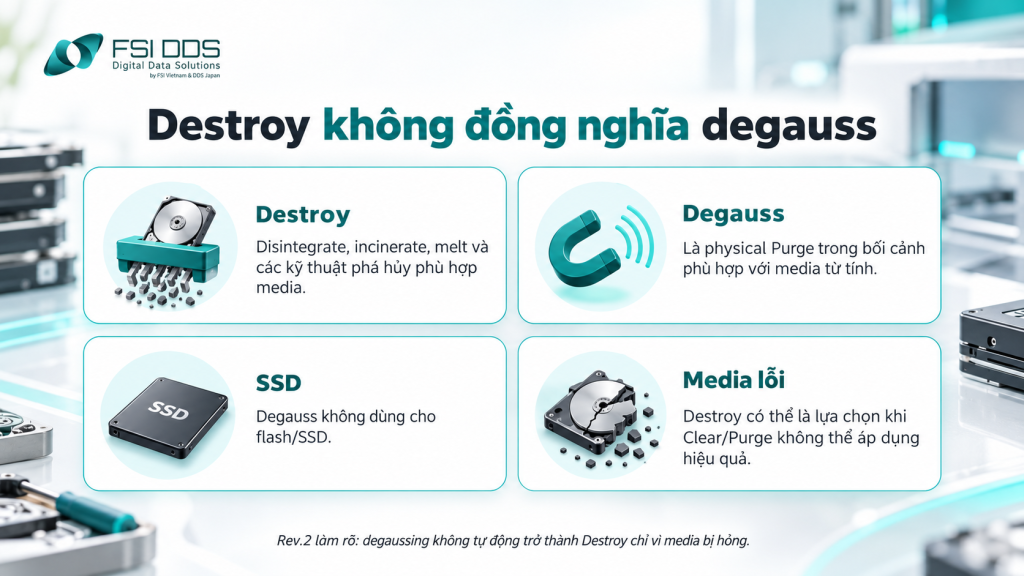
Destroy khác với degaussing và phải phù hợp loại media.
Degaussing cần được hiểu đúng. Rev.2 xem degauss là physical Purge technique trong điều kiện phù hợp với media từ tính và cường độ thiết bị; tài liệu nói rõ degaussing hiện không tự động được coi là Destroy, kể cả khi làm ISM không còn vận hành. Degauss cũng không áp dụng cho flash như SSD.
NIST SP 800-88 Rev.2 cũng nhấn mạnh việc ghép đúng technique với media. Một degausser làm ổ từ tính không còn hoạt động chưa chắc đã sanitization target data nếu cường độ không phù hợp coercivity của media. Destroy vì vậy phải được đánh giá theo khả năng khôi phục dữ liệu, không chỉ theo việc thiết bị “không bật được”.
Rev.2 khác Rev.1 ở những điểm nào?
Rev.1 năm 2014 và Rev.2 năm 2025 cùng giữ Clear, Purge, Destroy nhưng cách tổ chức hướng dẫn khác rõ rệt. Thay đổi đầu tiên là trọng tâm: Rev.1 hỗ trợ quyết định sanitization thực hành và chứa nhiều hướng dẫn theo loại media; NIST SP 800-88 Rev.2 tập trung duy trì tính bí mật thông qua một media sanitization program cấp agency/enterprise.
Thay đổi thứ hai là nơi chứa chi tiết technique. Rev.2 loại bỏ phần lớn bảng và tool-specific guidance từng nằm trong appendices, ngoại trừ nội dung CE cần thiết, rồi hướng người dùng sang IEEE 2883, NSA/CSS hoặc một standard được tổ chức phê duyệt. Mục tiêu là giúp tài liệu NIST có tuổi thọ dài hơn khi công nghệ lưu trữ thay đổi.
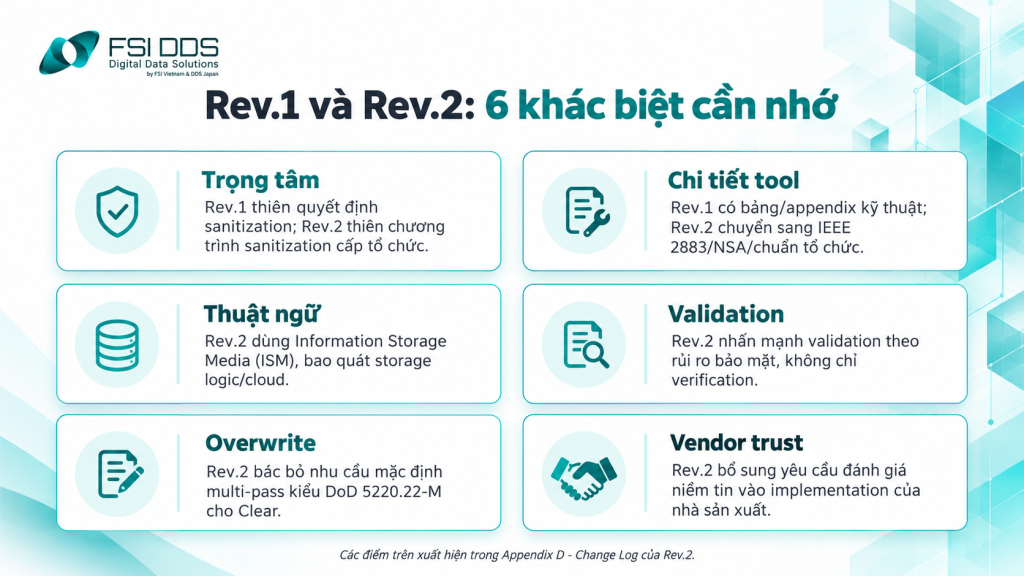
Sáu khác biệt lớn giữa NIST SP 800-88 Rev.2 và Rev.1.
Thay đổi thứ ba gồm ISM cho cloud/logical storage, vendor trust, laboratory attacks và sanitization assurance. Appendix D còn nói rõ phần lớn ngôn ngữ “verification” kiểu sampling cũ được bỏ; Rev.2 thêm validation để quyết định kết quả có đủ hiệu quả từ góc độ confidentiality và sensitivity hay không.
Một thay đổi thực tế khác của NIST SP 800-88 Rev.2 là decision flow mới bắt đầu từ câu hỏi tái sử dụng media. Đây là cách tiếp cận phù hợp vòng đời tài sản: nếu cần tái sử dụng, tổ chức ưu tiên method giữ media dùng được khi assurance cho phép; nếu không, Destroy có thể hợp lý hơn. Quyết định vì thế kết hợp confidentiality, cost, environmental impact và kế hoạch disposition.
Verification và Validation: thay đổi quan trọng về assurance
Verification trả lời câu hỏi kỹ thuật: sanitization technique có hoàn thành thành công không? Validation trả lời câu hỏi quản trị rủi ro: kết quả đó có đủ để chấp nhận là đã sanitization dữ liệu mục tiêu hay không? NIST SP 800-88 Rev.2 dùng cả hai trong khái niệm sanitization assurance.
Validation phải xem xét kết quả verification, lỗi, anomaly và các vấn đề phát sinh. Nếu rủi ro bí mật còn không chấp nhận được, tổ chức phải reject kết quả, chạy technique khác hoặc nâng lên method mạnh hơn. Đây là khác biệt quan trọng với cách vận hành “tool báo Completed = xong”.
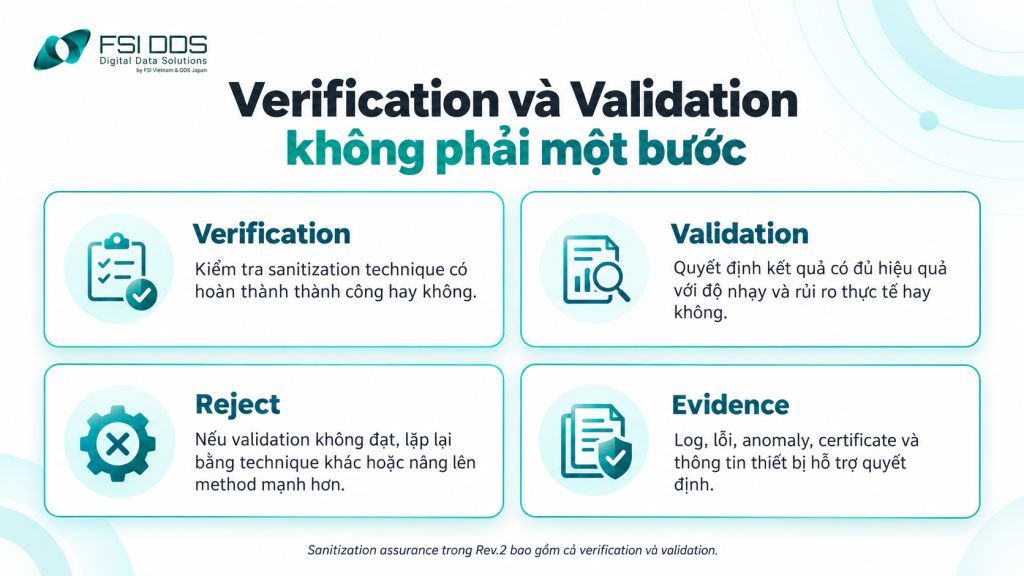
Verification kiểm tra thao tác; Validation quyết định có chấp nhận kết quả hay không.
Theo NIST SP 800-88 Rev.2, validation không nhất thiết đồng nghĩa quét lại toàn bộ media bằng một công cụ forensic. Appendix D nói full/representative sampling không còn được mặc định yêu cầu trừ khi tổ chức quy định. Trọng tâm là đánh giá kết quả sanitization, error/anomaly và rủi ro confidentiality để quyết định accept hay reject.
NIST SP 800-88 Rev.2 đặt nội dung này trong một khung quản trị rõ hơn. Mẫu Certificate of Sanitization trong Rev.2 cũng phản ánh tư duy này: ngoài media info, method, technique và tool/version, mẫu còn có Verification/Status và Validation. Doanh nghiệp có thể dùng biểu mẫu riêng, nhưng nên giữ đủ dữ liệu để truy vết quyết định.
Rev.2 yêu cầu tư duy chương trình thay vì một danh sách công cụ
NIST SP 800-88 Rev.2 dành hẳn một chương cho Media Sanitization Program. Chương trình này gắn sanitization với system life cycle, security categorization, reuse, control of media, data protection level, disposal decision, assurance, documentation và nhiều vai trò quản trị khác nhau.
Điều này có nghĩa chính sách doanh nghiệp không nên chỉ là “HDD ghi đè ba lần, SSD secure erase”. Policy tốt phải nói ai phê duyệt Clear/Purge/Destroy, loại dữ liệu nào cần mức nào, media nào được tái sử dụng, lúc nào phải Destroy, xử lý third-party/on-site/off-site ra sao và bằng chứng nào phải lưu.
NIST SP 800-88 Rev.2 còn gắn trách nhiệm với CIO, information owner, system owner, security, privacy, records và property management. Sanitization vì thế không còn là việc riêng của IT mà liên quan retention, privacy, tài sản và kiểm toán.
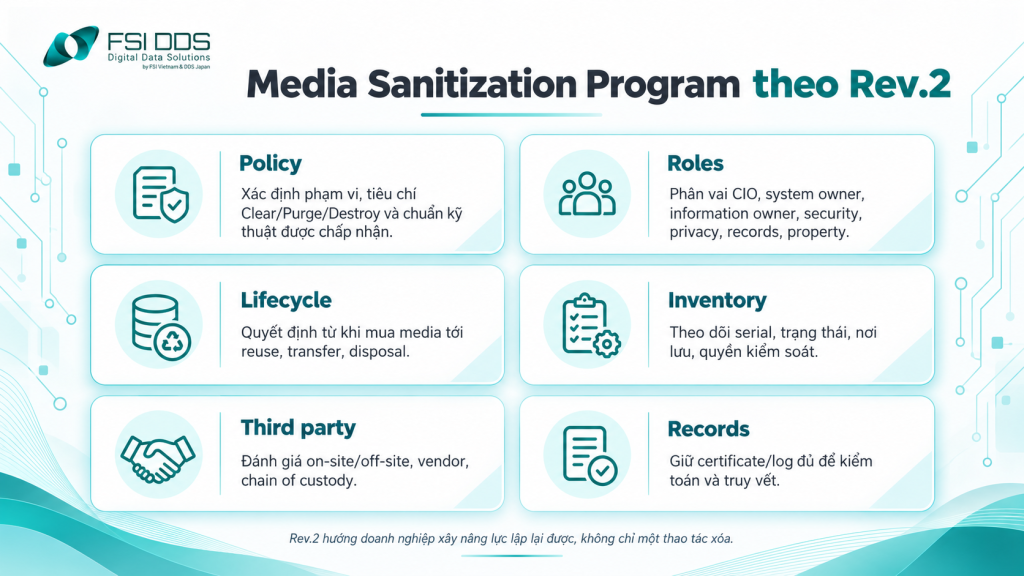
Các cấu phần chính của Media Sanitization Program theo Rev.2.
NIST SP 800-88 Rev.2 đặt nội dung này trong một khung quản trị rõ hơn. Rev.2 còn đề cập vendor trust. Tên command giống nhau không bảo đảm hai thiết bị triển khai giống nhau. NIST khuyến nghị yêu cầu nhà sản xuất cung cấp thông tin về sanitize command, vùng không được tác động, thời gian hoàn thành và kết quả validation nếu có. Đây là đầu vào quan trọng cho procurement, không chỉ cho đội vận hành.
Đối chiếu NIST SP 800-88 Rev.2 với dịch vụ F-DDC của FSI DDS
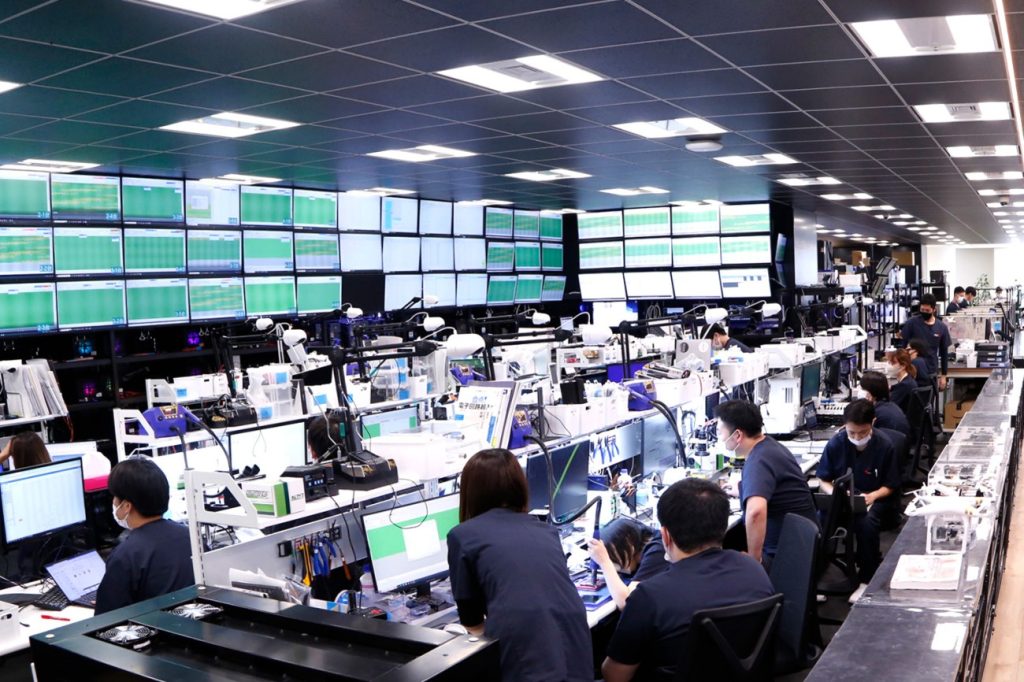
Trên website, FSI DDS công bố F-DDC là dịch vụ xóa dữ liệu vĩnh viễn cho laptop, HDD, SSD/NVMe, USB, NAS, server và điện thoại; quy trình bảo mật có ISO/IEC 27001, camera 24/7, kiểm soát ra vào và quản lý thiết bị bằng barcode. Một landing page F-DDC cũng nêu giải pháp tham chiếu NIST SP 800-88 và DoD 5220.22-M.
Khi dùng NIST SP 800-88 Rev.2 làm khung đánh giá F-DDC hoặc nhà cung cấp khác, doanh nghiệp nên yêu cầu mapping bằng văn bản thay vì chỉ nhìn tên tiêu chuẩn. Ví dụ, một workflow HDD overwrite có thể được xếp Clear trong bối cảnh này nhưng một dedicated sanitize command có thể phục vụ Purge trong bối cảnh khác. Method phải được xác định từ mục tiêu assurance, không chỉ tên tool.
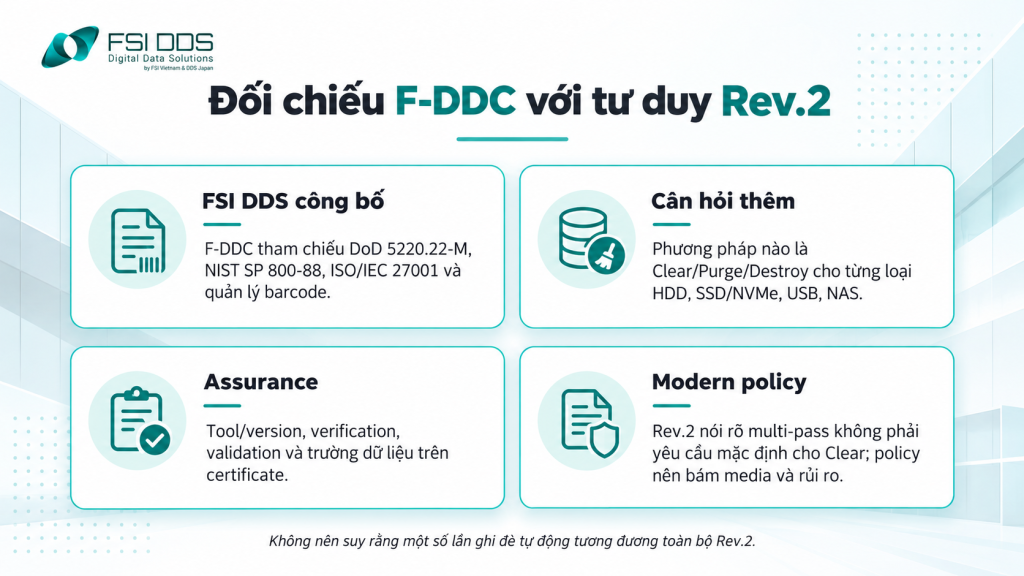
Mapping thông tin F-DDC với các câu hỏi doanh nghiệp cần đặt ra theo Rev.2.
Khi đối chiếu với NIST SP 800-88 Rev.2, doanh nghiệp nên đi thêm một bước: hỏi từng loại media đang được xử lý theo method nào – Clear, Purge hay Destroy; technique nào được dùng; tool/version gì; verification được ghi nhận ra sao; validation do ai phê duyệt; và Certificate of Sanitization có gắn serial/asset ID không.
NIST SP 800-88 Rev.2 đặt nội dung này trong một khung quản trị rõ hơn. Điểm cần lưu ý là Rev.2 nói multi-pass overwrite không cần thiết cho Clear và coi tư duy bắt buộc số pass/pattern kiểu DoD 5220.22-M là obsolete. Vì vậy, thông tin “3 pass” hay “7 pass” trên một trang dịch vụ không nên được dùng một mình để kết luận mức phù hợp Rev.2. Giá trị nằm ở mapping method-technique-media-assurance và bằng chứng đầu ra.
Doanh nghiệp đang dùng Rev.1 nên chuyển đổi như thế nào?
Doanh nghiệp đang dùng SOP dựa Rev.1 không nhất thiết phải viết lại từ đầu. Bước đầu là giữ các decision point đang hiệu quả, nhưng chuyển chi tiết tool/command sang standard hiện hành như IEEE 2883 hoặc standard nội bộ được phê duyệt. Đồng thời bổ sung logical storage, cloud và media mới vào phạm vi ISM.
NIST SP 800-88 Rev.2 khuyến khích chuyển đổi có kiểm soát: inventory các technique đang dùng, xác định technique nào dựa appendix cũ, rồi gắn từng technique với IEEE 2883/NSA hoặc standard nội bộ mới. Mục tiêu là tránh policy mang tên Rev.2 nhưng vẫn dùng bảng kỹ thuật lỗi thời.
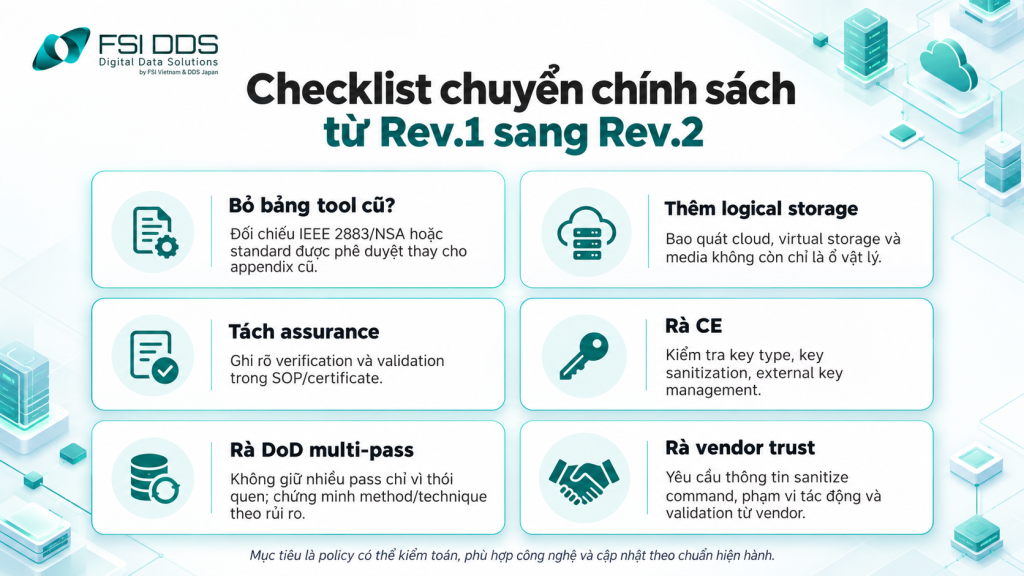
Checklist chuyển SOP từ Rev.1 sang Rev.2.
Bước tiếp theo là tách verification và validation trong quy trình. Người vận hành có thể xác nhận lệnh sanitize hoàn thành, trong khi người được phân quyền khác quyết định kết quả có được chấp nhận hay phải escalate. NIST SP 800-88 Rev.2 làm rõ sự phân tách này để tăng assurance.
NIST SP 800-88 Rev.2 đặt nội dung này trong một khung quản trị rõ hơn. Cuối cùng, rà lại cryptographic erase, quản lý external keys, vendor trust và Certificate of Sanitization. Nếu policy vẫn nói “DoD overwrite nhiều pass = bảo đảm cao” mà không xét SSD, over-provisioning hoặc dedicated sanitize command, đó là dấu hiệu cần cập nhật.
Kết luận: Rev.2 không chỉ là phiên bản mới của bảng xóa dữ liệu
NIST SP 800-88 Rev.2 giữ ba method Clear, Purge, Destroy nhưng thay đổi tư duy triển khai. Clear bảo vệ trước khôi phục đơn giản; Purge nâng mức bảo vệ lên kỹ thuật phòng lab hiện đại trong khi có thể giữ media tái sử dụng; Destroy vừa ngăn khôi phục ở mức đó vừa loại bỏ khả năng tiếp tục dùng media.
Điểm khác Rev.1 quan trọng hơn là Rev.2 chuyển trọng tâm sang chương trình sanitization cấp doanh nghiệp, logical storage, vendor trust, cryptographic erase và sanitization assurance. Tài liệu cũng bỏ phần lớn bảng technique/tool cũ để tham chiếu IEEE 2883, NSA/CSS hoặc chuẩn được tổ chức phê duyệt.
Với doanh nghiệp đang dùng dịch vụ xóa dữ liệu, Rev.2 tạo một bộ câu hỏi rất thực tế: chúng ta đang Clear, Purge hay Destroy; technique có phù hợp media không; vendor implementation có đáng tin không; verification và validation được ghi nhận thế nào; và certificate có đủ để kiểm toán hay không? Đây là cách biến xóa dữ liệu từ thao tác kỹ thuật thành một kiểm soát bảo mật có thể quản trị.
Nguồn tham khảo
- NIST SP 800-88 Rev.2 – Guidelines for Media Sanitization (2025)
- NIST SP 800-88 Rev.1 – Guidelines for Media Sanitization (2014, withdrawn)
- NIST – Announcement of SP 800-88 Rev.2
- FSI DDS – F-DDC, Dịch vụ xóa dữ liệu vĩnh viễn
- FSI DDS – Landing page F-DDC
Câu hỏi thường gặp
NIST SP 800-88 Rev.2 có thay thế Rev.1 không?
Có. NIST công bố Rev.2 tháng 9/2025 và trang CSRC ghi rõ tài liệu supersede SP 800-88 Rev.1 (2014). Rev.1 đã được rút khỏi trạng thái hiện hành.
Clear có bắt buộc ghi đè nhiều lần không?
Không. Appendix D của Rev.2 làm rõ multi-pass overwrite không cần thiết cho Clear. Technique vẫn phải phù hợp loại media và mức bảo đảm cần đạt.
Purge có luôn phá hỏng ổ không?
Không. Purge nhằm làm khôi phục bằng kỹ thuật lab hiện đại trở nên không khả thi nhưng vẫn có thể giữ ISM tái sử dụng. CE và block erase là các ví dụ technique có thể thuộc Purge.
Destroy có đồng nghĩa degauss không?
Không. Rev.2 coi degaussing là physical Purge technique trong bối cảnh phù hợp; degauss không phải Destroy chỉ vì ổ trở nên không hoạt động và không dùng cho SSD.
Doanh nghiệp dùng F-DDC có thể nói “tuân thủ Rev.2” ngay không?
Không nên suy ra chỉ từ mô tả website. Cần đối chiếu method, technique, media, tool/version, verification, validation và certificate với policy Rev.2 của chính doanh nghiệp.