Dịch vụ hủy dữ liệu doanh nghiệp không chỉ là thao tác xóa file, format ổ cứng hoặc khôi phục cài đặt gốc. Với dữ liệu khách hàng, tài chính, nhân sự, R&D hay thông tin đăng nhập nội bộ, doanh nghiệp cần một quy trình có phương pháp phù hợp, kiểm soát bàn giao, xác minh kết quả và bằng chứng sau xử lý. Bài viết này hệ thống hóa quy trình theo thông tin công bố của FSI DDS, đồng thời đối chiếu NIST SP 800-88 Rev.2 và ISO/IEC 27001:2022 để giúp bộ phận IT, an toàn thông tin và mua sắm đánh giá dịch vụ một cách có căn cứ.
- Chọn Clear, Purge hoặc Destroy theo độ nhạy cảm, loại thiết bị và kế hoạch tái sử dụng.
- Quản lý chain of custody, serial, người thực hiện và trạng thái xử lý.
- NIST SP 800-88 Rev.2 nhấn mạnh chương trình sanitization, verification, validation và chứng nhận.
- FSI DDS công bố F-DDC cho nhiều loại thiết bị và quy trình vận hành theo ISO/IEC 27001.
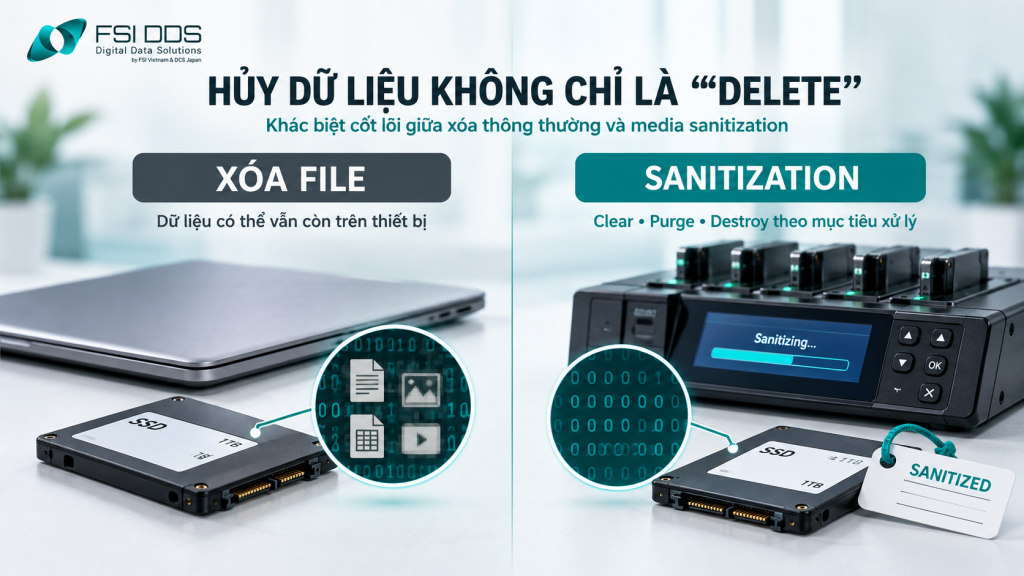
Dịch vụ hủy dữ liệu doanh nghiệp khác thao tác Delete
Dịch vụ hủy dữ liệu doanh nghiệp là gì?
Dịch vụ hủy dữ liệu doanh nghiệp là hoạt động làm cho dữ liệu mục tiêu trên phương tiện lưu trữ không còn khả năng truy cập bằng mức nỗ lực hợp lý, theo yêu cầu bảo mật đã xác định trước. Khái niệm này gần với “media sanitization” trong NIST. Nó rộng hơn việc xóa tệp, bởi lệnh Delete thường chỉ loại bỏ tham chiếu của tệp trong hệ thống, trong khi các khối dữ liệu có thể vẫn tồn tại cho đến khi bị ghi đè hoặc được xử lý bằng kỹ thuật phù hợp.
NIST SP 800-88 Rev.2, công bố tháng 9/2025, định nghĩa media sanitization theo mục tiêu khiến việc truy cập dữ liệu đích trở nên không khả thi với một mức nỗ lực nhất định. Bản Rev.2 thay thế Rev.1 và chuyển trọng tâm từ các thao tác kỹ thuật đơn lẻ sang một chương trình sanitization cấp tổ chức. Điều này phù hợp với thực tế doanh nghiệp: rủi ro không chỉ nằm ở “xóa bằng công cụ gì”, mà còn ở phân loại dữ liệu, phê duyệt, bàn giao, xác minh, nhà cung cấp và lưu bằng chứng.
Trên website, FSI DDS giới thiệu F-DDC là dịch vụ xóa dữ liệu vĩnh viễn cho nhiều loại thiết bị, gồm máy tính, HDD, SSD/NVMe, USB, thẻ nhớ, server, NAS và điện thoại. FSI DDS cũng công bố quy trình vận hành theo ISO/IEC 27001 và phương pháp xóa tham chiếu tiêu chuẩn quốc tế. Khi đánh giá dịch vụ hủy dữ liệu doanh nghiệp, nên tách ba lớp: tiêu chuẩn quản lý an toàn thông tin, phương pháp sanitization và bằng chứng đầu ra. Ba lớp này bổ trợ cho nhau nhưng không thay thế lẫn nhau.
Khi nào doanh nghiệp cần hủy dữ liệu an toàn?
Nhu cầu hủy dữ liệu xuất hiện khi thiết bị sắp rời quyền kiểm soát, đổi chủ sử dụng hoặc hết vòng đời. Một ổ cứng đã xóa thư mục vẫn có thể chứa dữ liệu kế toán, hợp đồng, email, thông tin định danh và file tạm. Vì vậy, dịch vụ hủy dữ liệu doanh nghiệp cần được cân nhắc trước khi thanh lý, trả thiết bị thuê, chuyển sang bên thứ ba hoặc tái sử dụng giữa các nhóm có quyền truy cập khác nhau.
- Thanh lý, bán, tặng hoặc trả lại laptop, PC, server, NAS và thiết bị lưu trữ.
- Tái sử dụng thiết bị giữa phòng ban, dự án hoặc nhân sự có quyền truy cập khác nhau.
- Kết thúc dự án/hợp đồng hoặc xử lý thiết bị hỏng nhưng vẫn còn media chứa dữ liệu.
- Thực hiện chính sách lưu giữ và nghĩa vụ bảo vệ dữ liệu áp dụng cho doanh nghiệp.
Với dịch vụ hủy dữ liệu doanh nghiệp, phương pháp không nên được chọn chỉ theo “mức độ mạnh” được quảng cáo. Cần xét độ nhạy cảm, khả năng thiết bị, rủi ro khi media ra ngoài kiểm soát và yêu cầu tái sử dụng. Destroy có thể không cần thiết nếu thiết bị còn giá trị và một phương pháp Purge được xác minh đã đáp ứng yêu cầu bảo mật.
Chuẩn quốc tế nào nên tham chiếu khi hủy dữ liệu?
Dịch vụ hủy dữ liệu doanh nghiệp nên nói rõ từng chuẩn kiểm soát phần nào. NIST SP 800-88 Rev.2 phù hợp để xây chương trình media sanitization; ISO/IEC 27001:2022 tập trung vào hệ thống quản lý an toàn thông tin. Kỹ thuật cụ thể cần được chọn theo loại phương tiện, khả năng nhà sản xuất và tiêu chuẩn được tổ chức chấp thuận.
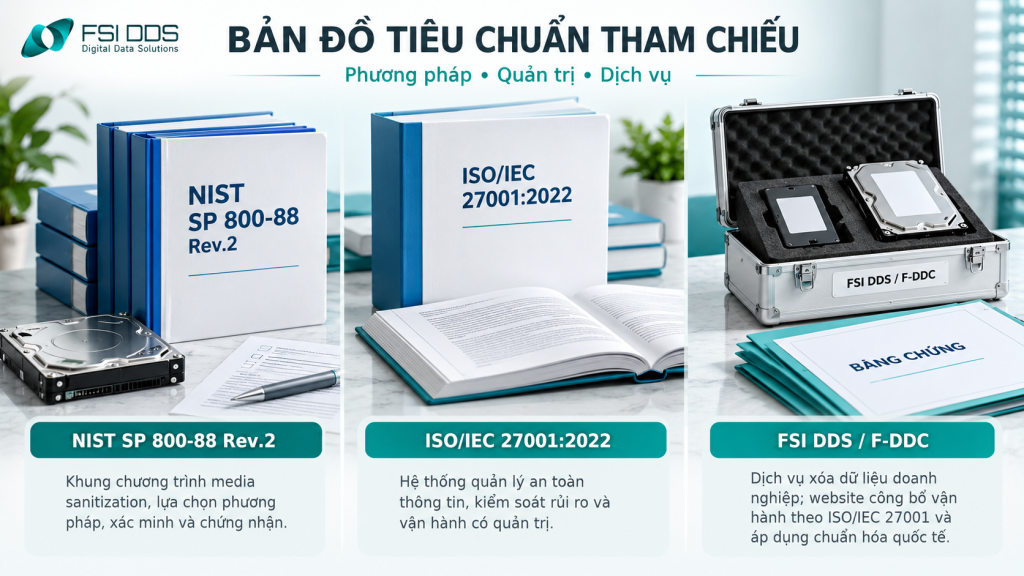
Chuẩn quốc tế cho dịch vụ hủy dữ liệu doanh nghiệp
NIST SP 800-88 Rev.2: từ thao tác xóa sang chương trình sanitization
Với dịch vụ hủy dữ liệu doanh nghiệp, nIST công bố SP 800-88 Rev.2 ngày 26/9/2025 và xác nhận bản này thay thế Rev.1. Rev.2 chuyển trọng tâm sang chương trình có chính sách, vai trò, kiểm soát, phương pháp và bằng chứng. NIST vẫn dùng ba nhóm kết quả Clear, Purge, Destroy và cung cấp mẫu Certificate of Sanitization với các trường như loại media, serial, phương pháp, công cụ, verification, validation và điểm đến của thiết bị.
Điểm đáng chú ý là “công cụ chạy thành công” chưa đủ. Dịch vụ hủy dữ liệu doanh nghiệp cần chứng minh kết quả phù hợp với độ nhạy cảm dữ liệu và mục tiêu sử dụng tiếp theo. Vì vậy, verification và validation nên được ghi trong hồ sơ thay vì chỉ xác nhận chung rằng dữ liệu đã bị xóa.
ISO/IEC 27001:2022: quản trị rủi ro và môi trường xử lý
Với dịch vụ hủy dữ liệu doanh nghiệp, iSO/IEC 27001:2022 là tiêu chuẩn yêu cầu đối với hệ thống quản lý an toàn thông tin (ISMS). Trong bối cảnh hủy dữ liệu, đây không phải thuật toán xóa ổ cứng. Giá trị của nó nằm ở quản trị rủi ro, kiểm soát con người, quy trình, truy cập, trách nhiệm và bằng chứng vận hành.
Với dịch vụ hủy dữ liệu doanh nghiệp, fSI DDS công bố quy trình vận hành theo ISO/IEC 27001. Bên mua nên xem đây là tiêu chí quản trị, sau đó đối chiếu phương pháp sanitization cho từng thiết bị. Cách đánh giá hai tầng tránh nhầm lẫn giữa “nhà cung cấp có ISMS” và “thiết bị đã được xử lý bằng kỹ thuật phù hợp”.
DoD 5220.22-M và ghi đè: cần hiểu đúng phạm vi
Với dịch vụ hủy dữ liệu doanh nghiệp, fSI DDS giới thiệu F-DDC có phương pháp ghi đè tham chiếu DoD 5220.22-M. Tuy nhiên, doanh nghiệp không nên mặc định cách ghi đè dành cho HDD sẽ cho cùng mức bảo đảm trên SSD/NVMe có controller và vùng dự phòng. NIST Rev.2 cũng hướng tổ chức tới kỹ thuật hiện hành, phù hợp với media và được phê duyệt.
Câu hỏi nên đặt ra là: phương pháp nào phù hợp thiết bị này, được xác minh ra sao và còn vùng dữ liệu nào nằm ngoài khả năng xử lý không? Cách hỏi đó hữu ích hơn việc chỉ so sánh số lần ghi đè.
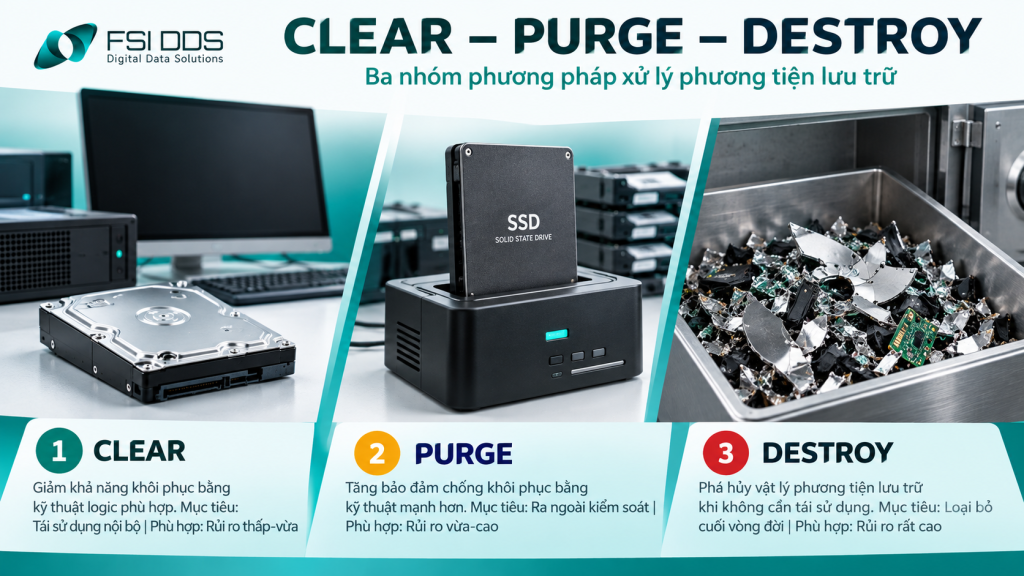
Clear, Purge, Destroy trong hủy dữ liệu an toàn
Quy trình dịch vụ hủy dữ liệu doanh nghiệp 7 bước
Quy trình dưới đây kết hợp logic NIST SP 800-88 Rev.2, nguyên tắc ISMS và thông tin F-DDC do FSI DDS công bố. Doanh nghiệp có thể dùng làm checklist SOP hoặc yêu cầu nhà cung cấp, với mục tiêu tạo chuỗi bằng chứng từ lúc nhận thiết bị đến khi cấp chứng nhận.
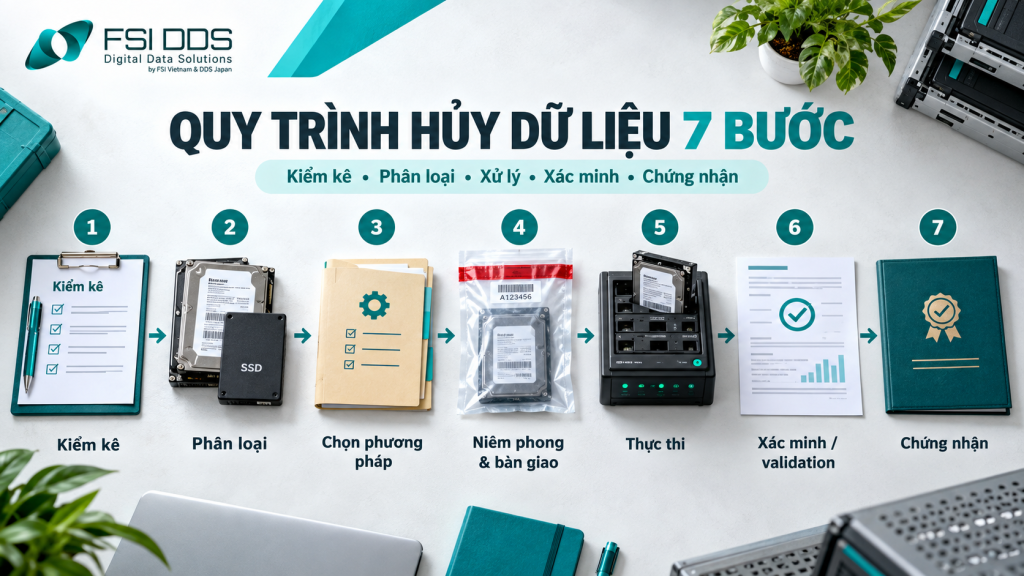
Quy trình dịch vụ hủy dữ liệu doanh nghiệp 7 bước
Bước 1: Kiểm kê tài sản và xác định chủ sở hữu dữ liệu
Lập danh sách loại media, hãng, model, dung lượng, serial, mã tài sản, tình trạng và hệ thống nguồn. Mỗi thiết bị cần có chủ sở hữu nghiệp vụ hoặc đầu mối phê duyệt. Với NAS nhiều ổ, ghi mapping giữa thiết bị, khay ổ và serial. Bước này giúp dịch vụ hủy dữ liệu doanh nghiệp xử lý đúng đối tượng và giảm rủi ro thất lạc.
Bước 2: Phân loại dữ liệu và xác định mục tiêu sau xử lý
Với dịch vụ hủy dữ liệu doanh nghiệp, xác định mức nhạy cảm của dữ liệu theo chính sách nội bộ, đồng thời xác định thiết bị sẽ tái sử dụng, chuyển ra ngoài, trả nhà cung cấp, tái chế hay loại bỏ. Hai thông tin này quyết định mức bảo đảm. Thiết bị còn trong vùng kiểm soát chặt có thể có lựa chọn khác thiết bị sắp bán ra thị trường.
Bước 3: Chọn Clear, Purge hoặc Destroy
Clear phù hợp khi mục tiêu là ngăn khôi phục qua giao diện thông thường trong bối cảnh rủi ro chấp nhận được. Purge hướng tới mức bảo đảm cao hơn khi media có thể rời quyền kiểm soát. Destroy phá hủy vật lý khi không cần tái sử dụng hoặc phương pháp logic không đáng tin cậy. Dịch vụ hủy dữ liệu doanh nghiệp cần ghi lý do lựa chọn.
Bước 4: Niêm phong, bàn giao và duy trì chain of custody
Với dịch vụ hủy dữ liệu doanh nghiệp, chain of custody chứng minh ai đã giữ thiết bị, ở đâu và khi nào. Mỗi lần chuyển giao nên có serial, người giao/nhận, thời gian, tình trạng niêm phong và địa điểm. FSI DDS công bố các kiểm soát như mã vạch thiết bị, giới hạn ra vào và giám sát tại khu xử lý dữ liệu.
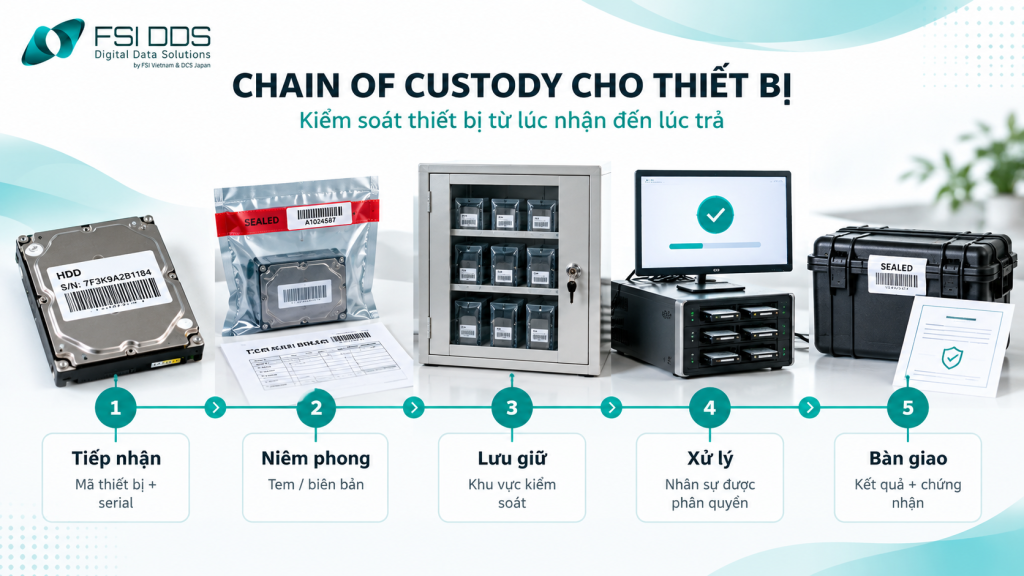
Chain of custody trong xóa dữ liệu doanh nghiệp
Bước 5: Thực thi sanitization bằng kỹ thuật phù hợp thiết bị
Với dịch vụ hủy dữ liệu doanh nghiệp, kỹ thuật viên áp dụng công cụ hoặc quy trình đã phê duyệt cho từng media. HDD, SSD/NVMe, USB, thẻ nhớ, NAS và server không nên bị coi là một nhóm đồng nhất. Với hệ thống lớn, cần xử lý từng ổ và giữ mapping RAID/NAS. FSI DDS cho biết F-DDC hỗ trợ đa thiết bị và có hình thức onsite tùy tình trạng khách hàng.
Bước 6: Verification và validation kết quả
Verification kiểm tra quá trình có hoàn tất đúng kỹ thuật và công cụ có báo lỗi hay không. Validation đánh giá kết quả có đủ cho yêu cầu bảo mật của tổ chức. Dịch vụ hủy dữ liệu doanh nghiệp nên có tiêu chí fail rõ ràng; nếu phương pháp đã chọn không thể hoàn tất, quy trình phải chuyển sang phương án khác được phê duyệt.
Bước 7: Cấp chứng nhận và quyết định điểm đến của thiết bị
Bằng chứng nên gắn với từng thiết bị hoặc lô thiết bị. Mẫu Certificate of Sanitization của NIST Rev.2 gồm thông tin media, serial, phương pháp, kỹ thuật, công cụ/phiên bản, verification, validation, người thực hiện, ngày và điểm đến. FSI DDS cho biết khách hàng nhận chứng nhận sau khi hủy dữ liệu; doanh nghiệp nên lưu cùng hồ sơ tài sản.
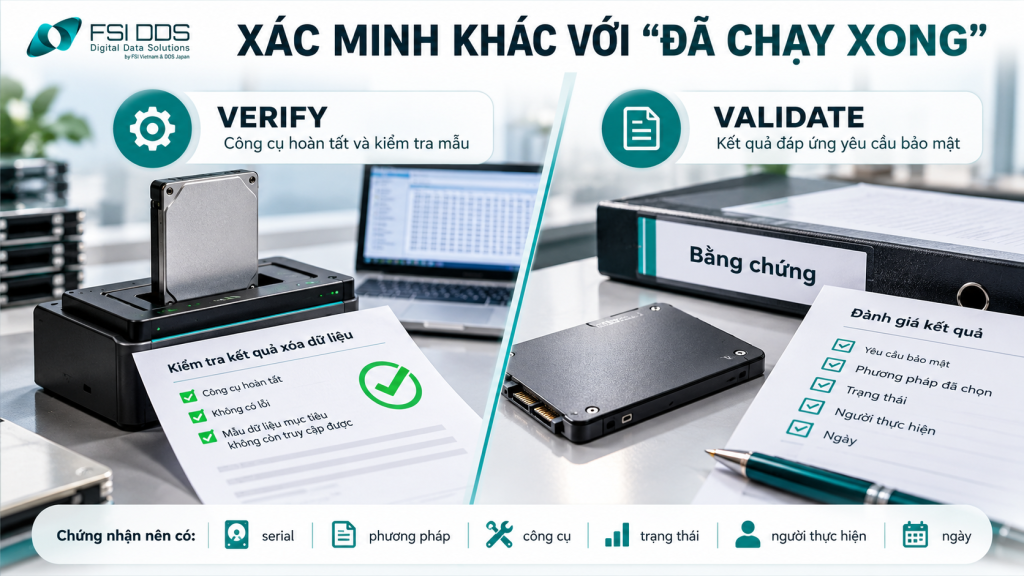
Xác minh và chứng nhận hủy dữ liệu doanh nghiệp
Chọn phương pháp hủy dữ liệu theo HDD, SSD, NAS và thiết bị hỏng
Sự khác biệt giữa media buộc dịch vụ hủy dữ liệu doanh nghiệp đánh giá kỹ thuật trước khi thực thi. HDD từ tính và SSD flash có cơ chế ghi, vùng dự phòng và controller khác nhau. Với NAS, server và RAID còn có mapping ổ, cache và ổ spare.
| Loại thiết bị | Hướng xử lý cần đánh giá | Điểm cần xác minh |
| HDD | Clear/Purge; Destroy khi cần | Vùng lưu trữ, bad sector, trạng thái hoàn tất |
| SSD/NVMe | Sanitize/crypto erase khi phù hợp; Destroy khi cần | Controller, vùng dự phòng, khóa mã hóa |
| USB/thẻ nhớ | Theo khả năng controller | Vùng không ánh xạ, giới hạn thiết bị |
| NAS/Server/RAID | Theo từng ổ, giữ mapping | Serial, slot, cache, ổ spare |
| Thiết bị hỏng | Đánh giá Purge; Destroy khi cần | Không coi “không đọc được” là an toàn |
Với dịch vụ hủy dữ liệu doanh nghiệp, không nên đồng nhất “thiết bị hỏng” với “dữ liệu đã an toàn”. Ổ không nhận trên máy tính vẫn có thể chứa dữ liệu. Nếu không cần tái sử dụng và mức nhạy cảm cao, Destroy có thể phù hợp hơn. Nếu cần tái sử dụng, nhà cung cấp phải giải thích phương pháp, giới hạn kỹ thuật và cách xác minh.
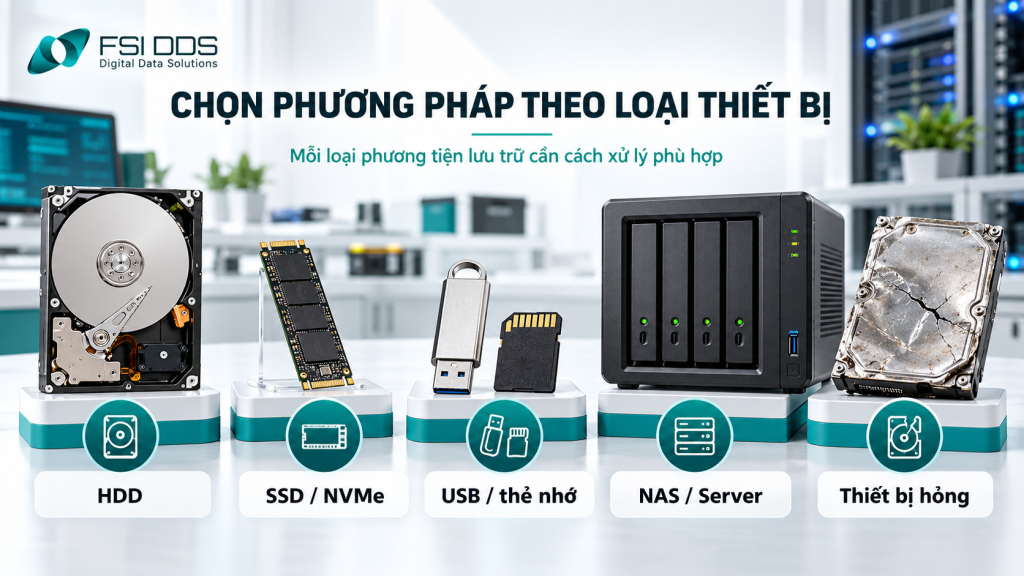
Chọn phương pháp hủy dữ liệu theo loại thiết bị
Tiêu chí chọn nhà cung cấp dịch vụ hủy dữ liệu doanh nghiệp
Đánh giá nhà cung cấp nên chuyển từ lời hứa “xóa 100%” sang câu hỏi có thể kiểm chứng. Dịch vụ hủy dữ liệu doanh nghiệp cần mô tả quy trình, trách nhiệm, công cụ, kiểm soát vật lý và bằng chứng. FSI DDS công bố F-DDC hỗ trợ nhiều loại thiết bị, có lựa chọn onsite tùy tình trạng, cấp chứng nhận sau xử lý và vận hành theo ISO/IEC 27001.
- Phạm vi: hỗ trợ thiết bị nào, thiết bị lỗi xử lý thế nào, có onsite hay không.
- Tiêu chuẩn: phân biệt ISO/IEC 27001 với kỹ thuật sanitization áp dụng cho từng media.
- Chain of custody: theo dõi mã tài sản, serial, niêm phong và lịch sử bàn giao.
- Verification/validation: tiêu chí thành công, thất bại và quy trình xử lý ngoại lệ.
- Chứng nhận: ghi serial, phương pháp, công cụ, ngày và người thực hiện.
- Kiểm soát khu vực: phân quyền, ra vào, giám sát và bảo mật nhân sự.
- Hợp đồng: trách nhiệm, phạm vi truy cập, lưu hồ sơ và xử lý sự cố.
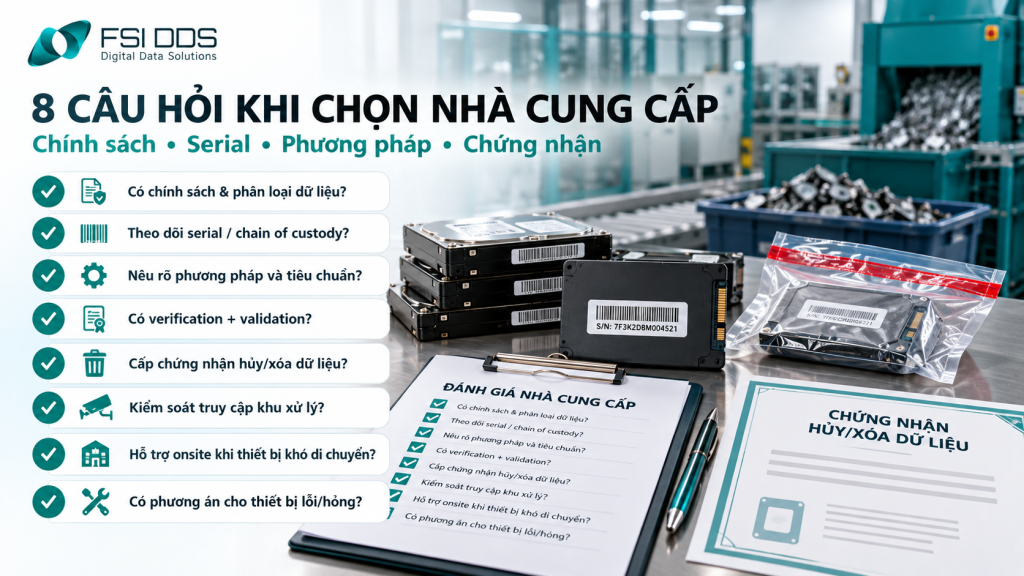
Với dịch vụ hủy dữ liệu doanh nghiệp, doanh nghiệp có thể tham khảo trực tiếp dịch vụ xóa dữ liệu vĩnh viễn F-DDC và tổng quan hệ sinh thái dịch vụ dữ liệu trên website FSI DDS. Nếu thiết bị đang lỗi và dữ liệu vẫn cần giữ, hãy đánh giá khả năng khôi phục trước; sau khi hoàn tất mục tiêu nghiệp vụ mới tiến hành sanitization.
3 điểm mới doanh nghiệp nên cập nhật trong năm 2026
Với dịch vụ hủy dữ liệu doanh nghiệp, thứ nhất, NIST SP 800-88 Rev.2 đã thay Rev.1 từ tháng 9/2025. SOP đang trích Rev.1 nên được rà soát, đặc biệt phần quản trị chương trình, trust đối với kỹ thuật nhà cung cấp, cryptographic erase, verification và validation.
Thứ hai, sanitization không chỉ là bài toán thiết bị vật lý. NIST Rev.2 đề cập logical sanitization trong môi trường lưu trữ hiện đại. Vì vậy, dịch vụ hủy dữ liệu doanh nghiệp nên nằm trong chiến lược vòng đời dữ liệu rộng hơn; xóa một ổ không đồng nghĩa mọi bản sao ở nơi khác đã biến mất.
Thứ ba, chứng nhận không nên là tờ giấy chung thiếu truy vết. Hãy yêu cầu serial, mã tài sản, phương pháp, kết quả verification/validation, người xử lý và điểm đến. Cách này giúp kiểm toán và quản trị tài sản chứng minh quy trình đã thực hiện theo chính sách.
Kết luận: biến hủy dữ liệu thành một quy trình có thể chứng minh
Dịch vụ hủy dữ liệu doanh nghiệp hiệu quả bắt đầu từ kiểm kê, phân loại và chọn mức bảo đảm phù hợp. Quy trình tiếp tục bằng chain of custody, kỹ thuật tương thích media, verification, validation và chứng nhận. Cách tiếp cận này giảm rủi ro rò rỉ khi tái sử dụng hoặc thanh lý thiết bị và tạo hồ sơ có thể kiểm tra.
FSI DDS công bố F-DDC cho nhiều loại thiết bị, hỗ trợ onsite tùy trường hợp, cấp chứng nhận sau xử lý và vận hành theo ISO/IEC 27001. Doanh nghiệp có thể xem dịch vụ xóa dữ liệu vĩnh viễn F-DDC, đồng thời tham khảo khôi phục dữ liệu và bảo vệ dữ liệu chủ động để xây quy trình vòng đời dữ liệu đồng bộ. Trước khi thực hiện, hãy xác nhận loại thiết bị, phương pháp, tiêu chí thành công và bằng chứng đầu ra.
Nguồn tham khảo
[1] Chandramouli, R. & Hibbard, E. (2025). Guidelines for Media Sanitization, NIST SP 800-88 Rev.2. Xem nguồn
[2] NIST (2025). Guidelines for Media Sanitization: NIST Publishes SP 800-88r2. Xem nguồn
[3] ISO (2022). ISO/IEC 27001:2022 – Information security management systems – Requirements. Xem nguồn
[4] FSI DDS. F-DDC – Dịch vụ xóa dữ liệu vĩnh viễn. Xem nguồn
[5] FSI DDS. Tổng quan hệ sinh thái dịch vụ dữ liệu. Xem nguồn
[6] FSI DDS. F-DDR – Dịch vụ khôi phục dữ liệu chuyên sâu. Xem nguồn
[7] FSI DDS. F-DDW – Bảo vệ dữ liệu chủ động. Xem nguồn
Câu hỏi thường gặp về dịch vụ hủy dữ liệu doanh nghiệp
Xóa file hoặc format ổ cứng có đủ an toàn không?
Không nên mặc định là đủ. Delete hoặc quick format có thể chỉ loại bỏ tham chiếu hoặc cấu trúc logic, trong khi dữ liệu còn tồn tại. Với thiết bị sắp chuyển ra ngoài doanh nghiệp, nên áp dụng sanitization phù hợp loại media và có xác minh.
Ghi đè càng nhiều lần có luôn tốt hơn không?
Không. Số pass không phải tiêu chí duy nhất. Hiệu quả phụ thuộc media, vùng dữ liệu công cụ truy cập được và kỹ thuật thiết bị hỗ trợ. Với SSD/NVMe, nên đánh giá sanitize hoặc cryptographic erase phù hợp thay vì áp dụng máy móc cách của HDD.
Có thể hủy dữ liệu nhưng vẫn tái sử dụng thiết bị không?
Có, nếu Clear hoặc Purge phù hợp chính sách, thiết bị hoạt động và kết quả được xác minh. Đây là lợi ích của phương pháp logic: giảm rủi ro dữ liệu nhưng vẫn giữ giá trị phần cứng. Destroy dành cho trường hợp không cần tái sử dụng hoặc rủi ro yêu cầu phá hủy.
Doanh nghiệp nên yêu cầu giấy tờ gì sau khi xóa dữ liệu?
Tối thiểu nên có Certificate of Sanitization hoặc biên bản đủ khả năng truy vết: loại media, model, serial, mã tài sản, phương pháp, công cụ, verification, validation, người thực hiện, ngày và điểm đến. Với lô lớn, cần danh sách thiết bị đính kèm.
FSI DDS có hỗ trợ xử lý tại chỗ không?
Trang F-DDC của FSI DDS cho biết có hình thức onsite tùy tính chất và tình trạng khách hàng. Onsite phù hợp với NAS, server, RAID hoặc hệ thống khó di chuyển. Phạm vi và phương pháp cần được xác nhận trước khi thực hiện.